Yeni tarama, onarım işinin çok daha büyük olduğunu ortaya koydu
SoftBank Başkanı Junichi Miyakawa, 9 Kasım'daki finansal sonuçlar bilgilendirme toplantısında, yapay zekâ değerlendirmesi sırasında şirket sistemlerinde 35 bin güvenlik açığı daha tespit edildiğini söyledi. Bu bulgu, şirketin daha önce kendi geliştirdiği yaklaşık 700 sistemi inceleyerek belirlediği 10 bin 500 zayıflığı gidermek için yaklaşık üç ay harcamasının ardından geldi.
İçindekiler
- Yeni tarama, onarım işinin çok daha büyük olduğunu ortaya koydu
- İçeri girmenin yolunu bulmaya yönelik yüz milyonlarca girişim
- Yedi dakika müdahale prosedürünü değiştirdi
- İlk onarımların ardından açık neden kaldı?
- Değerlendirmeler ve müdahale süreci nasıl ilerledi?
- Son kontrol hâlâ insanlara bağlı
- Rekor finansal sonuçlara güvenlik baskısı eşlik ediyor
- Sorun, daha fazla açık bulmanın ötesinde
- Öne Çıkanlar
Miyakawa, sonraki değerlendirmede kullanılan modelin, eylülde piyasaya sürüldüğünü ve OpenAI'ın en gelişmiş modeli olduğunu söylediği GPT-6 Astra olduğunu belirtti. Açıklamasına göre yeni bulguların sayısı, hazirandaki değerlendirmede tespit edilenlerin üç katından fazlaydı. Bu da SoftBank'ı önemli bir güvenlik çalışması turuyla daha karşı karşıya bıraktı.
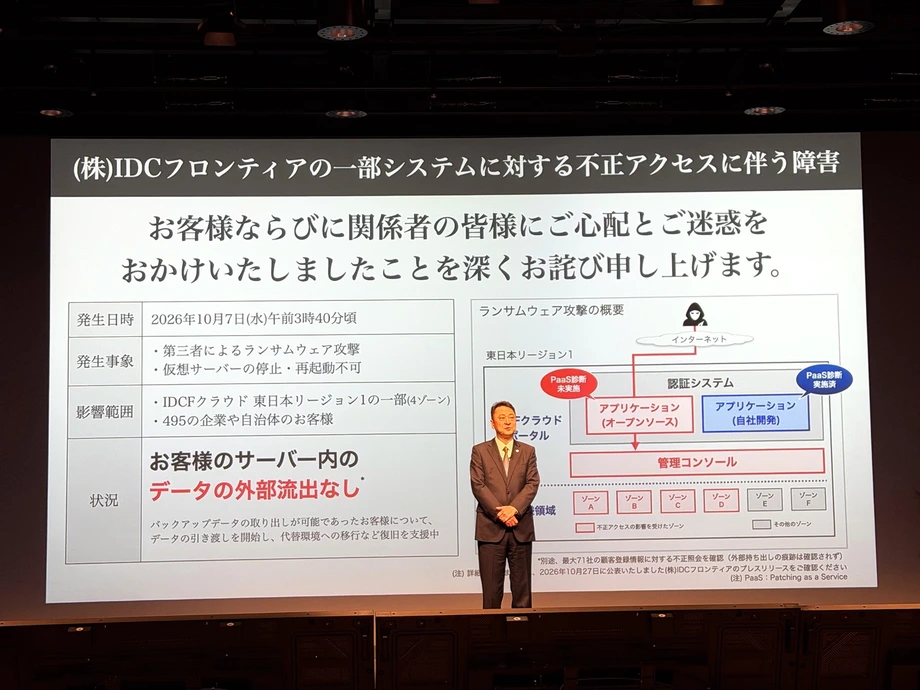
Açıklama, iştiraki IDC Frontier'a yönelik fidye yazılımı saldırısının ardından geldi. Miyakawa olay için özür diledi ve saldırının yedi dakika sürdüğünü söyledi. SoftBank o zamandan bu yana müdahale prosedürünü değiştirdi: Ekipler artık ne yapılacağına karar vermek için toplantı beklemek yerine önce iletişimi kesiyor, ardından incelemeye geçiyor.
Güvenlik açığı, bir saldırganın istismar edebileceği yazılım veya sistem zayıflığıdır. Yama, bu zayıflığı gidermek için yapılan onarımdır. SoftBank'ın deneyimi, bu onarım sürecinin ne kadar zorlu hâle geldiğini gösteriyor: Ekipler büyük bir düzeltme grubunu tamamlamışken daha yeni bir değerlendirmeyle binlerce sorun daha bulundu.
Son dönemde zamanının çoğunu siber saldırılara karşı alınan önlemlerle geçirdiğini söyleyen Miyakawa, bilgilendirme toplantısında yaşadığı yoğunluğu anlattı. Japoncadan çevrilen açıklamasında SoftBank Başkanı şöyle dedi:
Açıkçası, tamamen tükenmiş durumdayım.
İçeri girmenin yolunu bulmaya yönelik yüz milyonlarca girişim
Miyakawa'nın bilgilendirme toplantısına ilişkin aktarılan rakamlara göre SoftBank'ın sistemleri ayda yaklaşık 600 milyon ila 700 milyon keşif girişimiyle karşı karşıya. Geçen yılın aylık ortalamasını yaklaşık 300 milyon olarak açıklayan Miyakawa, ağustostan bu yana sayının her ay yaklaşık 100 milyon arttığını söyledi.
Keşif, açıkta kalan hizmetler veya savunmasız yazılımlar gibi bir ağa girmenin olası yollarını aramak anlamına gelir. Aylık 600 milyon girişim, önceki ortalamanın iki katına; 700 milyon girişim ise yaklaşık 2,3 katına karşılık gelir.
Miyakawa, artan baskıyı ve hızlanan saldırıları yapay zekâ kullanımının yaygınlaşmasına bağladı. Siber saldırılar için tasarlanan modellerin mayıs ve haziran ayları civarında ortaya çıkmaya başladığını, temmuzdaysa herkese açık ağırlıklarla dağıtılan modellerin geldiğini söyledi. Ağırlıklar, bir yapay zekâ modelinin çalışmasını sağlayan, öğrenme sürecinde belirlenmiş sayısal ayarlardır.
Miyakawa'ya göre ardından her hafta yeni modeller çıkmaya başladı. SoftBank sistemlerini her yeni modelle test ettiğinde, önceki kontrollerin gözden kaçırdığı zayıflıklar buldu. Bu bulguların tekrarlanması, güvenlik açığı değerlendirmesini tek bir onarım listesi tamamlandığında biten bir inceleme olmaktan çıkarıp sürekli bir işe dönüştürdü.
Yedi dakika müdahale prosedürünü değiştirdi
IDC Frontier'daki fidye yazılımı olayı, SoftBank'ın karşı karşıya olduğu hız için somut bir ölçü sundu. Miyakawa, saldırının yedi dakika sürdüğünü söyledi. Bu süre, şirketin daha önce bir uyarı alma, ilgili kişileri toplama ve müdahaleye karar verme sırasını uygulamak için pek az zaman bırakıyordu.
Fidye yazılımı, suçluların ödeme talep etmek için sistemlere veya verilere erişimi kullandığı bir saldırı türüdür. İletişimi kesmek, etkilenen sistemleri yalıtmaya ve saldırganın ağ içinde ilerleme olanağını sınırlamaya yardımcı olabilir. SoftBank'ın gözden geçirdiği prosedürde bu sınırlama adımı, kapsamlı incelemenin önüne alındı.
Bu değişikliğin operasyon ekipleri açısından pratik bir sonucu var: Önceden görüşmelerden sonra alınan karar, artık müdahalenin başında veriliyor. Ardından çalışanların ne olduğunu araştırması ve bağlantıları güvenli biçimde nasıl yeniden kuracaklarını belirlemesi gerekiyor.
İlk onarımların ardından açık neden kaldı?
Miyakawa, saldırıdan önce IDC Frontier'ın kendi geliştirdiği uygulamalara yönelik değerlendirmeleri ve yama çalışmalarını tamamladığını söyledi. Ancak giriş noktası olarak kullanılan açık kaynaklı uygulama, değerlendirmenin dışında bırakılmıştı.
Açık kaynaklı yazılımların kaynak kodu, lisans koşulları çerçevesinde incelenebilir, kullanılabilir ve değiştirilebilir. Şirketler bu yazılımları sıklıkla kendi geliştirdikleri yazılımlarla birlikte kullanır. Bu nedenle güvenlik incelemesinin hem bir sistemin dayandığı bileşenleri hem de şirket içinde yazılan kodları kapsaması gerekir.
Miyakawa, çalışanlara en başından itibaren açık kaynaklı yazılımları da incelemelere dahil etmeleri talimatını verdiğini, ancak ekiplerin bu işi ertelediğini söyledi. Olay, talep ettiği kapsam ile gerçekten incelenen sistemler arasındaki boşluğu ortaya çıkardı.
SoftBank, değerlendirme programını kendi geliştirdiği yaklaşık 700 sistemi kapsayacak şekilde yürütürken artık açık kaynaklı yazılımlar dahil 1.800'den fazla sistemi inceliyor. Bu sayı, başlangıçtaki kapsamın 2,5 katından fazla. Böylece hem zayıflık arayışı genişliyor hem de etkilenen sistemleri onarmak ve test etmek için gereken iş artıyor.
Değerlendirmeler ve müdahale süreci nasıl ilerledi?
SoftBank'ın açıklaması birbiriyle örtüşen birkaç çalışmayı anlatıyor: kendi sistemlerini onarmak, diğer şirketlere güvenlik hizmeti sunmak ve iştirakine yönelik saldırının ardından prosedürlerini değiştirmek. Temel tarihler, iş yükünün ne kadar hızlı arttığını gösteriyor.
- Mayıs ve haziran: Miyakawa, siber saldırılarda uzmanlaşan yapay zekâ modellerinin ortaya çıkmaya başladığını söyledi.
- 15 Haziran: SoftBank, kendi geliştirdiği yaklaşık 700 sistemi değerlendirdi ve 10 bin 500 güvenlik açığı tespit etti.
- Temmuz: Şirket, değerlendirme ve onarımları desteklemek için OpenAI teknolojisinden yararlanan Patching as a Service hizmetini tam kapsamlı olarak sunmaya başladı.
- Ağustostan itibaren: Miyakawa'ya göre keşif girişimleri her ay yaklaşık 100 milyon arttı.
- Haziran ayındaki değerlendirmeyi izleyen yaklaşık üç ay boyunca: SoftBank, belirlenen 10 bin 500 güvenlik açığının tamamı için yama uyguladı.
- Eylül: Miyakawa'nın GPT-6 Astra olarak tanımladığı model piyasaya sürüldü; sonraki bir değerlendirmede 35 bin güvenlik açığı daha bulundu.
- 30 Ekim: Patching as a Service'e kayıtlı 7 bin 670 şirket vardı.
- 9 Kasım: Miyakawa, finansal sonuçlar bilgilendirme toplantısında bulguları, IDC Frontier saldırısını ve gözden geçirilen müdahale prosedürünü anlattı.
İki değerlendirmede, art arda yapılan incelemelerde toplam 45 bin 500 bulgu ortaya çıktı. SoftBank, ilk 10 bin 500 açığı giderdiğini söyledi. Sonraki grup ise değerlendirme programının kapsamını genişletme çalışmalarıyla birlikte yeni bir iş yükü yarattı.
Son kontrol hâlâ insanlara bağlı
SoftBank, güvenlik açığı yönetimini üç aşamaya ayırıyor: zayıflıkları bulmak, yamaları uygulamak ve sonrasında sistemlerin normal çalıştığını kontrol etmek. Patching as a Service operasyonunda yapay zekâ ilk iki aşamayı destekliyor; yama uygulama süreci otomatikleştiriliyor.
Son aşamada ise hâlâ insanların çalışması gerekiyor. Bir onarım, yazılımın çalışma biçimini değiştirebilir. Bu nedenle çalışanlar, birbirine bağlı sistemlerin birlikte çalışmayı sürdürüp sürdürmediğini kontrol etmeli. Çok sayıda bağlantılı uygulama çalıştıran bir şirkette sistemlerin normal işlediğini doğrulamak ciddi zaman alıyor.
Miyakawa, ekiplerden içinde bulunulan mali yıl boyunca bu doğrulama sürecini otomatikleştirmelerini istedi. Tamamlanması için net bir tarih olmadığını söyledi. Bilgilendirme toplantısında, sonradan tespit edilen 35 bin açığın onarımına ilişkin bir takvim de paylaşılmadı.
Elle yürütülen bu çalışmalar, güvenlik açıklarını daha hızlı bulmanın neden aynı hızda onarım sağlamadığını açıklamaya yardımcı oluyor. SoftBank, yapay zekâdan yararlanarak daha uzun bir zayıflık listesi çıkarıp yamaları otomatikleştirebilir. Ancak değişikliklerin ardından hizmetlerin kullanılabilir kaldığını doğrulamak için çalışanların yine zamana ihtiyacı var.
30 Ekim itibarıyla Patching as a Service'e kayıtlı 7 bin 670 şirket için bu doğrulama aşaması, işin pratikteki zorluklarından biri. Bir yama, güvenlik açığını kapatırken müşterinin sistemlerinin görevlerini sürdürmesine de olanak tanımalı.
Rekor finansal sonuçlara güvenlik baskısı eşlik ediyor
SoftBank, siber saldırılara karşı müdahalesini, mart 2027'de sona erecek mali yılın ilk yarısında elde ettiği rekor sonuçlarla birlikte ele aldı. Gelir, bir önceki yıla göre yüzde 11,7 artarak 3,7987 trilyon yene ulaştı. Faaliyet kârı yüzde 2,1 artışla 642,1 milyar yen, net kâr ise yüzde 4,5 artışla 364,5 milyar yen oldu.
Şirket, mali yılın tamamına ilişkin tahminini 7,9 trilyon yen gelir, 1,16 trilyon yen faaliyet kârı ve 610 milyar yen net kâr olarak yükseltti. Bu rakamlar, büyüyen bir şirketin, başkanının zamanının büyük bölümünü aldığını söylediği güvenlik iş yükünü yönetmeye çalıştığını gösteriyor.
Kurumsal iletişim, bulut hizmetleri, güvenlik ve yapay zekâyı kapsayan kurumsal bölümün geliri yüzde 11,8 artışla 538,9 milyar yen oldu. Faaliyet kârı ise yüzde 19,9 artarak 124,8 milyar yene çıktı. Bu bölümde bulut ve yapay zekâ gelirleri yüzde 36,7 arttı; bu oran, kurumsal bölümün genel gelir artışından daha yüksekti.
SoftBank ayrıca Hokkaido'nun Tomakomai kentindeki yapay zekâ veri merkezinin 2026 mali yılı içinde açılmasına yönelik çalışmaların sürdüğünü bildirdi. Böylece yapay zekâ, bilgilendirme toplantısında hem iş alanlarını büyüten bir unsur hem de şirketin güvenlik ekiplerinin karşılaştığı talepleri değiştiren bir teknoloji olarak öne çıktı.
Diğer bölümlerde de büyüme kaydedildi. Tüketici bölümü geliri yüzde 8,6 artarak 1,6025 trilyon yen; medya ve e-ticaret geliri yüzde 8,7 artışla 894,7 milyar yen; finans bölümü geliri ise yüzde 27,5 artışla 241,9 milyar yen oldu.
Sorun, daha fazla açık bulmanın ötesinde
SoftBank'ın müdahale süreci artık üç somut değişikliği kapsıyor: daha fazla sistemi incelemek, şüpheli saldırıları daha erken yalıtmak ve onarımlardan sonraki kontrolleri otomatikleştirmeye çalışmak. Bu adımların her biri Miyakawa'nın anlattığı sorunun farklı bir yönüne çözüm getiriyor.
Değerlendirme kapsamının genişletilmesi, IDC Frontier olayında ortaya çıkan eksikliği gidermeyi amaçlıyor. İletişimin kesilmesi, yedi dakika süren saldırıya karşılık veriyor. Tamamlandığında otomatik doğrulama ise yamalanan sistemlerin birlikte çalışmaya devam ettiğini kontrol etmek için çalışanların şu anda harcadığı zamanı azaltabilir.
Miyakawa, insanların geliştirdiği sistemlerle ilerleyen yapay zekânın bir arada bulunduğu bugünkü durumu, insan sürücülerle otonom araçların aynı yolu paylaşmaya başladığı döneme benzetti. SoftBank'ın önündeki acil görev ise daha somut: onarımları tamamlamak, daha geniş yazılım envanterini düzenli olarak incelemek ve bir zayıflığın bulunmasıyla güvenli biçimde giderilmesi arasındaki süreyi kısaltmak.
Öne Çıkanlar
- SoftBank, haziranda tespit edilen 10 bin 500 açığı giderdikten sonra yapılan başka bir yapay zekâ değerlendirmesinde 35 bin güvenlik açığı daha bulunduğunu açıkladı.
- Miyakawa, sonraki değerlendirmede kullanılan modeli OpenAI'ın GPT-6 Astra'sı olarak tanımladı.
- Aylık keşif girişimleri, önceki yaklaşık 300 milyonluk ortalamaya kıyasla 600 milyon ila 700 milyona ulaştı.
- IDC Frontier'a yönelik saldırı yedi dakika sürdü. Bunun üzerine SoftBank, incelemeye geçmeden önce iletişimi kesmeye başladı.
- İştirakte saldırının giriş noktası olan açık kaynaklı yazılım, önceki değerlendirmenin dışında bırakılmıştı.
- SoftBank, değerlendirme kapsamını yaklaşık 700 sistemden 1.800'den fazla sisteme genişletti.
- 30 Ekim'de Patching as a Service'e kayıtlı 7 bin 670 şirket vardı; yamalardan sonraki kontrollerde hâlâ insan emeği gerekiyordu.
- Şirket rekor finansal sonuçlar açıkladı ve mart 2027'de sona erecek yıla ilişkin tahminini yükseltti.