Acil paket saldırıları ve sonrasında oluşan zararı hedef alıyor
Japonya, Başbakan Sanae Takaichi hükümetinin güvenlik açıklarını tespit etmek, işletmelere uzmanlar göndermek ve çalıntı kişisel bilgileri içeren internet sitelerine erişimi engelleme olasılığını incelemek üzere önlemleri kabul etmesinin ardından, 6 Kasım 2026'da yaklaşık 63 milyon dolara karşılık gelen 10 milyar yenlik acil siber güvenlik ödeneğini onayladı.
İçindekiler
- Acil paket saldırıları ve sonrasında oluşan zararı hedef alıyor
- GMO ihlali neden harekete geçilmesine yol açtı?
- Yapay zekâ temel güvenliğin parçası oluyor
- Saldırının farklı aşamalarına farklı ekipler
- 10 milyar yen hangi alanlarda kullanılacak?
- Aktif siber savunma, tek tek ağları korumanın ötesine geçiyor
- Sızdırılmış veri sitelerini engellemek için hukuki inceleme gerekiyor
- Ulusal güvenlik olaylarına ayrı bir yanıt verilecek
- Kasım ayında başlayacak çalışmalar ilk pratik sınav olacak
- Öne Çıkanlar
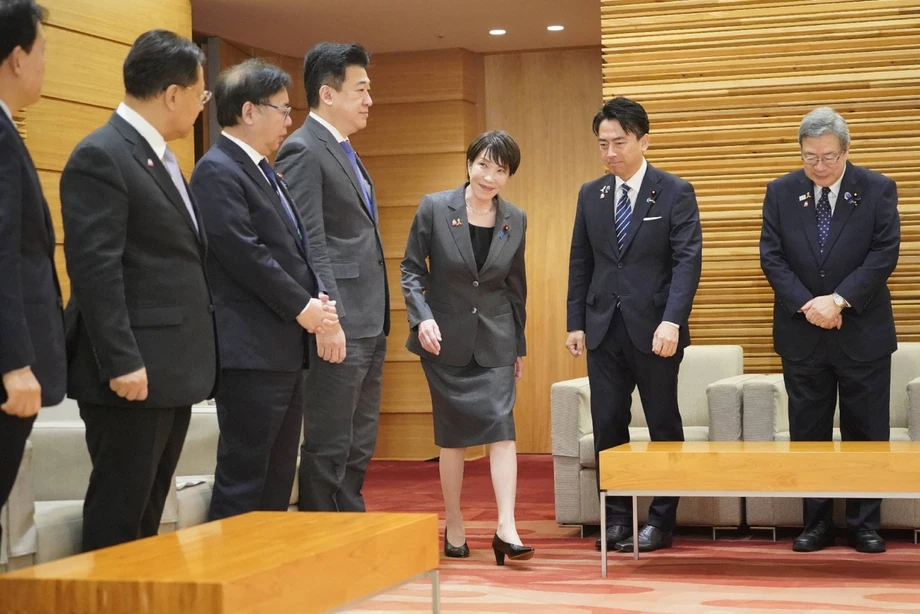
Başbakanlıkta ilgili bakanların katıldığı toplantıda son hâli verilen paket, fidye talebinin eşlik ettiği GMO Internet Group Inc.'e yönelik saldırı da dahil olmak üzere tekrarlanan veri ihlallerine yanıt niteliği taşıyor. Paket, hem bir bilgisayar sistemine ilk sızma girişimini hem de çalınan bilgiler dolaşıma girdiğinde ortaya çıkabilecek zararları ele alıyor.
Savunmaları test edip güçlendirmeye odaklanan uzman ekibin kasım ayında çalışmaya başlaması bekleniyor. Bir başka ekip, saldırganlar harekete geçmeden önce risk altında olduğu değerlendirilen şirketlerle temasa geçecek. Hükümet ve özel sektör uzmanlarını bir araya getirecek planlı müdahale ekibi ise işletmelere saldırı sonrasında destek verecek.
Japonya Başbakanı Takaichi, toplantıda hükümetin eşgüdümlü bir yanıt vermesi çağrısında bulundu:
Japonya'nın müdahale kapasitesini güçlendirmek için tüm gücünü ortaya koyması
Paket dört temel başlıktan oluşuyor: yapay zekâdan yararlanarak temel güvenliğin güçlendirilmesi, bilgi toplama ve inceleme kapasitesinin geliştirilmesi, saldırılara karşı stratejik yanıtlar verilmesi ve mağdurlara destek sağlanırken daha fazla zararın önlenmesi.
Bu dört alan, aksi hâlde farklı kurumların sorumluluğunda kalabilecek işleri bir araya getiriyor. Bir şirketin güvenlik açıklarını kapatması, soruşturmacıların saldırgan hakkında bilgi edinmesi, müşterilerin ise açığa çıkan kayıtların kötüye kullanılmasına karşı korunması gerekiyor. Japonya'nın planı, ele geçirilmiş bir sistemi onarmakla yetinmek yerine bu çabaları bir araya getirmeyi amaçlıyor.
GMO ihlali neden harekete geçilmesine yol açtı?
Takaichi, bir dizi büyük kişisel veri sızıntısının ardından 26 Ekim'de yetkililere paketi hazırlama talimatı verdi. Endişeler, çalınan kayıtların ötesine geçerek bilgileri kötüye kullanılabilecek kişilerin uğradığı mali zarara da uzanmıştı.
Daha önce yaşanan GMO ihlali ve kayıplar, şirketin potansiyel olarak etkilendiğini belirttiği 26.739 sunucuyu kapsıyordu. Japonya'da ve yurt dışında 70'ten fazla aracı kurum, döviz sağlayıcısı ve diğer işletmelerin işlem hesapları da bu kapsamdaydı. Kanagawa eyaletinde yaşayan bir müşteri, yetkisiz döviz işlemleri nedeniyle 6 milyon yenin üzerinde kayba uğradığını söyledi.
Müşteriler açısından pratik tehlike, ilk sızma sona erdikten sonra da ihlalin zarara yol açmayı sürdürebilmesi. Bir şirketten alınan bilgiler, finansal hesaplara erişim girişimlerinde veya başka dolandırıcılık faaliyetlerinde kullanılabilir. Hükümetin mağdurlara desteği ve sızdırılmış verilerin dolaşımını sınırlamaya yönelik önlemleri pakete dahil etmesi, zararın bu sonraki aşamasını hedefliyor.
Yanıt sürecindeki başlıca adımlar birkaç tarihe yayılıyor:
- Ekim: Saldırganların kullandığı sunuculara proaktif erişim dahil aktif siber savunmaya imkân tanıyan yasa yürürlüğe girdi.
- 26 Ekim: Takaichi, bakanlara acil siber güvenlik paketi hazırlama talimatı verdi.
- 6 Kasım: Bakanlar pakete son hâlini verdi ve hükümet 2026 mali yılı yedek ödeneklerinden 10 milyar yen ayırdı.
- Kasım boyunca: Uzman güvenlik ekibinin ve risk altındaki şirketlerle temasa geçecek ekibin kurulması planlanıyor.
- Mali yıl içinde: Hükümet, kamu ve özel sektörün yer alacağı siber müdahale ekibini kurmayı hedefliyor.
Yapay zekâ temel güvenliğin parçası oluyor
Japonya'nın paketi, son dönemdeki veri ihlallerinde temel savunmaların yetersiz kalmasını tekrarlanan bir sorun olarak tanımlıyor. Paket ayrıca daha hızlı gelişen bir tehdide dikkat çekiyor: yapay zekâdaki ilerlemeler, güvenlik açıklarının hızla ve çok sayıda hedefe karşı kullanılmasını mümkün kılıyor.
Siber güvenlik hijyeni, bilgisayar sistemlerini korumaya yönelik rutin işleri, örneğin güvenlik güncellemelerini yüklemeyi, erişimi denetlemeyi ve açıkları kontrol etmeyi ifade ediyor. Bunlar sıradan işler gibi görünebilir, ancak gözden kaçan bir açık saldırgana hassas kayıtlara erişim yolu sağlayabilir.
Hükümet, güvenlik açıklarını tespit etmeye yardımcı olması için yapay zekâdan yararlanmayı; açıklarla ilgili bilgileri güncel tutmak için gelişmiş yapay zekâ geliştiricileri ve yurt dışındaki teknoloji şirketleriyle işbirliği yapmayı planlıyor. Güvenlik açığı, bir kişinin sisteme girmek veya sistemin istenmeyen şekilde çalışmasına yol açmak için kullanabileceği bir kusurdur.
Bu aciliyet, bir saldırının bazı aşamalarını otomatikleştirebilen araçlara ilişkin bulgulara dayanıyor. Daha önceki bir ARTEX güvenlik gösteriminde Japon siber güvenlik şirketi S&J, bir yapay zekâ aracısının deneme amaçlı bir internet sitesinden kurgusal kişisel bilgileri yaklaşık 15 saniyede topladığını bildirdi. S&J Başkanı Nobuo Miwa, bir insanın günlerce uğraşabileceği bir işin yapay zekâyla saniyeler ya da dakikalar içinde tamamlanabileceğini söyledi.
Hükümetin yanıtı, yapay zekâyı savunma çalışmalarına da dahil ediyor. Otomatik kontroller, uzmanların açıkları aramasına yardımcı olabilir; teknoloji şirketleriyle işbirliği ise saldırganların kullanmaya çalışabileceği kusurlar hakkında daha güncel bilgi sağlayabilir.
Saldırının farklı aşamalarına farklı ekipler
"Top gun" ekibi olarak tanımlanan uzman ekip, ileri teknik bilgiye sahip kişileri bir araya getirecek. Ekibin çalışmaları arasında sızma testleri ve güvenlik önlemlerinin güçlendirilmesi yer alacak. Sızma testi, sistem sahibinin açıkları bulup giderebilmesi için sisteme yetkili biçimde sızma girişiminde bulunulmasıdır.
Saha destek ekibinin görevi farklı: potansiyel risklerle karşı karşıya olan şirketlerle temasa geçmek ve önleyici adımları teşvik etmek. Kasım ayında başlatılması planlanan çalışma, bir işletme mağdur olmadan önce müdahale edilebilmesi için bir kanal oluşturacak.
Siber müdahale ekibi, kamu ve özel sektör uzmanlarını bir araya getirerek işletmelere saldırı karşısında ilk müdahalelerinde yardımcı olacak. Hükümet, kasım ayında kurulması planlanan iki ekipten daha sonra, bu ekibi mali yıl içinde kurmayı hedefliyor.
Bu görevler üç pratik aşamayı kapsıyor: savunmaları kontrol etmek, kuruluşları risklere karşı uyarmak ve saldırı gerçekleştiğinde yardım etmek. Saldırıyla karşı karşıya kalan bir işletmenin dışarıdan uzmanlara erişebilmesi, neler yaşandığını değerlendirmesi ve nasıl yanıt vereceğine karar vermesi gereken anda destek sağlayabilir.
10 milyar yen hangi alanlarda kullanılacak?
Hükümet, 6 Kasım'da 2026 mali yılı genel bütçe yedek ödeneklerinden 10 milyar yen ayrılmasını onayladı. Yedek ödenekler, bütçede önceden ayrılmış ve hükümetin mali yıl içinde ortaya çıkan ihtiyaçlar için kullanabileceği kaynaklardır.
Ödenek, devlet kurumları ve diğer kamu kuruluşlarının işlettiği bilgisayar sistemlerindeki güvenlik açıklarının incelenmesini destekleyecek. Ayrıca istihbarat toplama ve analizinde kullanılan polis ekipmanları dahil siber güvenlik ekipmanlarının satın alınması ve yenilenmesi için kullanılacak.
Maliye Bakanı Katayama, ödeneğin bakanlıklar ve kurumlar arasında eşgüdümlü korumayı destekleyeceğini söyledi:
Bu yedek ödenekleri kullanarak gerekli tüm güvenlik önlemlerinin alınmasını sağlamak üzere ilgili bakanlıklar ve kurumlarla yakın işbirliği içinde çalışacağız,
Takaichi ayrıca maliye bakanına ve ilgili diğer bakanlara acil önlemlerin hayata geçirilmesi için gereken finansmanı değerlendirme talimatı verdi. Harcama kararı, yeni ekipler oluşturulurken kurumlara acil incelemeler ve ekipman için kaynak sağlıyor.
Aktif siber savunma, tek tek ağları korumanın ötesine geçiyor
Japonya, saldırganların kullandığı sunuculara proaktif biçimde erişerek tehditleri etkisiz hâle getirme kapasitesini de güçlendirmeyi planlıyor. Hükümet bu yaklaşımı, ekim ayında yürürlüğe giren yasayla mümkün kılınan aktif siber savunma olarak tanımlıyor.
Sunucu, diğer bilgisayarlara hizmet sunan veya onlar için bilgi depolayan bir bilgisayardır. Saldırganlar, zararlı faaliyetleri yönlendirmek veya çalıntı verileri saklamak için sunuculardan yararlanabilir. Bu sistemlere erişmek, Japon kuruluşlarını korumanın yanı sıra hükümete saldırıyı destekleyen altyapıya karşı harekete geçme olanağı sağlıyor.
Takaichi, siber güvenlikten sorumlu bakan Toshiharu Furukawa'dan Siber Müdahale Kapasitesini Güçlendirme Yasası'nda yapılabilecek değişiklikleri değerlendirmesini istedi. Böylece olası yasal değişiklikler, acil pakette yer alan operasyonel önlemlere eşlik ediyor.
Hükümetin yaklaşımını anlamak açısından bu bileşim önem taşıyor. Bazı önlemler şirketlerin kendi sistemlerini nasıl koruyacağıyla ilgili. Diğerleri ise devletin saldırganların altyapısına karşı kullanacağı yetkileri kapsıyor ve farklı bir yasal ve operasyonel çerçeve gerektiriyor.
Sızdırılmış veri sitelerini engellemek için hukuki inceleme gerekiyor
Hükümet, sızdırılmış kişisel bilgileri yayımlayan internet sitelerine erişimi engelleme konusundaki değerlendirmeleri hızlandıracak. Telekomünikasyon operatörlerine, siber saldırılarla bağlantılı belirli internet sitelerine veya sunuculara erişimi engelleme izni verilmesi de değerlendiriliyor.
Engelleme, telekomünikasyon ağları üzerinden belirli adreslere bağlantı kurulmasının önlenmesi anlamına gelecek. Paketteki amacı, kişisel bilgilerin ifşa edilmeye devam etmesi dahil ilk ihlal sonrasındaki zararı sınırlamak.
Japonya Anayasası'nda haberleşmenin gizliliğine yönelik koruma, incelemenin merkezinde yer alıyor. Paket, ilerleme kaydedilmeden önce hukuki meselelerin acilen incelenmesini öngörüyor. Engelleme önerisi hâlâ değerlendiriliyor; kapsamı, güvenceleri ve uygulama takvimi henüz belirlenmiş değil.
Kayıtları ifşa edilen kişiler açısından paketin bu bölümü, bilgiler şirketin denetiminden çıktıktan sonra onlara ne olacağını ele alıyor. Telekomünikasyon operatörleri açısından ise kendi ağlarının güvenliğinin ötesine geçen sorumluluklar söz konusu olacak.
Ulusal güvenlik olaylarına ayrı bir yanıt verilecek
Ulusal güvenliği ciddi biçimde etkileyebilecek olaylara, Ulusal Siber Güvenlik Ofisi, Ulusal Polis Teşkilatı ve Savunma Bakanlığı yetkililerinin de yer aldığı bir ekip destek verecek.
Bu düzenleme, ulusal siber güvenlik koordinasyonunu, kolluk kuvvetlerini ve savunmayı aynı müdahale yapısında buluşturuyor. Etkilenen işletmelere yönelik planlı müdahale ekibinin yanında yer alarak, daha geniş çaplı ulusal sonuçları olabilecek olaylar için hükümete ayrı bir mekanizma sağlıyor.
Daha iyi bilgi toplama ve analiz, her iki müdahale hattını da destekliyor. Yedek ödenekten finanse edilecek polis ekipmanları, yurt dışındaki teknoloji şirketleriyle işbirliği ve güvenlik açığı bilgilerinin paylaşılması, paketin tehditleri daha etkili biçimde tespit edip yanıtlama amacına hizmet ediyor.
Kasım ayında başlayacak çalışmalar ilk pratik sınav olacak
Takvimdeki ilk kilometre taşları, uzman ekip ile saha destek ekibinin kasım ayında kurulması. Siber müdahale ekibi ise mali yılın sonuna uzanan bir takvime göre oluşturulacak.
Bu çalışmaların başlaması, paketin kuruluşlara yönelik desteğe dönüşmesini sağlayacak: teknik testler, saldırı öncesi uyarılar ve saldırı sonrasında yardım. Kamu kurumları da acil ödenekle desteklenen güvenlik açığı incelemelerinden yararlanacak.
Hukuki çalışmalar, operasyonel adımlarla paralel ilerleyecek. Furukawa'dan müdahale yasasında değişiklikleri değerlendirmesi istendi; hükümet de internet sitesi engellemenin haberleşme güvenceleri çerçevesinde nasıl uygulanabileceğini inceliyor. Dolayısıyla Japonya'nın acil müdahalesi, hemen yapılacak harcama ve personel düzenlemelerini, hâlâ hukuki karar gerektiren önerilerle bir araya getiriyor.
Öne Çıkanlar
- Japonya, büyük kişisel veri ihlallerinin ardından acil siber güvenlik paketine 6 Kasım 2026'da son hâlini verdi.
- Hükümet, incelemeler, ekipman ve diğer siber güvenlik önlemleri için yaklaşık 63 milyon dolara karşılık gelen 10 milyar yen ayırdı.
- Uzman test ekibinin ve saha destek ekibinin kasım ayında göreve başlaması planlanıyor.
- Saldırıya uğrayan işletmelere yardımcı olmak üzere mali yıl içinde kamu ve özel sektörün yer alacağı bir müdahale ekibi kurulması planlanıyor.
- Paket, yapay zekâ destekli güvenlik kontrollerini ve yurt dışındaki teknoloji şirketleriyle daha güçlü işbirliğini içeriyor.
- İnternet sitelerine erişimin engellenmesi, Japonya'nın haberleşmenin gizliliğine yönelik koruması da dahil hukuki incelemeye tabi.
- Siber güvenlik, polis ve savunma kurumlarından yetkililer, ulusal güvenliği ciddi biçimde etkileyebilecek olaylara destek verecek.