Konutlardaki bilgisayar ağları ulusal güvenlik hedefi haline geldi
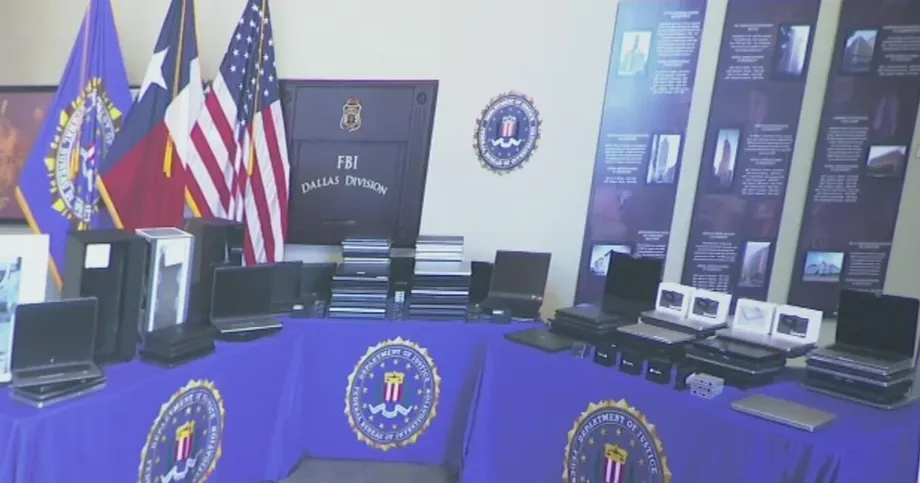
Federal ajanlar, Kuzey Kore’nin istihdam dolandırıcılığı yaptığı iddialarına yönelik soruşturma kapsamında 21-25 Eylül tarihleri arasında Teksas’ta 40’tan fazla konutta arama yaptı ve yaklaşık 187 dizüstü bilgisayar ile diğer elektronik cihazlara el koydu. Yetkililerin açıklamasına göre, yurt dışındaki çalışanların Amerikalı çalışanlar gibi göründüğü düzenekte üs olarak kullanılan Dallas ve Fort Worth çevresindeki konutlarda, Kuzey Teksas’ta 100’den fazla cihaz bulundu.
İçindekiler
- Konutlardaki bilgisayar ağları ulusal güvenlik hedefi haline geldi
- Teksas genelinde ajanların el koyduğu cihazlar
- Dizüstü bilgisayar çiftlikleri yurt dışındaki çalışanları nasıl ABD’deymiş gibi gösteriyor?
- Amerikalı yardımcıların bilgisayarlardan fazlasını hallettiği öne sürülüyor
- Tutuklama haberlerinde iki Amerikalı ve Çin’deki on operatörün adı geçiyor
- Para miktarları farklı ölçekleri ifade ediyor
- Şirket sistemlerine erişim ayrı bir güvenlik riski yaratıyor
- Soruşturma Teksas’taki aramaların ötesine uzanıyor
- İşverenlere verilen tavsiyeler ve hâlâ bilinmeyenler
- Öne Çıkanlar
Operation Lone Star Roundup adı verilen operasyon, görünüşte sıradan uzaktan çalışma işlerinin arkasındaki fiziksel destek ağını hedef aldı. Savcılara göre Amerikalı aracılar, işverenlerden bilgisayarları teslim aldı, yurt dışından erişim sağlayan donanım veya yazılımlar kurdu ve maaşların Kuzey Koreli yetkililerin kontrolündeki hesaplara aktarılmasına yardımcı oldu.
Kuzey Teksas Bölgesi savcılık bürosunun başındaki ABD Savcısı Ryan Raybould, elde edilen gelirin Kore Demokratik Halk Cumhuriyeti’nin nükleer ve balistik füze programlarını desteklediğini söyledi. Raybould, ABD Hazine Bakanlığına atıfta bulunarak, Kuzey Kore’nin daha geniş kapsamlı bilişim teknolojileri çalışanı programının 2024 mali yılında 800 milyon dolardan fazla gelir sağladığı tahminini aktardı.
El koyma işlemlerine eşlik eden ceza yargılamaları konusunda haberler farklılık gösteriyor. Salı günkü basın toplantısına ilişkin haberlerde Amerikalı aracılar hakkında iddianamelerin beklendiği, ancak henüz bir tutuklama duyurulmadığı belirtildi. Adalet Bakanlığının 13 Ekim tarihli açıklamasını aktaran diğer haberlerde ise iki Amerikalının tutuklandığı ve Çin’de bulunan on kişi hakkında iddianame düzenlendiği bildirildi. Bu anlatımlar, tüm ayrıntıları uzlaştırılmış tek bir yargılama süreci anlatımı olarak değerlendirilmemeli.
Bu ayrım önemli: El konulan cihazlar şüpheli altyapının sekteye uğratıldığını gösterirken, ceza suçlamaları belirli kişiler hakkındaki iddiaları ortaya koyuyor. Ne bir bilgisayara el konulması ne de iddianame düzenlenmesi suçluluğu kanıtlar.
Teksas genelinde ajanların el koyduğu cihazlar
Eyalet genelindeki el koyma sayısı bazı haberlerde 185’ten fazla, daha ayrıntılı haberlerde ise 187 cihaz olarak veriliyor. Bu rakamlar birbiriyle çelişmiyor. Aramaların yapıldığı yerlerin sayısı da yaklaşık 40 konut ile 40’tan fazla konut arasında değişiyor.
El konulan ekipmanlar arasında dizüstü bilgisayarlar ile KVM ekipmanı olarak bilinen klavye, video ve fare cihazları bulunuyordu. Bu cihazlar, bir operatörün başka bir konumdaki bilgisayarın klavyesini, ekranını ve faresini kontrol etmesini sağlayabiliyor. Uzaktan erişim yazılımıyla birlikte kullanıldıklarında, yurt dışındaki bir kişinin Amerikalı birinin evinde bulunan şirket bilgisayarını kullanmasına imkân verebiliyorlar.
Yetkililer Teksas’taki mülklerin adreslerini açıklamadı. Dallas ve Fort Worth çevresinde yoğunlaşma olduğunu belirterek bölgedeki iş piyasasının büyüklüğünü bu durumun nedenlerinden biri olarak gösterdiler. Bölgedeki el koyma sayısı konusunda da haberler küçük farklılıklar içeriyor; bazıları yaklaşık 100, bazıları ise 100’den fazla cihaz bulunduğunu bildiriyor.
FBI’ın Dallas saha ofisinin sorumlu özel ajanı R. Joseph Rothrock, donanımın soruşturma açısından neden önemli olduğunu şöyle açıkladı:
El konulan her dizüstü bilgisayar, KDC’li bir bilişim teknolojileri çalışanını işe almış bir şirketi temsil ediyor olabilir.
Bu, olası maruziyete ilişkin bir tahmindir; ayrı işverenlerin doğrulanmış sayısı değildir. El konulan 187 cihazın hepsi dizüstü bilgisayar değildi ve birden fazla bilgisayar aynı şirkete ait olabilirdi. Bu nedenle el koyma sayısı doğrudan mağdur şirket sayısına çevrilemez.
Dizüstü bilgisayar çiftlikleri yurt dışındaki çalışanları nasıl ABD’deymiş gibi gösteriyor?
İddia edilen düzenek, işverenin bilgisayarı göndermesinden önce başlıyor. Çalışanlar, çalıntı veya uydurma kimliklerle uzaktan bilişim teknolojileri pozisyonlarına başvururken, başka kişiler işe alım kontrollerini geçmelerine yardımcı oluyor. Şirket, ABD’de bulunan meşru bir çalışanı işe aldığını düşündüğünde, ekipmanı bir aracının kontrolündeki adrese gönderiyor.
Aracı daha sonra dizüstü bilgisayarı barındırıyor ve uzaktan erişimi ayarlıyor. Sanal özel ağlar (VPN) ve vekil sunucular, bağlantı kuran kişinin konumunu gizlemeye yardımcı oluyor. VPN, internet trafiğini başka bir bağlantı üzerinden yönlendirirken vekil sunucu aracı görevi görüyor. Bu araçların hiçbiri kendi başına suç teşkil etmiyor; ancak yetkililer, bu ağın çalışanların kimliklerini ve bulundukları yeri gizlemek için bunları kullandığını söylüyor.
Teksas’ta fiziksel olarak bağlı bir dizüstü bilgisayar, cihazı kullanan kişi yurt dışında olsa bile istihdamın ABD içinde gerçekleştiği izlenimini yaratabiliyor. Yerel adres, işverenin bilgisayarı ve gizlenmiş bağlantı birlikte bu görüntüyü destekliyor.
Çalışanların nerede bulunduğu konusunda haberler farklılık gösteriyor. Bazı anlatımlarda Kuzey Kore’de oldukları belirtilirken, iddianameye ilişkin haberlerde Çin’de bulunan operatörlerden söz ediliyor ve yurt dışındaki çalışanlar daha genel biçimde tanımlanıyor. İddia edilen düzenek, tüm çalışanların fiziksel olarak Kuzey Kore’de bulunmasını gerektiriyor gibi anlaşılmamalı.
Teksas’taki soruşturma, sahte kimlikler ve yabancı işlerden gelir elde etmek için Amerikalı aracılar kullanılmasını da kapsayan küresel bilişim teknolojileri çalışanı dolandırıcılığına yönelik önceki incelemelerin devamı niteliğinde. Bu operasyon, söz konusu işlerin mümkün olmasını sağlayan konut altyapısına ilişkin ayrıntılı bir tablo sunuyor.
Amerikalı yardımcıların bilgisayarlardan fazlasını hallettiği öne sürülüyor
Soruşturmacılar, aracıları yalnızca dizüstü bilgisayarlar için yer sağlayan kişiler olarak değil; işe alım, kimlik doğrulama ve ödemelerin yönetimi süreçlerine katılan kişiler olarak tanımladı. Bazılarının maaşları alıp Kuzey Koreli çalışanların kontrolündeki hesaplara aktardığı iddia ediliyor. Diğerlerinin ise gelir karşılığında kendi adlarının ve kişisel bilgilerinin kullanılmasına izin verdiği öne sürülüyor.
Rothrock, yetkililerin incelediği yardımların kapsamını ve şüphelenmeyen kişilerden çalınan kimliklerle isteyerek kimlik sağlayan kişiler arasındaki farkı şöyle anlattı:
ABD’deki bilişim teknolojileri çalışanlarının işlerini almak için şüphelenmeyen Amerikalıların çalıntı kimliklerini kullanabilirler," dedi Rothrock. "Bazı durumlarda ise kişiler kimliklerini kullandırmaları veya mülakatlara katılmak, çalıntı kimlikleri doğrulamak, paket göndermek, dizüstü bilgisayarlara ev sahipliği yapmak, uyuşturucu testinden geçmek ya da parmak izi vermek gibi başka işleri yapmaları karşılığında ücret alıyor.
İddia edilen bu faaliyetler, soruşturmacıların internet bağlantılarından daha fazlasını neden incelediğini gösteriyor. Mülakata başkasının katılması veya fiziksel bir taramaya başka birinin girmesi, yurt dışındaki bir başvuru sahibinin yalnızca yazılımla aşılamayacak kontrolleri geçmesine yardımcı olabilir.
Raybould, ekipmana bilerek ev sahipliği yapan kişilerin yargılanacağını söyledi. Ancak bu uyarı, belirli kişilerin bilgi sahibi olup olmadığını veya niyetini açıklığa kavuşturmuyor. Bu hususların ilgili ceza yargılamalarında delillerle ortaya konması gerekir.
Tutuklama haberlerinde iki Amerikalı ve Çin’deki on operatörün adı geçiyor
Adalet Bakanlığının 13 Ekim tarihli açıklamasını aktaran haberlerde, tutuklanan Amerikalıların Pennsylvania’dan Michael James Bostelle ve Teksas’tan Juan Cecilio Pena Carrillo olduğu belirtiliyor. Haberlere göre bu kişiler, iddia edilen istihdam düzeniyle bağlantılı olarak elektronik dolandırıcılık, kara para aklama ve kimlik hırsızlığı dâhil çeşitli suçlamalarla karşı karşıya.
Aynı haberlerde, haklarında suçlama yöneltilen ve Çin’de bulunduğu belirtilen on kişinin adları şöyle sıralanıyor: Sun Sheng Ming, Pei Li Guang, Weng Shou Cheng, Han Guo Bin, Wang Jian Jun, Sheng Zhang Kun, Zhang Wei Ping, Zhang Li Ping, Yu Yang ve Jin Long.
İddianamede, Çin’deki operatörlerin Pena Carrillo, Tey Michael Nolte ve en az dört Amerikalıyı yönlendirdiğinin öne sürüldüğü bildiriliyor. İddianamede adı geçen Nolte hakkında suçlama yöneltilmedi. Nolte’nin Bostelle ve diğer Amerikalı katılımcıları işe aldığı, yönettiği ve eğittiği iddia ediliyor. Bir kişinin iddianamede adının geçmesi, o kişinin sanık olduğu anlamına gelmiyor.
Bu haberlerde, iddia edilen dolandırıcılığın 70’ten fazla Amerikan şirketini etkilediği, 25 Amerikalının kimlik bilgilerinin ele geçirildiği, yurt dışındaki bilişim teknolojileri çalışanlarına en az 3 milyon dolar kazandırdığı ve ABD’deki çeşitli devlet kurumlarına yanlış bilgi sunulmasına yol açtığı belirtiliyor. Etkilenen tüm işverenler açıklanmıyor ve bu bilgilerin hangi kurumlara iletildiği belirtilmiyor.
Söz konusu haberlere göre Bostelle ve Pena Carrillo’nun avukatlarına yorum için hemen ulaşılamadı. Nolte’den herhangi bir yanıt geldiği de bildirilmedi. İddialar henüz kanıtlanmış değil. Haberler ayrıca bu tutuklamaların, Kuzey Teksas’taki basın toplantısında yakında iddianame düzenleneceğinin duyurulmasıyla yargılama süreci bakımından nasıl bağlantılı olduğunu açıklığa kavuşturmuyor.
Para miktarları farklı ölçekleri ifade ediyor
800 milyon dolar ve 3 milyon dolar rakamları bir araya getirilmemeli. Raybould’un 800 milyon doları aşan tahmini, Kuzey Kore’nin 2024 mali yılındaki daha geniş kapsamlı bilişim teknolojileri çalışanı programıyla ilgili. İddianame haberlerinde sözü edilen en az 3 milyon dolar ise bu haberlerde anlatılan istihdam düzeniyle ilgili.
Hazine Bakanlığı tahmininin nasıl tanımlandığı konusunda da haberler farklılık gösteriyor. Bazıları 800 milyon dolardan fazlasının Kuzey Kore’ye gönderildiğini söylerken, diğerleri bu tutarı programın elde ettiği gelir olarak tanımlıyor. Elde edilen gelir ile aktarılan para farklı ölçütlerdir. Bu nedenle ek açıklama olmadan söz konusu rakam, kesin olarak belgelenmiş bir para transferi toplamı gibi sunulmamalı.
Yetkililer ayrıca çalışanların kazançlarının tahminen yüzde 85 ila 90’ını Kuzey Kore’ye gönderdiğini belirtti. Bu hesaba göre kazanılan her 100 doların yaklaşık 10 ila 15 doları gönderilen tutarın dışında kalıyor. Bu oran, iddia edilen ödeme düzenini açıklıyor; ancak Teksas soruşturmasındaki her maaşın nasıl dağıtıldığını ortaya koymuyor.
Mali suçlama, savcıların davayı neden istihdam dolandırıcılığından ibaret görmediğini açıklıyor. Yetkililere göre Amerikalı işverenlerden alınan maaşlar, yaptırım altındaki bir hükümet ve silah programları için finansman kaynağına dönüşüyor. Haberlerde Teksas’taki maaş ödemelerinin belirli silah alımlarına gittiği gösterilmiyor.
Şirket sistemlerine erişim ayrı bir güvenlik riski yaratıyor
Başarıyla işe alınan sahte bir çalışan, maaşın ötesinde imkânlar elde edebilir. Raybould, şirket dizüstü bilgisayarlarına erişimin iş sistemlerine, iletişim kanallarına ve finans platformlarına da giriş olanağı sağlayabileceğini söyledi. Erişimin kapsamı, her pozisyona tanımlanan yetkilere bağlı olur.
FBI’a istihbarat ve teknik analiz desteği sağladığını belirten siber güvenlik şirketi CrowdStrike, bu ağı Famous Chollima adıyla izliyor. Mahkeme başvurusuna ilişkin bir açıklamada da büyük bir siber güvenlik şirketinin tehdit grubuna bu adı verdiği belirtiliyor. Bu ad, kullanılan bir takip etiketidir; ayrı bir ceza suçlaması değildir.
CrowdStrike, sekteye uğratılan operasyonlarda tespit edilen kuruluşlar arasında havacılık ve uzay, enerji, finansal hizmetler, sağlık, siber güvenlik, savunma mühendisliği ve kamu teknolojisi alanlarında faaliyet gösteren işletmelerin bulunduğunu söyledi. Bu çeşitlilik, hassas sektörlerin potansiyel olarak risk altında olduğunu gösteriyor; ancak etkilenen her kuruluşun veri kaybettiğini kanıtlamıyor.
Şirket, işveren ekipmanlarının başka yerlere yönlendirilmesinde kullanılan taktikleri de anlattı. Bazı operatörlerin, dizüstü bilgisayarların çalındığını ileri sürerek sahte polis raporları verdiği ve böylece yedek cihazların başka adreslere gönderilmesini sağladığı iddia ediliyor. Diğerlerinin ani taşınma gerekçeleri öne sürdüğü veya insan kaynakları şirketleri aracılığıyla iş bularak bu şirketler farkında olmadan bilgisayarların başka yere yönlendirilmesine imkân verdiği belirtiliyor.
Bu ayrıntılar, işe alımda yapılan aldatmacayı fiziksel bilgisayar çiftliklerine bağlıyor: Bir çalışanın hem kabul edilmiş bir kimliğe hem de işverenin bilgisayarını ağın kontrolündeki bir konuma ulaştırma yoluna ihtiyacı var. Yetkililer Teksas operasyonunda hangi verilere erişildiğinin veya hangi verilerin çalındığının tam dökümünü açıklamadı.
Soruşturma Teksas’taki aramaların ötesine uzanıyor
Mahkeme kayıtlarına ilişkin bir açıklamaya göre FBI, istihdam dolandırıcılığıyla bağlantılı olduğu öne sürülen 11 Google hesabı belirledi. Soruşturmacılar, her hesabın açıldığı tarihten 8 Ekim’e kadar olan döneme ilişkin abone bilgileri, adresler, telefon numaraları, bağlantı saatleri, IP adresleri ile ödeme ve fatura kayıtlarını istedi.
Kuzey Teksas Bölgesi federal mahkemesinin 9 Ekim’de Google’ın kayıtları on gün içinde teslim etmesini isteyen bir karar çıkardığı bildirildi. Bu süre, belirtilen teslim tarihinin 19 Ekim’e denk geldiğini gösteriyor. Haberlerde Google’ın kayıtları teslim etme işlemini tamamladığına dair bir doğrulama yok.
Bildirilen başlıca tarihler şöyle:
- 21-25 Eylül: FBI, Teksas’ta 40’tan fazla konutta arama yaptı ve bağlantılı işlemler gerçekleştirdi.
- 8 Ekim: 11 Google hesabına ilişkin kayıt talebinin kapsadığı dönem sona erdi.
- 9 Ekim: Google’a hesap kayıtlarını on gün içinde teslim etmesi talimatını veren mahkeme kararının verildiği bildirildi.
- 13 Ekim: Operasyonun duyurusu ve bağlantılı ceza yargılamalarına ilişkin haberlerde belirtilen tarih.
Yetkililer Louisiana, Nevada, Kentucky ve Ohio’da da benzer faaliyetler görüldüğünü belirtti. CrowdStrike, daha geniş kapsamlı operasyonun Ohio’da iki kişinin tutuklanmasını da içerdiğini söyledi; ancak tutuklanan kişilerin adlarını veya haklarındaki suçlamaları açıklamadı. Teksas’taki duyuruda bu tutuklamalardan söz edilmedi. Bu nedenle söz konusu kişilerin, adı açıklanan iki Amerikalıdan farklı olduğu ya da aynı kişiler olduğu varsayılmamalı.
İşverenlere verilen tavsiyeler ve hâlâ bilinmeyenler
Raybould ve Rothrock, işverenlere uzaktan çalışanları işe alırken E-Verify sistemini kullanmaları ve birden fazla kimlik belgesi istemeleri çağrısında bulundu. E-Verify, çalışma iznine ilişkin bilgileri devlet kayıtlarıyla karşılaştırıyor. Bu yöntem işe alım sürecinin bir yönünü ele alıyor. Ancak mülakatlara başkalarının katıldığı ve uzaktan kontrol edilen dizüstü bilgisayarların kullanıldığı iddiaları, işi yapan kişinin kimliğinin ayrıca değerlendirilmesi gerektiğini gösteriyor.
Yetkililer, etkilendiğini düşünen işletmeleri ve kişileri ellerindeki bilgileri FBI’a bildirmeye çağırdı. İşverenlerin tam listesini, arama yapılan konutların adreslerini veya kesintiye uğratılan ya da geri alınan maaşların eksiksiz dökümünü yayımlamadılar.
Soruşturma sürüyor. Kuzey Teksas’taki bilgilendirme toplantısına ilişkin haberlerde yeni iddianame, duruşma veya yargılama tarihleri verilmedi. Tutuklamalar ve beklenen suçlamalar hakkındaki çelişkili anlatımlar, duyurular arasındaki kesin ilişkiyi belirsiz bırakıyor.
CrowdStrike, bilgisayar çiftliklerinin kapatılmasının daha geniş çaplı faaliyeti kalıcı olarak sona erdirmekten çok, esas olarak altyapının ortadan kaldırıldığı yerlerde faaliyetleri yavaşlatacağını belirtti. El koymalar, yetkililerin yerel ekipman ağını sekteye uğratabildiğini gösteriyor. Ancak bu ağa bağlı tüm çalışanların, kimliklerin, hesapların veya aracıların bulunduğunu kanıtlamıyor.
Öne Çıkanlar
- Eylül sonlarında Teksas’ta 40’tan fazla konutta arama yapan ajanlar, yaklaşık 187 dizüstü bilgisayar ve diğer cihaza el koydu.
- Yetkililer, Kuzey Teksas’ta 100’den fazla cihaz bulunduğunu söyledi; ancak bir haberde sayı yaklaşık 100 olarak verildi.
- İddiaya konu bilgisayar çiftlikleri, yurt dışındaki çalışanların Amerikalıların evlerinde bulunan işveren bilgisayarlarını kullanmasına ve ABD’de çalışıyor gibi görünmesine imkân verdi.
- Haberler, yakında iddianame düzenleneceği açıklaması ile iki Amerikalının tutuklandığı ve Çin’de bulunan on kişi hakkında suçlama yöneltildiği duyurusu arasında farklılık gösteriyor.
- İddianame haberlerinde 70’ten fazla şirketin etkilendiği, 25 Amerikalının kimlik bilgilerinin ele geçirildiği ve en az 3 milyon dolar gelir elde edildiği belirtiliyor.
- 800 milyon doları aşan tahmin, yalnızca Teksas’taki el koymaları değil, Kuzey Kore’nin daha geniş kapsamlı bilişim teknolojileri çalışanı programını kapsıyor.
- Soruşturmacılar 11 Google hesabına ait kayıtları istedi; soruşturma sürüyor.