Kısa bir talimat, ardından kişisel bilgi dosyası
Japon şirketlerine yönelik siber saldırılarla ilişkilendirilen bir yapay zekâ ajanı, test amaçlı bir internet sitesinden sahte kişisel bilgileri yaklaşık 15 saniyede topladı. Japon siber güvenlik şirketi S&J'nin yaptığı gösterim, otomatik bir aracın küçük bir güvenlik açığını veri tabanına erişime ne kadar hızlı dönüştürebileceğini ortaya koydu.
İçindekiler
- Kısa bir talimat, ardından kişisel bilgi dosyası
- ARTEX bir talimatı nasıl eyleme dönüştürüyor?
- Japonya'daki soruşturmada neler bulundu?
- Güney Kore soruşturmasının ortaya koydukları
- Kamuya açık sürümden kapalı kaynağa geçiş
- Daha geniş ihlal dalgasının somut maliyetleri
- Küçük açıklar neden artık daha hızlı ele alınmalı?
- Japonya saldırganları ve yapay zekânın rolünü inceliyor
- Öne Çıkanlar
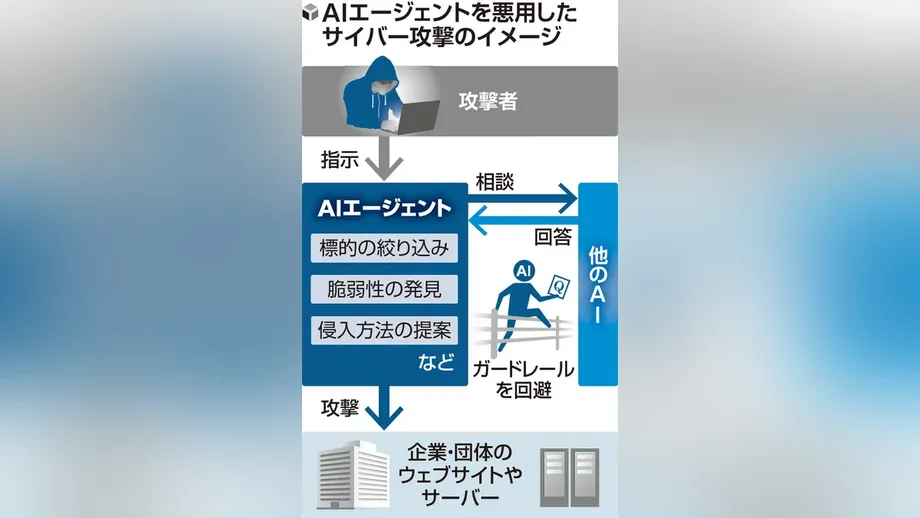
S&J, Çince dilindeki ARTEX aracını 7 Ekim'de halka açık bir internet sitesinden edindi ve danışma amacıyla Anthropic'in Claude yapay zekâsına bağladı. Bir operatör Japonca olarak kısa bir talimat verdi: Deneme amaçlı internet sitesini güvenlik açıkları açısından incele ve kişisel bilgileri topla.
Yaklaşık 15 saniye sonra ARTEX, veri toplama işleminin tamamlandığını bildirdi. Oluşturulan dosyada, sitede tutulan sahte kullanıcı bilgileri yer alıyordu. S&J, internet sitesinde standart güvenlik önlemlerinin bulunduğunu, ancak ajanın kayıtları almasına imkân veren küçük bir açık bulduğunu söyledi.
Gösterim, yaklaşık 80 Japon şirketini hedef alan saldırılara yönelik daha kapsamlı bir soruşturmayla aynı dönemde yapıldı. GMO Internet Group'un iştiraki GMO Cybersecurity by Ierae, sigorta, finans, lojistik, perakende ve diğer sektörlerdeki şirketlere karşı kullanılan denizaşırı sunucularda ARTEX'i tespit etti. Tespit edilen hedeflerden sekizi, 18 Eylül ile 18 Ekim arasında ihlal veya saldırıya uğradıklarını kamuoyuna açıkladı.
S&J Başkanı Nobuo Miwa, bir insanın günlerce uğraşabileceği işlerin yapay zekâ tarafından saniyeler veya dakikalar içinde tamamlanabileceğini söyledi. Şirketlere, saldırganların yapay zekâ ajanları kullanabileceğini varsaymalarını ve kişisel bilgilerin bulunduğu veri tabanlarını daha yakından izlemek de dahil olmak üzere bu teknolojiden kendi savunmalarında yararlanmalarını önerdi.
Testte deneme amaçlı bir internet sitesi ve sahte kayıtlar kullanıldı. Şirketlere yönelik soruşturmalar ise gerçek sistemleri ve müşteri bilgilerini kapsıyor; bu vakalarda kimlik hırsızlığı, dolandırıcılık riski ve hizmet kesintileri gibi sonuçlar söz konusu.
ARTEX bir talimatı nasıl eyleme dönüştürüyor?
ARTEX, yetki alınarak bir bilgisayar sistemine girmeyi deneyen ve sistem sahibinin açıkları bulup gidermesine yardımcı olan sızma testi aracı olarak geliştirildi. Aracın ayırt edici özelliği, testleri planlamaya, güvenlik araçlarını seçmeye ve sonuçlara göre harekete geçmeye yardımcı olmak için yapay zekâ kullanması.
Geleneksel bir güvenlik aracı, her aşamada bir kişinin yönlendirmesini gerektirebilir. Yapay zekâ ajanı ise daha kapsamlı bir talimat aldıktan sonra birbiriyle bağlantılı birden fazla işi yürütebilir. Dil modeli bilgileri yorumlamasına ve sonraki adımı belirlemesine yardımcı olurken diğer yazılımlar teknik işlemleri gerçekleştirir.
ARTEX, programa gömülü tek bir modele bağlı kalmak yerine harici modellere bağlanabiliyor. S&J gösteriminde Claude'u kullandı. Güney Kore'deki finans kuruluşlarını hedef alan saldırıları inceleyen araştırmacılar, ARTEX'in ağırlıklı olarak DeepSeek ile çalıştırıldığını, bunun yanında GLM ve Grok'un da kullanıldığı başka yapay zekâ oturumları bulunduğunu tespit etti.
Güney Kore Finansal Güvenlik Enstitüsünden bir yetkili, Güney Kore'deki olaylarda aracı bir bilgisayar korsanının yönlendirdiğini söyledi. Yazılım tarama ve testlerin büyük bölümünü gerçekleştirse de hedefleri ve amaçları belirleyenler yine insan operatörler.
ARTEX temmuzda internette yayımlandı ve daha sonra Çin'de düzenlenen bir siber güvenlik becerileri yarışmasını kazandı. Herkese açık sürümü, başkalarının kodu indirip değiştirmesine olanak tanıdı. Daha güçlü saldırı yeteneklerine sahip olduğu belirtilen değiştirilmiş sürümler o zamandan beri internette dolaşıma girdi.
Japonya'daki soruşturmada neler bulundu?
GMO Cybersecurity, etkilenen Japon şirketlerinin talebi üzerine dış kuruluşlarla birlikte soruşturma yürüttü. Araştırmacılar, bilgisayarların etkinlikler hakkında oluşturduğu kayıtları, yani adli bilişim günlüklerini inceledi ve saldırıların izini denizaşırı altyapıya kadar sürdü.
GMO'nun netleştirdiği açıklamaya göre, ARTEX çalıştıran ilk sunucu, aynı sektörden dokuzu dahil olmak üzere yaklaşık 20 Japon şirketini hedef almıştı. Araştırmacılar daha sonra beş sunucu daha buldu. Böylece toplam sunucu sayısı altıya, hedeflenen şirket sayısı ise yaklaşık 80'e çıktı. Yayımlanan başka bir sayımda, ilk tespitin ardından altı ek sunucudan söz edildi.
GMO'nun açıklamasına göre altı sunucunun tamamında ARTEX izlerine rastlandı. Araştırmacılar başka yapay zekâ ajanlarına ait iz bulmadı ve bu altyapıyla bağlantılı saldırılarda ARTEX'in kullanılmış olma ihtimalini yüksek değerlendirdi. Araçların benzer biçimde yapılandırılması ve benzer sektörlerin hedef alınması, sunucuların aynı grup tarafından işletilmiş olabileceğine işaret etti.
Hedefler banka ve sigorta şirketleriyle sınırlı değildi. Dijital hediye, perakende dağıtım, eğitim, basım, pazarlama, çevrim içi ticaret, medya ve lojistik alanlarında faaliyet gösteren şirketler de hedef alındı. Araştırmacılar, ülke ve sektörlere göre düzenlenmiş ayrı saldırı operasyonları bulunduğunu ve her kampanyada farklı sunucular kullanıldığını belirtti.
Olayları soruşturan GMO Cybersecurity direktörlerinden Daiki Fukumori, küçük güvenlik açıklarının saldırganlara fırsat yarattığını söyledi:
Etkilenen şirketler, sistemlerindeki küçük açıklardan yararlanılarak hedef alındı. Şirketler, sistemlerinde gözden kaçmış bir güvenlik açığı bulunmadığından emin olmak için kapsamlı bir inceleme yapmalı.
GMO, sunucularla ilgili bilgileri kolluk kuvvetleriyle paylaştı. Şirket, hedef alınan yaklaşık 80 şirketi veya olayları açıklayan sekiz şirketin adını kamuoyuna duyurmadı. Sunucuların bulunduğu yerler ve operatörlerinin kimlikleri de tüm ayrıntılarıyla açıklanmadı.
Güney Kore soruşturmasının ortaya koydukları
CrowdStrike, 7 Ekim'de yayımladığı ve eylül sonundan ekim başına kadar olan dönemi kapsayan soruşturmada, Güney Kore'deki finans kuruluşlarına karşı ARTEX kullanıldığını belgeledi. Saldırganların denetimindeki sunucularda erişime açık bırakılan dosyalar arasında ARTEX ayarları, Claude Code oturum geçmişleri ve finans kuruluşlarına yönelik çalışmaları kaydeden bellek dosyaları vardı.
Kurtarılan materyaller, Hong Kong'da bulunan bir ana sunucu ile ARTEX çalıştıran başka bir sunucunun da dahil olduğu iki sunuculuk bir altyapıyı ortaya koydu. Operatör ayrıca bir yapay zekâ asistanına çalıntı Kore verilerinin nerede satılabileceğini sordu ve bu tür bilgilerin alınıp satıldığı Telegram gruplarını bulmak için yardım istedi.
CrowdStrike, orta düzeyde bir güvenle operatörün muhtemelen Çince konuştuğunu ve maddi kazanç amacıyla hareket ettiğini değerlendirdi. Bu değerlendirme, Çince talimatlara ve kullanılan araca dayanıyordu. Araştırmacılar, adı bilinen bir bilgisayar korsanı grubunu tespit etmemiş ve Japonya ile Güney Kore'deki saldırıları aynı operatörün düzenleyip düzenlemediğini belirleyememişti.
Güney Kore Finansal Hizmetler Komisyonu, 14 Ekim'de 16 finans kuruluşunun etkilendiğini ve yaklaşık 100 bin kişisel bilgi kaydının sızdırıldığını açıkladı. Polis soruşturması en az yedi finans şirketini ve 68 bin kişiye ait bilgileri kapsıyordu.
Düzenleyicinin açıkladığı daha geniş kapsamlı rakamlar; ad, iletişim bilgileri, ulusal kimlik numaraları ve e-posta adreslerini içeriyordu. Yetkililer, yetkisiz işlemlere doğrudan imkân verecek hesap parolalarının veya kart numaralarının sızdırıldığını tespit etmediklerini belirtti. Olaylar arasındaki bağlantılar ve yapay zekânın olası rolü inceleniyordu.
Finansal Hizmetler Komisyonu, kuruluşlara şüpheli zararlı internet adreslerini engellemeleri, acil güvenlik yamalarını uygulamaları ve ele geçirilen sistemleri geçici olarak ağdan ayırmaları talimatını verdi. Bu adımlar, araştırmacılar izinsiz erişimin ne kadar yayıldığını belirlemeye çalışırken erişimi kesmeyi amaçlıyordu.
Kamuya açık sürümden kapalı kaynağa geçiş
İnternette Autumn-27 adını kullanan ARTEX geliştiricisi, 8 Ekim'de herkese açık güncellemelerin ve bakım çalışmalarının duracağını, projenin kapalı kaynak hâle geleceğini duyurdu. Saldırılarda kullanıldığına yönelik kaygıların ardından bu değişiklik, temel koda kamunun erişimini kısıtladı.
Geliştirici, ARTEX'in yetkili testler için bir araç olduğunu söyledi, kötüye kullanılmasını kınadı ve saldırılara karıştığını reddetti. Başkalarının değiştirdiği sürümler de dahil olmak üzere, önceden indirilmiş kopyalar dolaşımda kalmaya devam etti.
Başlıca gelişmeler birkaç aya yayıldı:
- Temmuz: ARTEX, güvenlik açıklarını bulmaya yönelik bir araç olarak kamuya açık biçimde yayımlandı.
- 18 Eylül-18 Ekim: GMO, Japonya'daki soruşturmayla bağlantılı saldırı faaliyetlerini ve açıklamaları inceledi.
- Eylül sonu-ekim başı: CrowdStrike, Güney Kore'deki finans kuruluşlarına yönelik ARTEX faaliyetlerini belgeledi.
- 7 Ekim: S&J, test için ARTEX'i edindi; CrowdStrike, Güney Kore'deki bulgularını yayımladı.
- 8 Ekim: ARTEX'in geliştiricisi, kamuya açık güncellemelerin sona ereceğini ve aracın kapalı kaynak hâle geleceğini duyurdu.
- 14 Ekim: Güney Kore'nin finansal düzenleyicisi, 16 kuruluşun etkilendiğini ve yaklaşık 100 bin kaydın sızdırıldığını açıkladı.
- 19 Ekim: GMO, ARTEX'i Japon şirketlerine yönelik saldırılarla ilişkilendiren bulgularını duyurdu.
Çinli siber güvenlik şirketi ThreatBook, ilk ARTEX'i bir çalışanının kişisel projesi olarak tanımladı ve kamuya açık sürümde yerleşik güvenlik kontrolleri bulunmadığını kabul etti. Şirket, ek kontroller içeren ARTEX Pro'nun da yer alacağı RedAgent.ai adlı ticari bir platformu görüştü.
Daha geniş ihlal dalgasının somut maliyetleri
Japonya'daki ARTEX soruşturması, kurumsal siber olaylardaki çok daha kapsamlı artış sürerken yürütülüyor. Ekim 2026 başına kadar 600'den fazla olay bildirildi; bu sayı, 2025 yılının tamamındaki toplamı aştı. Teikoku Databank'ın yaptığı bir ankette, ankete katılan şirketlerin yaklaşık altıda birinin veri ihlali yaşadığı, büyük şirketlerde bu oranın yüzde 30'un üzerine çıktığı görüldü.
Çeşitli şirketler büyük miktarda müşteri bilgisinin kaybolduğunu açıkladı. Yamato Transport, teslimat sonrası ödeme hizmetindeki yaklaşık 5,26 milyon müşteri kaydının çalındığını doğruladı. Lawson, 2 milyondan fazla hesabı etkileyen bir sızıntı bildirdi. GMO Research & AI ise infoQ anket platformundan 894.082 kaydın çalındığını ve müşteri ödül puanlarının Amazon hediye kodlarıyla yetkisiz biçimde değiştirildiğini açıkladı.
Bu şirketler, yaşanan olaylarda kullanılan aracın ARTEX olduğunu kamuoyuna açıklamadı. Daha geniş kapsamlı açıklamalar, araştırmacılar tek tek saldırıları incelemeyi sürdürürken müşterilerin ne ölçüde risk altında olduğunu gösteriyor.
Sonuçlar çalınan kayıtlarla da sınırlı değil. Bulut ve veri merkezi sağlayıcısı IDC Frontier'e 7 Ekim'de düzenlenen fidye yazılımı saldırısı, 495 kurumsal ve yerel yönetim müşterisinin hizmetlerini devre dışı bıraktı. Dondurulmuş gıda dağıtıcısı Nissui, 1.200 iş ortağına sevkiyatları durdurdu; Ibaraki prefektörlüğünün ve polis merkezinin internet siteleri erişilemez hâle geldi.
Hizmet sağlayıcıları etkileyen ihlaller aynı anda çok sayıda müşteriye yayılabilir. Afet bilgisi sağlayıcısı Arcadia'da yaşanan bir olay, en az 111 belediyenin dahil olduğu yaklaşık 800 kuruluşu etkiledi. Potansiyel olarak açığa çıkan bilgiler arasında Fukuoka polis teşkilatında görevli yaklaşık 11 bin kişi ile Tochigi ve Gunma polis teşkilatlarının her birinde 3 binden fazla kişiye ait veriler de bulunuyordu.
Bireyler açısından ad, telefon numarası ve e-posta adresi, suçluların banka, kargo şirketi veya işveren taklidi yapan inandırıcı mesajlar oluşturmasına yetecek kadar bilgi sağlayabilir. Ödeme bilgileri güvende kalsa bile müşteriler bu riskle karşı karşıya kalabilir.
Küçük açıklar neden artık daha hızlı ele alınmalı?
Japonya'nın olaylara müdahale koordinasyon kuruluşu JPCERT/CC, saldırganların bilinen güvenlik açıklarını taramak ve uygulama programlama arayüzleri üzerinden saldırmak için yapay zekâ kullandığına dair bulguları doğruladı. Yaygın olarak API adıyla anılan bu arayüzler, yazılım sistemlerinin bilgi alışverişinde bulunmasını ve görevleri yerine getirmesini sağlar.
Cyber Security Cloud, yaklaşık 40 dakikada 326 internet adresinden 1.200'den fazla erişim girişimi gözlemledi. Şirket, bu faaliyette yapay zekâ ajanı otomasyonunun rolü olabileceğini belirtti. GMO da internet sitelerine gelen şüpheli trafiği filtreleyen web uygulaması güvenlik duvarlarının engelleme eşiğine takılmamak için saldırganların yüzlerce adres arasında geçiş yaptığını açıkladı.
Korea Üniversitesi Siber Güvenlik Fakültesi profesörü Kim Seung-joo, daha hızlı taramaların ihmal edilmiş sistemleri nasıl açığa çıkarabileceğini şöyle anlattı:
Geleneksel olarak göz ardı edilen veya kötü yönetilen sistemler, yapay zekânın saldırganların güvenlik açıklarını belirleyip istismar etmesini kolaylaştırmasıyla giderek daha savunmasız hâle gelebilir.
S&J'nin testi, bu kaygıyı denetimli bir internet sitesinde gözler önüne seriyor: Küçük bir açık, otomatik bir ajana kişisel kayıtlara saniyeler içinde ulaşma imkânı verdi. Şirketlerin uygulayabileceği önlemler arasında gözden kaçmış sistemleri incelemek, mevcut düzeltmeleri uygulamak ve hassas veri tabanlarına erişimi izlemek yer alıyor.
Paylaşılan hizmetlerin de dikkate alınması gerekiyor. Nomura Araştırma Enstitüsü yönetici ekonomisti Takahide Kiuchi, şirketlere dışarıdan alınan tek bir hizmetin aksamasının operasyonları sekteye uğratabileceği noktaları belirlemelerini ve harici iş ortaklarına sıkı erişim kontrolleri uygulayan iş sürekliliği planları hazırlamalarını önerdi. Bulut hizmetindeki kesinti ve afet bilgisi ihlalleri, bu planların teslimatlar, belediye internet siteleri ve kamu uyarıları için neden önemli olduğunu gösteriyor.
Japonya saldırganları ve yapay zekânın rolünü inceliyor
Japonya Siber Güvenlik Bakanı Toshiharu Furukawa, hükümetin etkilenen şirketlerden bilgi aldığını ve yapay zekânın kötü amaçlı kullanılıp kullanılmadığını incelediğini söyledi. Baş Kabine Sekreteri Minoru Kihara ise araştırmacıların saldırıları düzenleyenleri ve saldırıların kaynağını inceleyeceğini belirtti.
Kihara, düzenlediği basın toplantısında hükümetin yaklaşımını şöyle anlattı:
Yabancı aktörlerin olası müdahalesi dahil tüm senaryoları dikkate alarak saldırıların arkasındaki aktörleri ve saldırıların kaynağını araştıracağız.
Yetkililer, şirketler hizmetleri yeniden devreye alırken ve hangi kayıtlara erişildiğini belirlemeye çalışırken denizaşırı altyapı üzerinden yürütülen faaliyetlerin izini sürmek zorunda. GMO'nun kolluk kuvvetleriyle paylaştığı bulgular, şirket kayıtları ve diğer teknik verilerle birlikte araştırmacılara sunucu bilgilerini de sağlıyor.
Miwa'nın önerisi, saldırganlar açıkları ararken şirketlerin de savunmada yapay zekâdan yararlanması. Öncelikler somut: Gözden kaçmış giriş noktalarını bulmak, kişisel bilgilere erişimi kısıtlamak ve hırsızlığı durduracak kadar hızlı biçimde sıra dışı veri tabanı faaliyetlerini tespit etmek.
Öne Çıkanlar
- S&J, kısa bir Japonca talimatın ardından ARTEX'in deneme amaçlı bir internet sitesinden sahte kişisel bilgileri yaklaşık 15 saniyede topladığını bildirdi.
- GMO, ARTEX çalıştıran altı denizaşırı sunucuyu yaklaşık 80 Japon şirketini hedef alan saldırılarla ilişkilendirdi; tespit edilen hedeflerden sekizi olayları açıkladı.
- CrowdStrike, Güney Kore'deki finans kuruluşlarına yönelik saldırılarla bağlantılı ARTEX dosyaları ve yapay zekâ oturum kayıtları buldu.
- Güney Kore'nin finansal düzenleyicisi, 16 kuruluşta yaklaşık 100 bin kaydın sızdırıldığını bildirdi; yetkililer olaylar arasındaki bağlantıları araştırdı.
- ARTEX'in geliştiricisi 8 Ekim'de kamuya açık güncellemeleri durdurdu, ancak indirilip değiştirilmiş kopyalar dolaşımda kalmaya devam etti.
- Japon yetkililer, yapay zekânın kötü amaçlı kullanılıp kullanılmadığını ve yabancı aktörlerin olası müdahalesini incelerken güvenlik uzmanları küçük açıkların daha hızlı gözden geçirilmesini ve hassas verilerin daha yakından izlenmesini öneriyor.