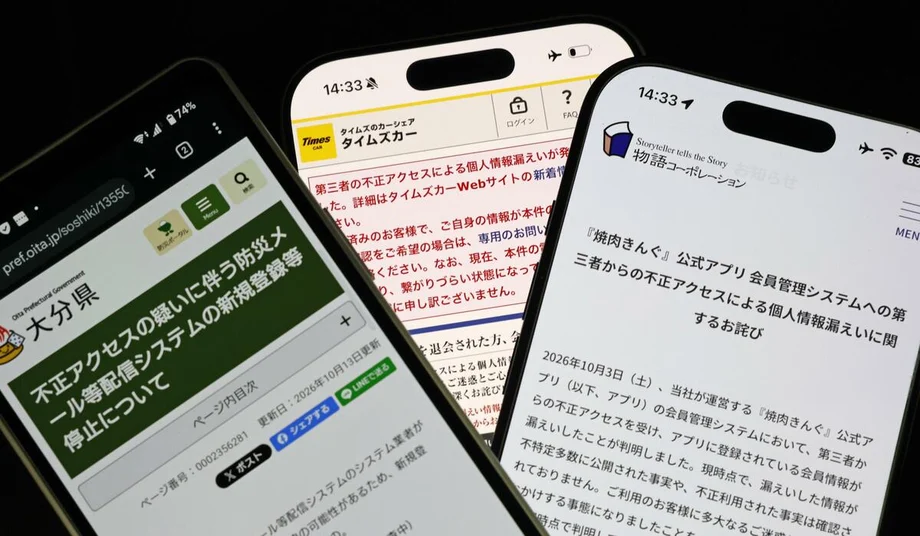
Veri Sızıntıları Müşterileri Zarara Uğratıyor
Başbakan Sanae Takaichi, şirketlere yönelik saldırıların kişisel bilgileri açığa çıkarması ve bazı müşterilerin yetkisiz finansal işlemler nedeniyle zarara uğraması üzerine, Japonya'nın 2 Kasım'da başlayan hafta sonuna kadar acil bir siber güvenlik paketi hazırlayacağını 26 Ekim 2026'da söyledi.
İçindekiler
- Veri Sızıntıları Müşterileri Zarara Uğratıyor
- Acil Paket Neleri Kapsayacak?
- Neden Bu Kadar Çok Bakanlık Görev Alıyor?
- GMO İhlali İşlem Hesaplarına Nasıl Ulaştı?
- Kullanıcılara Yönelik Tazminat ve Tehditler
- Aktif Siber Savunma Neye İzin Veriyor?
- Müdahale Edilip Edilmeyeceğine Kim Karar Veriyor?
- Savunmaların Test Edilmesi ve Saldırının Soruşturulması
- Acil Müdahalenin Takvimindeki Tarihler
- Öne Çıkan Noktalar
Açıklama, GMO Internet Group'u etkileyen bir ihlalin ardından geldi. Şirket, Japonya'da ve yurt dışında 70'ten fazla menkul kıymet şirketi, döviz sağlayıcısı ve diğer işletmedeki işlem hesaplarıyla bağlantılı 26.739 sunucunun etkilenmiş olabileceğini bildirdi. Kanagawa Eyaleti'nde yaşayan bir müşteri, yetkisiz döviz işlemleri nedeniyle 6 milyon yenin üzerinde zarara uğradığını söyledi.
Takaichi, Tokyo'daki ofisinde hükümetin siber güvenlikten sorumlu bakanlarının ilk toplantısını düzenledi. Japon işletmelerinin daha sıkı test ve izlemeye tabi tutulmasının yanı sıra, saldırganların sistemlerine girip tehditleri etkisiz hâle getirmek için yeni yasal yetkilerin kullanılmasını da içerebilecek koordineli bir müdahale çağrısında bulundu.
Baş Kabine Sekreteri Minoru Kihara'nın 26 Ekim tarihli bilgilendirmesi, toplantının saat 18.00'de yapılacağını duyurdu ve hükümetin temel kaygısını ortaya koydu: Büyük çaplı bilgi sızıntılarını, çalınan verilerin kötüye kullanılması yoluyla daha fazla zarara yol açılması izliyordu. Bakanlıklar hem ek önlemleri hem de daha yakın iş birliğini görüşecekti.
Takaichi, toplantı sonrasında sızdırılan bilgilerin ait oldukları kişilere karşı kullanılmasının yol açtığı zarara dikkat çekerek durumun aciliyetini vurguladı.
"Sızdırılan bilgilerin kötüye kullanılmasından kaynaklanan maddi zararlarla ilgili endişelerin arttığı ciddi bir durumla karşı karşıyayız. Önlemlerimizi acilen güçlendirmeliyiz," dedi.
Öncelikli görev, ele geçirilen bilgisayarları onarmanın ötesine geçiyor. Bakanların; çalınan bilgilerin müşterilerin parasını nasıl riske atabileceğini, işletmelerin izinsiz erişimleri nasıl tespit edeceğini ve devletin bir saldırgana ne zaman müdahale etmesi gerektiğini ele alması gerekiyor.
Acil Paket Neleri Kapsayacak?
Takaichi, Japonya'nın savunmasını güçlendirecek önlemler arasında üretken yapay zekâ kullanılarak gerçekleştirilecek simüle edilmiş saldırıları ve küçük ve orta ölçekli işletmeleri de kapsayan bir izleme ağını saydı. Üretken yapay zekâ metin veya bilgisayar kodu gibi içerikler üretir; kontrollü bir güvenlik testinde, sistemin nasıl tepki verdiğini sınamak için saldırı senaryoları oluşturulmasına yardımcı olabilir.
Simüle edilmiş saldırı, izin alınarak gerçekleştirilen bir tatbikattır. Güvenlik ekipleri, suçlular istismar etmeden önce zayıf noktaları bulmaya çalışır. İzleme ağı ise farklı bir amaca hizmet eder: Kuruluşların izinsiz erişimleri tespit edip müdahale edebilmesi için şüpheli faaliyetleri takip eder.
Küçük işletmelerin de kapsama alınmasının önerilmesi önem taşıyor; çünkü hükümetin müdahalesinin büyük şirketlerin ve kamu kurumlarının ötesine uzanması hedefleniyor. Paket, saldırıların tespit edilmesi ve uyarıların paylaşılması için daha fazla işletmeyi koordineli bir çalışmaya dahil edecek.
Takaichi, bakanlara önlemleri ve bunların finansmanını hızla incelemeleri talimatını verdi. Çalışmaları hızlandırmak için hükümetin tüm imkânlarının seferber edilmesi çağrısında da bulundu. Paketin bütçesi, ayrıntılı izleme düzenlemeleri ve kesin açıklanma tarihi henüz duyurulmadı.
Neden Bu Kadar Çok Bakanlık Görev Alıyor?
Kihara'nın açıklamasında siber güvenlik, polislik, finans, iletişim, sanayi, ulaştırma ve savunmadan sorumlu yetkililer sıralandı. Takaichi ve Kihara'nın yanı sıra, siber güvenlikten sorumlu bakan Toshiharu Furukawa, Ulusal Kamu Güvenliği Komisyonu Başkanı Yasuhiro Hanashi ve Savunma Bakanı Shinjiro Koizumi de toplantıya katılacak isimler arasındaydı.
Görev alanlarının çeşitliliği, sorunun farklı boyutlarını yansıtıyor. Bir sunucu sağlayıcısındaki ihlal, finans kuruluşlarının müşterilerine ait bilgileri açığa çıkarabilir. Polis suç faaliyetlerini soruşturabilirken, savunma yetkilileri siber tehditlerle mücadeleye yönelik yeni çerçeve kapsamında sorumluluk taşıyor.
26 Ekim'deki toplantının amacı, bakanların mevcut olaylara dair ortak bir tablo oluşturmasını ve bakanlıkları arasındaki iş birliğini güçlendirmekti. Toplantı, iktidardaki Liberal Demokrat Parti'nin siber güvenlik strateji merkezinin 23 Ekim'de Takaichi'ye sunduğu önerileri izledi.
Parti; başbakanlık bünyesinde özel bir müdahale merkezi kurulmasını, özellikle borsada işlem gören şirketlerdeki yöneticilerin farkındalığının artırılmasını, siber güvenlik uzmanlarının işe alım ve eğitim çalışmalarının güçlendirilmesini istedi. Takaichi, siber güvenlik konusunu kendi ofisinin liderliğinde ele alacağına söz verdi.
GMO İhlali İşlem Hesaplarına Nasıl Ulaştı?
GMO, uzaktaki sunuculara erişim kiralayan Onamae.com Desktop Cloud hizmetindeki bilgilerin ele geçirilmiş olabileceğini 24 Ekim'de kabul etti. Müşteriler hizmeti otomatik döviz işlemleri için kullanıyor; böylece işlem yazılımları evdeki bir bilgisayara bağlı kalmadan uzaktaki bir bilgisayarda çalışabiliyor.
Genellikle FX işlemleri olarak adlandırılan döviz teminatlı işlemlerde, işlem değerinin yalnızca bir bölümü yatırılarak döviz fiyatlarındaki değişimlere yönelik pozisyon alınır. İşlemler müşterilerin aleyhine geliştiğinde ciddi zararlar doğabilir. Bu olayda müşteriler, kendi izinleri olmadan işlem yapıldığından şikâyet etti.
GMO, sunucularındaki işlem hesaplarıyla bağlantılı şifrelerin ve diğer bilgilerin üçüncü taraflarca görüntülenmiş olabileceğini söyledi. Olası veri ifşası, 70'ten fazla işletmedeki hesaplarla bağlantılı 26.739 sunucuyu kapsıyordu. Şirket, para kaybeden müşterilerin veya toplam zararlarının kesin tutarını açıklamadı.
Kanagawa Eyaleti'nde yaşayan 44 yaşındaki bir ofis çalışanı, 21 Ekim'de yapılan yetkisiz işlemler nedeniyle 6 milyon yenin üzerinde zarara uğradığını söyledi. Tepkisini kısaca şöyle anlattı:
"Panikledim," dedi.
Müşteri daha sonra "Hacking Team" adıyla gönderilen ve hesap bakiyesini sildiğini iddia eden bir e-posta aldı. Yaşadıkları, hükümetin sızdırılan bilgilerin kötüye kullanılmasını neden hem verileri elinde bulunduran şirketler için bir sorun hem de insanların mali durumuna yönelik acil bir tehdit olarak gördüğünü ortaya koyuyor.
Kullanıcılara Yönelik Tazminat ve Tehditler
GMO, herhangi bir mali zarara uğramayanlar da dahil olmak üzere etkilenen hizmetin tüm kullanıcılarına 5.000 yen ödeyeceğini açıkladı. Yetkisiz erişimden kaynaklandığını tespit ettiği zararlar için de tazminat sözü verdi. Dolayısıyla genel ödeme ile tazminat süreci farklı grupları kapsıyor: Tüm hizmet kullanıcılarına ödeme yapılırken işlem zararları ayrıca değerlendirilecek.
GMO Üst Yöneticisi Masatoshi Kumagai, şirketin müşterileri koruyamaması nedeniyle 25 Ekim'de bir blog yazısında özür diledi ve tazminat sözü verdi. Hükümetten aktif siber savunma önlemlerini kullanmasını da istedi.
GMO, şüpheli saldırganın para talep ettiğini ve şirket ile müşterilerine ait bilgileri yayımlamakla tehdit ettiğini söyledi. Şirket, ödeme yapmanın müşterileri neden korumasız bırakacağını şöyle açıkladı:
"Taleplere uysak bile ele geçirilen bilgilerin silineceğinin veya kötüye kullanılmasının önleneceğinin hiçbir garantisi yok," dedi GMO.
24 Ekim'de saldırının arkasında olduğundan şüphelenilen bir kişi, müşterilerin bilgisayarlarına fidye yazılımı saldırıları düzenleyeceği tehdidinde de bulundu. Fidye yazılımı, dosyaları veya sistemleri kilitleyip ödeme talep edebilen kötü amaçlı bir yazılımdır. GMO, kullanıcılara verilerini yedeklemelerini ve virüs taraması yapmalarını tavsiye etti.
Aktif Siber Savunma Neye İzin Veriyor?
Japonya'nın Aktif Siber Savunma Yasası Mayıs 2025'te parlamentodan geçti ve 1 Ekim 2026'da yürürlüğe girdi. Sisteme erişip etkisiz hâle getirmeye yönelik hükümler, yetkililerin saldırganların sistemlerine girerek siber tehditleri kaynağında durdurmak için harekete geçmesine izin veriyor.
Bu yaklaşım, yalnızca saldırıya uğrayanın kendi bilgisayarlarını savunmanın ötesine geçiyor. Yetkililer, sadece gelen faaliyeti engellemek veya zararı onarmak yerine, saldırı düzenlemek için kullanılan sistemlere karşı harekete geçebiliyor. Çerçevenin uygulanmasında polisin ve Öz Savunma Kuvvetleri'nin rolleri bulunuyor.
Takaichi, koşulları tespit edilmiş siber saldırılara karşı sisteme erişerek etkisiz hâle getirme de dahil olmak üzere mevcut müdahale seçeneklerinin stratejik biçimde seçilip uygulanacağını söyledi. Açıklamasında soruşturma ve operasyonel değerlendirmeyi, alınacak her türlü kararın merkezine koydu.
GMO'nun talebi, bu yetkileri özel müşterilerin varlıklarını ilgilendiren somut bir anlaşmazlığın gündemine taşıdı. Kumagai, hükümet müdahalesinin genellikle enerji ve ulaştırma şirketleri gibi kritik altyapı işletmecileriyle ilişkilendirildiğini kabul etti ve yetkililerin ne zaman, nasıl harekete geçeceğine kendilerinin karar verdiğini belirtti.
Kumagai, aynı yöntemleri kullanan saldırıların özel bir şirketin hizmetlerinin ötesine geçerek diğer altyapıları ve kişisel varlıkları da hedef alabileceğini savundu. Çağrısı, yeni yürürlüğe giren yasanın müşterilerin bildirdiği mevcut zararların giderilmesi için yürütülen çalışmalara dahil edilmesini amaçlıyordu.
Müdahale Edilip Edilmeyeceğine Kim Karar Veriyor?
Kihara, sisteme erişerek etkisiz hâle getirme müdahalesinin gerekli olup olmadığı konusunda hükümetin kendi değerlendirmesini yapacağını söyledi. Bir şirketin talebi, yetkililere bilgi ve aciliyet hissi aktarabilir; ancak karar, ilgili yasal koşullar çerçevesinde devlete aittir.
GMO'ya verilecek müdahale sorulduğunda Kihara, bireysel saldırılar hakkında yorum yapmanın hükümetin stratejisini açığa çıkarabileceğini belirterek operasyonel ayrıntıları paylaşmadı. Etkilenen kuruluşlardan alınan bilgilere hükümetin genel olarak nasıl yaklaştığını şöyle anlattı:
"Genel olarak hükümet, etkilenen kuruluşlardan çeşitli bilgiler alır; her vakanın koşullarına göre gerekli desteği sağlar ve uygun önlemleri alır," dedi.
Başbakanlıkta görevli bir yetkili, GMO vakasının bu kapsama girip girmediğini belirlemek için daha fazla inceleme gerektiğini söyledi. Böyle bir operasyonun kamuoyuna açıklanması, hükümetin kabiliyetlerini ortaya çıkarabileceğinden muhtemelen gizli tutulacak. Bu nedenle müşteriler ve işletmeler için kamuoyuna yansıyan müdahaleyi takip etmek, saldırganlara karşı yürütülen eylemlerin ayrıntılarından çok tazminat, hizmetlerin korunması ve politika açıklamaları üzerinden mümkün olabilir.
Savunmaların Test Edilmesi ve Saldırının Soruşturulması
Sanayi Bakanı Ryosei Akazawa da ertesi ay etik bilgisayar korsanlarından oluşan bir ekip kurmayı planladıklarını açıkladı. Ekonomi, Ticaret ve Sanayi Bakanlığına bağlı Innovation Platform Agency bünyesinde çalışacak siber güvenlik uzmanları, bilgisayar sistemlerindeki zayıflıkları tespit edecek.
Etik bilgisayar korsanları, zayıflıkların giderilebilmesi için sistemleri izin alarak test eder. Çalışmaları, önerilen simüle edilmiş saldırı testlerini ve izleme ağını tamamlayacak: Testler savunmasız noktaları ararken izleme, bu noktalardan yararlanılmaya çalışıldığına dair işaretleri takip eder.
Akazawa'nın açıklaması, yaygın olarak internet sitesi geliştirmede kullanılan bir programlama dili olan PHP'de güvenlik açıklarının tespit edilmesinin ardından, bazı bakanlık internet sayfalarıyla şirket hizmetlerinin önlem amacıyla kısmen askıya alındığı bir dönemde geldi. Bakanlık, yaklaşık 1.000 sektör kuruluşu ve derneğe siber güvenlik uyarıları göndermişti.
Soruşturmacılar, GMO saldırısıyla bağlantılı araçları da inceliyordu. Grubun iştiraki GMO Cybersecurity by Ierae, saldırıyı Artex adlı bir yapay zekâ aracına kadar izini sürdüğünü söyledi. CrowdStrike'ın Güney Kore'deki Artex saldırılarına yönelik soruşturması, tehditlerin büyük olasılıkla Çin kaynaklı olduğu değerlendirmesinde bulundu. GMO saldırısının kaynağı henüz doğrulanmadı.
Acil Müdahalenin Takvimindeki Tarihler
Ekim ayında yeni hükümet yetkileri yürürlüğe girdi, müşterilerin zarar gördüğüne ilişkin haberler yayımlandı ve hızlı bir siyasi kararlar dizisi yaşandı. Başlıca tarihler, meselenin işlem yapan müşterileri etkileyen bir olaydan birden fazla bakanlığın katıldığı müdahaleye ne kadar hızlı dönüştüğünü gösteriyor.
- Mayıs 2025: Parlamento, Aktif Siber Savunma Yasası'nı kabul etti.
- 1 Ekim 2026: Sisteme erişerek etkisiz hâle getirmeye yönelik hükümler de dahil olmak üzere yasal çerçeve yürürlüğe girdi.
- 21 Ekim: Kanagawa'daki müşteri, yetkisiz FX işlemlerinin 6 milyon yenin üzerinde zarara yol açtığını söyledi.
- 23 Ekim: Liberal Demokrat Parti, başbakanlık bünyesinde bir müdahale merkezi kurulması da dahil acil önerilerini sundu.
- 24 Ekim: GMO, Onamae.com Desktop Cloud'daki bilgilerin çalındığından şüphelenildiğini kabul etti. Müşterilerin bilgisayarlarına yönelik bir tehdit de internette yayımlandı.
- 25 Ekim: Kumagai özür diledi, tazminat sözü verdi ve hükümet müdahalesi talep etti.
- 26 Ekim: Takaichi bakanlar toplantısını düzenledi ve takip eden hafta için acil paket hazırlanması talimatı verdi.
Paket, kamuoyuna açıklanacak bir sonraki politika adımı. İşletmeler ve müşteriler açısından sağlayacağı somut yarar, bakanların seçeceği önlemlere, bu önlemler için ayrılacak kaynağa ve test, izleme ve olaylara müdahale çalışmalarının hedef alınan kuruluşlara ne kadar hızlı ulaştırılacağına bağlı olacak.
Öne Çıkan Noktalar
- Takaichi, 2 Kasım 2026'da başlayan hafta içinde acil siber güvenlik paketinin tamamlanmasını istiyor.
- GMO, 70'ten fazla işletmedeki işlem hesaplarıyla bağlantılı 26.739 sunucunun etkilenmiş olabileceğini söyledi.
- Bir müşteri, yetkisiz FX işlemleri nedeniyle 6 milyon yenin üzerinde zarar ettiğini bildirdi.
- GMO, etkilenen hizmetin tüm kullanıcılarına 5.000 yen ödeme ve yetkisiz erişime bağladığı zararlar için tazminat sözü verdi.
- Önerilen hükümet önlemleri arasında üretken yapay zekâ kullanılarak yapılacak saldırı simülasyonları ve küçük işletmeleri de kapsayan izleme yer alıyor.
- Saldırganların sistemlerine girerek tehditleri etkisiz hâle getirmeye yönelik yeni yetkilerin kullanılıp kullanılmayacağına yetkililer bağımsız olarak karar verecek.