Telefon uyarıları ve şifreleme yükseltmeleri iki farklı tehdidi hedefliyor
Singapur, Android telefonlar için bir yapay zekâ dolandırıcılık tespit modeli geliştirirken gelecekteki kuantum bilgisayarlara dayanacak şekilde tasarlanmış şifrelemeye daha uzun vadede geçişin de yol haritasını belirliyor. 14 Ekim 2026'da Singapore International Cyber Week'te duyurulan önlemler, manipülasyona karşı anında korumayı, ortaya çıkması yıllar alabilecek bir tehdide yönelik hazırlıklarla bir araya getiriyor.
İçindekiler
- Telefon uyarıları ve şifreleme yükseltmeleri iki farklı tehdidi hedefliyor
- Telefon modeli uyarı zamanına nasıl karar veriyor?
- Özel yazışmaları cihazda tutmak
- Kayıplar azalsa da yerel aldatmacalar maliyetli olmayı sürdürüyor
- Singapur savunmaların neden birbirine bağlanmasını istiyor?
- Fairwind temel sistemlerdeki zayıflıkları hedefliyor
- Kuantum risklerine atılım gerçekleşmeden hazırlanmak gerekiyor
- Kritik altyapı için hedef 2031
- Başlangıç hibesi geçişi uygulamalı denemelere taşıyor
- Öne Çıkanlar
Singapur Hükümet Teknoloji Ajansı (GovTech), özel mesajları harici sunuculara göndermeden konuşmaları doğrudan kullanıcının cihazında analiz eden ve olası dolandırıcılıklara karşı uyarı veren bir model üzerinde Google DeepMind ile çalışıyor. Ayrı olarak, kritik bilgi altyapısının sahiplerinden kuantum güvenliğine geçişlerini 2031'e kadar tamamlamaları bekleniyor. Diğer kuruluşların 2035'e kadar bu hedef doğrultusunda çalışmasına yardımcı olacak daha kapsamlı bir rehber de hazırlanıyor.
Dolandırıcılığın boyutu, telefon projesini acil kılıyor. Google DeepMind'ın dolandırıcılık tespiti duyurusunda, dolandırıcılıkların Singapur'da bildirilen suçların yarısından fazlasını oluşturduğu ve 2019'dan bu yana 4 milyar Singapur dolarını aşan kayba yol açtığı belirtiliyor. Suçluların ikna edici yazışmalarla insanları para veya hassas bilgilerini vermeye yönelttiği sosyal mühendislik, kayıpların yüzde 80'ine kadarından sorumlu.
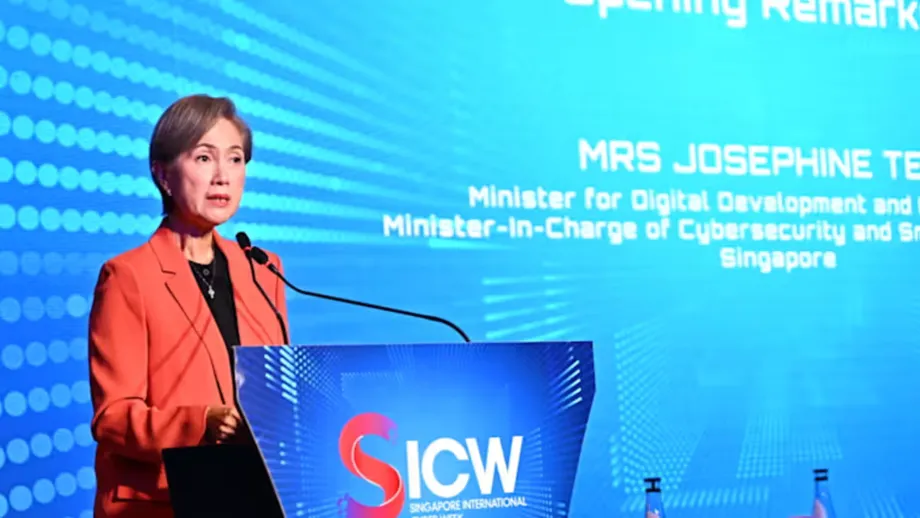
Dijital Kalkınma ve Enformasyon Bakanı, Siber Güvenlik ve Akıllı Ulus Grubu'ndan Sorumlu Bakan Josephine Teo, erken tespitin kullanıcıları konuşmalarının gizliliğinden ödün vermeden koruyabileceğini söyledi.
"Cihazlarımız manipülasyon işaretlerini erkenden tanıyabilirse, kişisel mesajları cihazlarında tutarken olası mağdurların para veya kimlik bilgilerini kaybetmesini önlemeye yardımcı olabiliriz," dedi.
Duyurular farklı zayıflıkları ele alıyor. Dolandırıcılık modeli, bir konuşma sürerken aldatmacayı tanımayı amaçlıyor. Kuantum programı ise yeterince güçlü kuantum bilgisayarlar mevcut şifrelemeyi tehdit edebilir hâle gelmeden önce savunmasız şifreleme yöntemlerini değiştirmeyi hedefliyor.
Telefon modeli uyarı zamanına nasıl karar veriyor?
Google DeepMind, sistemin Singapur'da yaygın dolandırıcılık konuşmalarını tanıyacak şekilde uyarlanmış hafif Gemma modelini kullandığını belirtiyor. Yalnızca şüpheli bağlantılara veya bilinen kötü amaçlı internet sitelerine dayanmak yerine, bir kişinin manipüle edildiğine işaret edebilecek konuşma kalıplarını inceliyor.
Tasarım iki aşamadan oluşuyor. İlk olarak küçük bir sınıflandırıcı, çok az güç kullanarak gelen mesajları olası tehditlere karşı tarıyor. Bir yazışmayı işaretlerse uyarlanmış Gemma modeli, uyarının yerinde olup olmadığına ya da ilk şüphenin yanlış alarma dayanıp dayanmadığına karar vermek için konuşmanın daha geniş bir bölümünü değerlendiriyor.
Bu ayrım önemli; çünkü telefonların pil gücü ve işlem kapasitesi sınırlı. Sınıflandırıcı, bilgileri kategorilere ayıran bir modeldir. İlk kontrol için daha küçük bir model kullanılması, daha fazla kaynak gerektiren bağlamsal analizin her mesajda çalıştırılmasını önlüyor.
Sistem manipülasyon tespit ettiğinde cihazda, kullanıcıdan hassas bilgi paylaşmadan veya para göndermeden önce durup düşünmesini isteyen bir uyarı gösteriyor. Açıklanan işlevi, olası zararlı bir kararı kesintiye uğratmak; ödemeyi otomatik olarak engellemek veya konuşmanın güvenli olduğunu garanti etmek değil.
Planlanan modelin WhatsApp ve Telegram gibi mesajlaşma uygulamalarındaki yazışmaları analiz etmesi amaçlanıyor. Google henüz çıkış tarihi, kurulum talimatları veya bu özelliğin Android'de varsayılan olarak sunulup sunulmayacağı hakkında açıklama yapmadı. Duyuruda ölçülmüş tespit doğruluğu, yanlış alarm oranları veya pil tüketimi verileri de paylaşılmadı; dolayısıyla bu pratik sorular yanıtsız kaldı.
Özel yazışmaları cihazda tutmak
Gizlilik yaklaşımının temelinde analizin nerede yapıldığı var. Geleneksel tespit yöntemlerinde mesajlar incelenmek üzere uzak bir sunucuya gönderilebiliyor. Burada model konuşma verilerini yerel olarak işliyor; böylece dolandırıcılık değerlendirmesi için özel yazışmaların telefondan çıkması gerekmiyor.
Bu yaklaşım, bir konuşmayı yalnızca iletişimi kuran tarafların okuyabildiği şifreleme yöntemlerini kullanan mesajlaşma hizmetleri açısından önem taşıyor. Platformun bu mesajları sunucularında incelemesini gerektirmek yerine, önerilen koruma kullanıcının mesajları zaten okuyabildiği yerde, yani cihazda çalışıyor.
Google DeepMind, konuşmalara erişim için kullanıcı onayı gerekeceğini ve modelin kullanıma sunulmasıyla ne Google'ın ne de Singapur Hükümeti'nin kullanıcıların konuşmalarına erişebileceğini belirtiyor. Bunlar önerilen tasarıma ilişkin açıklamalar; özelliğin şimdiden herkesin kullanımına açıldığı anlamına gelmiyor.
GovTech'in güven ve güvenlik direktörü Mark Chen, işbirliğini gizlilikten ödün vermeden hedefli dolandırıcılıkları tespit etme çabası olarak tanımladı.
Dolandırıcılıkla mücadele, kişisel gizlilikten ödün vermek anlamına gelmemeli. Google DeepMind ile birlikte gelişmiş yapay zekâ korumasını doğrudan vatandaşların cihazlarına taşıyoruz. Böylece kişisel iletişimleri tamamen gizli tutarken son derece hedefli, yerel dolandırıcılık girişimlerini gerçek zamanlı olarak yakalayabiliyoruz.
Google DeepMind, modelin eğitilmesiyle kullanılmasını da birbirinden ayırıyor. Eğitim, verilerin yalıtılmış biçimde tutulduğu GovTech yönetimindeki Google Cloud Platform ortamında gerçekleştirildi. Şirket, eğitimde özel veya kişiyi tanımlayabilecek bilgilerin kullanılmadığını, bunun yerine dolandırıcılık bildirimlerinden ve istihbarat kaynaklarından elde edilen anonimleştirilmiş veri kümelerinden yararlanıldığını söylüyor.
Kayıplar azalsa da yerel aldatmacalar maliyetli olmayı sürdürüyor
Modelin eğitiminde, bölgesel dolandırıcılık yöntemlerinin yanı sıra kamu kurumlarının, bankaların ve yerel tanınmış kişilerin taklit edilmesi de yer alıyor. Google DeepMind, genel amaçlı modellerin bu yerel aldatmaca biçimlerini tanımakta zorlanabileceğini, bu nedenle sıradan sosyal konuşmalarla para veya kimlik bilgilerini vermeye yönelik baskıyı ayırt edebilmek için modelin uyarlanmasının gerektiğini belirtiyor.
Testlerde sentetik diyaloglar ve yerel konuşma kalıplarını yansıtacak şekilde tasarlanmış konuşmaların da yer aldığı yerel dil veri kümeleri kullanıldı. Google, dolandırıcılık yöntemleri değiştikçe eğitimin süreceğini söylüyor. Amaç, bilinen yöntemlerin sabit bir listesine süresiz olarak güvenmek yerine suçlular senaryolarını değiştirdikçe modelin güncel kalmasını sağlamak.
Teo, yerel bir profesyonelin, Başbakan Lawrence Wong ve diğer üst düzey yetkililerin de katıldığı izlenimi veren sahte bir sanal toplantıya katıldıktan sonra yaklaşık 5 milyon Singapur doları transfer ettiğini anlatarak tehlikeyi örnekledi. Teo'nun aktarımına göre suçlular, toplantıyı inandırıcı kılmak için deepfake teknolojisinden yararlandı ve ödemeyi önemli bir küresel amacı destekleme gerekçesiyle sundu.
Deepfake, gerçek bir kişiyi taklit eden yapay ses veya görüntüdür. Bu olay, tanıdık olmanın tek başına güvenilir bir işaret olmayabileceğini gösteriyor. Ancak önerilen metin analizi modelinin sahte bir video toplantısını tespit edebileceğini ortaya koymuyor.
Polis verilerine göre 2026'nın ilk altı ayında 16.821 dolandırıcılık vakasında toplam kayıp 410,6 milyon Singapur dolarına ulaştı. Vaka sayısı bir önceki yılın aynı dönemine kıyasla yüzde 14,4, kayıplar ise yüzde 17,9 azaldı. Buna rağmen bildirilen vaka başına ortalama kayıp yaklaşık 24.410 Singapur doları oldu; bu tutar 410,6 milyon Singapur dolarının 16.821'e bölünmesiyle hesaplanıyor. Bu ortalama kayıpların nasıl dağıldığını göstermese de sorunun geride kalan mali boyutunu ortaya koyuyor.
Singapur savunmaların neden birbirine bağlanmasını istiyor?
Telefon modeli daha kapsamlı bir müdahalenin parçası. Teo, sosyal medyada başlayabilen, bir mesajlaşma hizmetine taşınan, telefon görüşmesiyle devam eden ve bir finans kuruluşu üzerinden yapılan para transferiyle sona eren bir dolandırıcılık sürecini anlattı. Her kuruluş, sürecin tamamını göremese de bir uyarı işaretiyle karşılaşabilir.
Teo, savunmalar başka kurumlarda da harekete geçilmesini sağlayamıyorsa her kuruluşun dolandırıcılığı durdurma kapasitesini geliştirmenin yeterli olmayacağını söyledi.
Bu nedenle her kuruluşun dolandırıcılıkları durdurma konusunda daha başarılı olmasını sağlamak tek başına yeterli değil. Ekosistemin bir bölümünde tespit edilen tek bir sinyalin başka bir yerde harekete geçilmesini sağlayabilmesi için savunmalarımızı da birbirine bağlamalıyız.
Singapur, özel konuşmaların ötesindeki tehditleri incelemek için de hâlihazırda yapay zekâ kullanıyor. GovTech ile Singapur Polis Gücü'nün Dolandırıcılık Analitiği ve Taktik Müdahale Sistemi (SATIS), günde 600.000'den fazla internet sitesini tarayıp değerlendiriyor ve her birini saniyeler içinde işliyor. Sistem ayda yaklaşık 20.000 kötü amaçlı internet sitesini devre dışı bırakıyor; kapsamı şüpheli cep telefonu numaralarını ve çevrimiçi platformları da içerecek şekilde genişletildi.
İki sistem farklı amaçlara hizmet ediyor. SATIS, dolandırıcıların kullandığı altyapıyı hedef alıyor; telefon modeli ise bir konuşmanın içindeki ikna işaretlerini arıyor. Birlikte ele alındıklarında, kötü amaçlı bir hedefi ortadan kaldırmakla bir kişiyi inandırıcı bir mesaja göre harekete geçmeden önce uyarmak arasındaki farkı gösteriyorlar. Yeni telefon uyarılarını diğer kuruluşlara bağlamaya yönelik ayrıntılı bir mekanizma duyurulmadı.
İşbirliği Singapur sınırlarının da ötesine uzanıyor. Singapur'un öncülük ettiği dolandırıcılık politikaları ve en iyi uygulamalar hakkındaki ASEAN rehberi, 2026'nın başlarında üye ülkelerce onaylandı. Teo'nun daha geniş kapsamlı mesajı, hizmetler ve sınırlar arasında yayılan tehditlere ne tek başına hareket eden hükümetlerin ne de ülkelerin tek başına tam anlamıyla karşı koyabileceğiydi.
Fairwind temel sistemlerdeki zayıflıkları hedefliyor
Google, 14 Ekim'de ayrıca Singapur'un Fairwind programına katılacağını ve hükümetin güvenlik açıklarını bulup doğrulamak ve gidermek için gelişmiş yapay zekâ siber güvenlik araçlarına erişeceğini duyurdu.
Google, bu araçların haftalar süren işleri dakikalara indirebildiğini belirtiyor. Amaç, saldırganlar istismar etmeden önce zayıflıkları gidermek ve böylece temel sistemlerle hizmetlerin kesintiye uğrama riskini azaltmak.
Fairwind ve dolandırıcılık tespit modeli farklı sorunlara çözüm arıyor. Fairwind yazılım ve sistemlerdeki zayıflıklarla ilgili. Telefon modeli ise mesajlaşma yazılımı amaçlandığı gibi çalışırken bile bir kişiyi konuşma yoluyla aldatma girişimlerini ele alıyor.
Hız artışı iddiasına Singapur sistemlerinden elde edilen ayrıntılı sonuçlar eşlik etmedi. Açıklama, hükümet operasyonlarında ölçülmüş bir düşüşü değil, programın amaçlanan kapasitesini ifade ediyor. Yine de iki girişim de aynı politika tercihini yansıtıyor: Suçlular da kullanabiliyor diye yapay zekâyı terk etmek yerine savunma amacıyla kullanmak.
Kuantum risklerine atılım gerçekleşmeden hazırlanmak gerekiyor
Kuantum önlemleri, bilgileri koruyan ve dijital iletişim ile işlemlerin güvenilir olup olmadığını belirlemeye yardımcı olan matematiksel yöntemler, yani şifreleme üzerinde yoğunlaşıyor. Yeterince güçlü bir kuantum bilgisayar, finansal işlemleri, hassas iletişimleri ve dijital sistemleri korumak için bugün kullanılan bazı yöntemleri kırabilir.
Kuantum bilişim, geleneksel bilgisayarlardan farklı biçimlerde hesaplama yapmak için kuantum fiziği ilkelerinden yararlanıyor. Güvenlik açısından kaygı yaratan nokta, her türlü şifrelemenin şimdiden güvensiz hâle gelmesi değil; makineler gerekli kapasiteye ulaştığında yaygın olarak kullanılan bazı yöntemlerin savunmasız kalabilecek olması.
Teo, kuruluşların neden şimdiden hazırlanması gerektiğini açıklarken bunun ne zaman olacağının belirsiz olduğunu söyledi.
"Bunun ne zaman gerçekleşeceğini bilmiyoruz. Ancak hazırlanmamız gerektiğini biliyoruz. Kötü niyetli aktörler, kuantum bilgisayarların gelecekte şifreleri çözmesini beklerken hassas ve şifrelenmiş verileri çalmak için şimdiden harekete geçiyor," dedi.
Bu durum, uzun yıllar gizli kalması gereken bilgiler için bugünden bir risk yaratıyor. Bir saldırgan, şifrelenmiş verileri bugün toplayıp gelecekteki teknoloji şifre çözmeyi mümkün kılana kadar saklayabilir. Bu nedenle bir sırrın ne kadar süre korunması gerektiği, mevcut korumanın gücü kadar önem taşıyor.
Büyük kuruluşların geçişi tamamlaması birkaç yıl alabilir. Riskleri değerlendirmeleri, verilerle sistemlere öncelik vermeleri, savunmasız şifreleme yöntemlerini belirlemeleri, tedarikçilerle koordinasyon kurmaları, alternatifleri test etmeleri ve değişiklikleri aşamalı biçimde yapmaları gerekiyor. Kuantum alanında kesin bir atılımı beklemek, bu işleri tamamlamak için yeterli zaman bırakmayabilir.
Kritik altyapı için hedef 2031
Singapur Siber Güvenlik Ajansı (CSA), kritik bilgi altyapısı sahiplerine yönelik geçiş aşamalarını belirleyen rehberi haziran ayında yayımladı. Temel hizmetleri destekleyen bu bilgisayar sistemlerinin sahiplerinden geçişi 2031'e kadar tamamlamaları bekleniyor.
Belirlenen sektörler arasında enerji, su, bankacılık ve finans, sağlık, ulaştırma, bilgi ve iletişim teknolojileri, medya, güvenlik ve acil durum hizmetleri ile kamu yönetimi bulunuyor. Bu sistemlerde yaşanacak bir arıza, onları işleten kuruluşun çok ötesindeki hizmetleri etkileyebilir. Geçiş programında önceliğin onlara verilmesinin nedeni de bu.
Singapur, diğer kuruluşların da 2035'e kadar geçiş için çalışmasına yardımcı olacak bir rehber yayımlamayı planlıyor. Teo; uzun yıllar gizli kalması gereken bilgileri elinde bulunduran kuruluşları ve iletişim ile dijital işlemler gibi kritik hizmetleri sağlayan kurumları ilgili örnekler olarak gösterdi.
İki hedef aynı gerekliliklermiş gibi değerlendirilmemeli. 2031 beklentisi, CSA'nın kritik altyapı sahiplerine yönelik rehberine dayanıyor. 2035 tarihi ise Singapur'un yayımlamayı planladığı rehber kapsamında diğer kuruluşlar için belirlenen daha geniş geçiş hedefi. Bu tarihlerden hiçbiri kuantum bilgisayarların mevcut şifreleme yöntemlerini ne zaman kıracağına ilişkin bir öngörü değil.
Başlangıç hibesi geçişi uygulamalı denemelere taşıyor
Yeni kuantum güvenliği başlangıç hibesi, kuruluşların planlamadan uygulamaya geçmesine yardımcı olmak için sınırlı bir süre boyunca finansman sağlayacak. Hibenin amacı, pratik zorlukları ortaya çıkarmak, çözümleri gerçek çalışma ortamlarında test etmek ve daha geniş çaplı uygulamaya geçmeden önce deneyim kazanmak.
Hibe tüm kuruluşlara açık; ancak kritik bilgi altyapısı sahiplerine öncelik verilecek. Desteklenen pilot projeler altı aya kadar sürebilecek ve kuruluş içinde ya da çözüm sağlayıcılarla birlikte yürütülebilecek. Programın 1 Kasım'dan 31 Ekim 2027'ye kadar sürmesi öngörülüyor; hibe ayrıntılarında başlangıç yılı açıkça belirtilmiyor.
Öncelikli projeler arasında bir uygulamanın veya sistemin tamamını geçirmek ve şifreleme yöntemlerini belirleyip envanterini çıkarmak bulunuyor. Envanter çıkarmak, bir kuruluşun hangi yöntemlerin değiştirilmesi gerektiğini ve hangi tedarikçilerin ya da sistemlerin sürece dâhil olduğunu belirleyebilmesi için şifreleme yöntemlerinin nerelerde kullanıldığını saptamak anlamına geliyor.
Açıklanan takvim şöyle:
- Haziran 2026: CSA, kritik bilgi altyapısı sahiplerine yönelik geçiş aşamalarını belirleyen rehberi yayımladı.
- 14 Ekim 2026: Telefonlardaki dolandırıcılık modeli, daha kapsamlı kuantum geçiş planları ve Google ile siber güvenlik işbirliği Singapore International Cyber Week kapsamında duyuruldu.
- 1 Kasım: Kuantum güvenliği hibe programı için açıklanan başlangıç tarihi.
- 31 Ekim 2027: Hibe programı için açıklanan bitiş tarihi; desteklenen pilot projeler altı aya kadar sürebilecek.
- 2031: Kritik bilgi altyapısı sahiplerinin geçişi tamamlaması bekleniyor.
- 2035: Planlanan rehber kapsamında diğer kuruluşlar için daha geniş geçiş hedefi.
Duyuruda hibe tutarları belirtilmiyor. Android modeli için de henüz bir çıkış tarihi açıklanmadı. Şimdilik bir sonraki adımlar, dolandırıcılık korumasının kurulumu ve kullanımına ilişkin daha ayrıntılı açıklamalarla kuruluşları şifreleme geçişine hazırlayacak uygulamalı pilot projeler.
Öne Çıkanlar
- GovTech ve Google DeepMind, konuşmaları cihazda analiz eden ve kullanıcıları manipülasyona karşı uyaran bir Android dolandırıcılık tespit modeli geliştiriyor.
- Tasarım kullanıcı onayı gerektiriyor ve özel konuşmaları cihazda tutmayı amaçlıyor.
- Singapur'da 2026'nın ilk yarısında 16.821 dolandırıcılık vakasında 410,6 milyon Singapur doları kayıp yaşandı; bu tutar bir yıl öncesine kıyasla düşüş gösterdi.
- Google'ın Fairwind programı, Singapur'a siber güvenlik açıklarını daha hızlı bulup doğrulamayı ve gidermeyi amaçlayan yapay zekâ araçlarına erişim sağlayacak.
- Kritik bilgi altyapısı sahiplerinden kuantum güvenliğine geçişi 2031'e kadar tamamlamaları bekleniyor. Diğer kuruluşlar için daha geniş hedef 2035.
- Yeni bir hibe, kritik altyapı sahiplerine öncelik vererek altı aya kadar sürecek uygulamalı kuantum güvenliği pilot projelerini destekleyecek.