Çinli Şirkete Ait İmzaların Bulunmasının Ardından Aramalar Yapıldı
Tayvanlı savcılar, birkaç yurt dışı diplomatik temsilcilikte kurulu bilgi varlığı yönetimi yazılımına ilişkin soruşturma kapsamında 12 Ekim 2026’da 10 adreste arama yapılması talimatını verdi. Soruşturma, 2023-2025 yılları arasında verilen toplam değeri 20 milyon NT$’ı aşan kamu sözleşmelerini ve Çin kaynak kodu içeren yazılımın Tayvan’da yeniden paketlenerek Dışişleri Bakanlığına sunulduğu iddialarını konu alıyor.
İçindekiler
- Çinli Şirkete Ait İmzaların Bulunmasının Ardından Aramalar Yapıldı
- Üç Şirketin Yazılımı İddialara Göre Nasıl Tedarik Ettiği
- Bakanlığın İncelemede Buldukları
- Sözleşmelerden Ekim Ayındaki Aramalara
- Bağlantı İncelemesinin Gösterdikleri ve Göstermedikleri
- Milletvekilleri Daha Geniş Kapsamlı İnceleme İstiyor
- Ayrı Bir Belge Sızıntısı Baskıyı Artırıyor
- Çözüme Kavuşması Gereken Konular
- Öne Çıkanlar
Şüpheli sıfatıyla dört kişi ifadeye götürüldü: Anhe Technology’nin Lu soyadlı yöneticisi, Kunyou Technology’nin Chiang soyadlı yöneticisi, Kunyou’nun Chan soyadlı satış temsilcisi ve Yiwei Technology’nin Wu soyadlı yöneticisi. Soruşturmacılar ayrıca birkaç tanığı ifadeye çağırdı. Aramalar, şirket ofislerinde ve şüphelilerle bağlantılı konutlarda yapıldı.
Bakanlığın açıklamasında soruşturmanın dayanağını oluşturan belirli bir teknik bulguya yer verildi. Aralık 2025’te yapılan güvenlik incelemesi sırasında yazılımdaki bazı dosyalarda Çin’in Guangzhou Yixin Technology Co. şirketine ait imzalar bulundu. Bakanlık daha sonra konuyu soruşturmacılara iletti ve ilgili programları incelenmek üzere teslim etti.
Bakanlık, yazılımın varlık yönetimi amacıyla yurt dışı temsilciliklerde internete bağlı bilgisayarlara kurulduğunu ve hassas bilgiler içermediğini belirtiyor. Ayrıca önceki bir yılı kapsayan bağlantı kayıtlarının incelenmesi sonucunda bakanlıkta veya yurt dışı ofislerinde olağan dışı bağlantı faaliyetine rastlanmadığını söylüyor.
Bu açıklamalar, şüphelenilen ihale usulsüzlüğü ile doğrulanmış bir güvenlik ihlalini birbirinden ayırıyor. Soruşturmacılar yazılımın nasıl geliştirildiğini, tanıtıldığını ve tedarik edildiğini inceliyor. Kamuoyuna yapılan açıklamalar, bu yazılımın diplomatik bilgileri çaldığını ortaya koymuyor; bir Çinli şirkete ait imzaların bulunması da tek başına kötü niyetli faaliyet kanıtı değil.
Üç Şirketin Yazılımı İddialara Göre Nasıl Tedarik Ettiği
Soruşturmanın odağında, uç nokta güvenliği ve dosya şifreleme sistemi olarak tanımlanan IP-guard bulunuyor. Uç nokta, bir kuruluşun ağına bağlı tekil bir bilgisayar veya başka bir cihazdır. Bu tür yazılımlar bilgisayar faaliyetlerinin yönetilmesine ve dosyaların korunmasına yardımcı olabilir; dolayısıyla güvenlik incelemesinde yazılımın kaynağı ve gerçek işlevleri önem taşıyor.
Soruşturmacılar, Anhe Technology’nin yöneticisi Lu’nun daha önce Guangzhou Yixin Technology ile IP-guard’ı geliştirmek üzere çalıştığından ve kaynak kodunun Çin’den geldiğinden şüpheleniyor. Kaynak kodu, bir programı oluşturmak için kullanılan talimatlar bütünüdür. Kaynak kodunun nereden geldiği, bitmiş ürünü satan veya bakımını yapan şirketin bulunduğu yerden ayrı bir konudur.
İddialara göre Anhe yazılımı Tayvan’da yeniden paketlerken Kunyou kendi adına teklif verdi ve bakanlığın 2023-2025 dönemine ait bilgi varlığı yönetimi sözleşmelerini aldı. Yiwei’nin kullanıcı arayüzünün değiştirilmesine yardımcı olduğu ve bakım hizmeti sunduğu öne sürülüyor. Bunlar, soruşturma altındaki iddialardır; suçluluk hükmü değildir.
Şüphelenilen iş bölümü üç ayrı faaliyeti inceleme konusu yapıyor: yazılımın kaynağı, bir kamu ihalesinde nasıl tanıtıldığı ve satın alma sonrasında sunulan değişiklikler ile destek hizmetleri. Arayüzün değiştirilmesi kullanıcıların gördüklerini etkiler; ancak tek başına temel programın nerede geliştirildiğini göstermez.
Anhe, 10 yılı aşkın proje uygulama deneyimiyle uç nokta güvenliği ve belge şifreleme hizmetleri sunan bir şirket olarak tanımlanıyor. Bu iş tanımı, tedarik zincirindeki rolünü açıklamaya yardımcı olsa da bakanlığın alımlarının ihale gerekliliklerine uygun olup olmadığını ortaya koymuyor.
Bakanlığın İncelemede Buldukları
Bakanlık, bulgunun Aralık 2025’te kurumlar arası bir siber güvenlik denetim ekibinin yurt dışı temsilcilikleri ziyaret etmesi sırasında ortaya çıktığını söylüyor. Denetim sırasında bakanlık, varlık yönetimi yazılımında olağan dışı dosyalar tespit etti ve yapılan analizde Guangzhou Yixin Technology ile ilişkili imzalara rastlandı.
Bir yazılım imzası, dosyayla ilişkili şirketin belirlenmesine yardımcı olabilir. Bu, programın kaynak kodunun veya gerçekleştirdiği tüm işlevlerin kapsamlı biçimde incelenmesiyle aynı şey değildir. Buradaki ayrım önemli: Soruşturmayla ilgili açıklamalarda Çin kaynak kodundan şüphelenildiği belirtilirken bakanlığın açıkladığı bulgu, bazı dosyalarda Çinli bir şirkete ait imzaların bulunduğudur.
Bakanlık, bulgunun ardından denetiminden sorumlu makamlara ve siber güvenlikten sorumlu kurumlara bilgi verdiğini belirtiyor. Ayrıca ilgili programları Adalet Bakanlığı Soruşturma Bürosunun Yeni Taipei Şehir Saha Ofisine ve diğer soruşturma birimlerine teslim etti.
Bakanlığın açıklamasına göre satın alma, kamu kurumlarının yerleşik bir ihale çerçevesi üzerinden alım yapmasına olanak tanıyan ortak tedarik sözleşmesiyle gerçekleştirildi. Bu yöntemin kullanılmış olması, alımın hangi yoldan yapıldığını gösterir; ancak tedarikçinin sunduğu yazılımı doğru tanımlayıp tanımlamadığını açıklığa kavuşturmaz.
Sözleşmelerden Ekim Ayındaki Aramalara
Süreç, sözleşmelerle başlayıp güvenlik incelemesi ve ceza soruşturmasıyla devam ederek birkaç yıla yayılıyor. Aralık ayındaki inceleme tarihi, Ekim 2026’daki aramalardan bir yıl önce olan 2025’e karşılık geliyor.
- 2023-2025: Şirketlerin bakanlıkla toplam değeri 20 milyon NT$’ı aşan yazılım sözleşmeleri imzaladığı öne sürülüyor.
- Aralık 2025: Yurt dışı temsilciliklerde yapılan güvenlik incelemesinde Guangzhou Yixin Technology imzalarını taşıyan yazılım dosyaları tespit edildi.
- Bulgunun ardından: Bakanlık ilgili kurumları bilgilendirdi, bağlantı kayıtlarını inceledi ve programları soruşturma için ilgili birimlere iletti.
- 12 Ekim 2026: Savcılar 10 adreste arama yapılması ve dört şüphelinin sorgulanması talimatını verdi; ayrıca birkaç tanık ifadeye çağrıldı.
- Aynı akşam: Şüpheliler, daha ayrıntılı sorgulama için savcılara götürülüyordu.
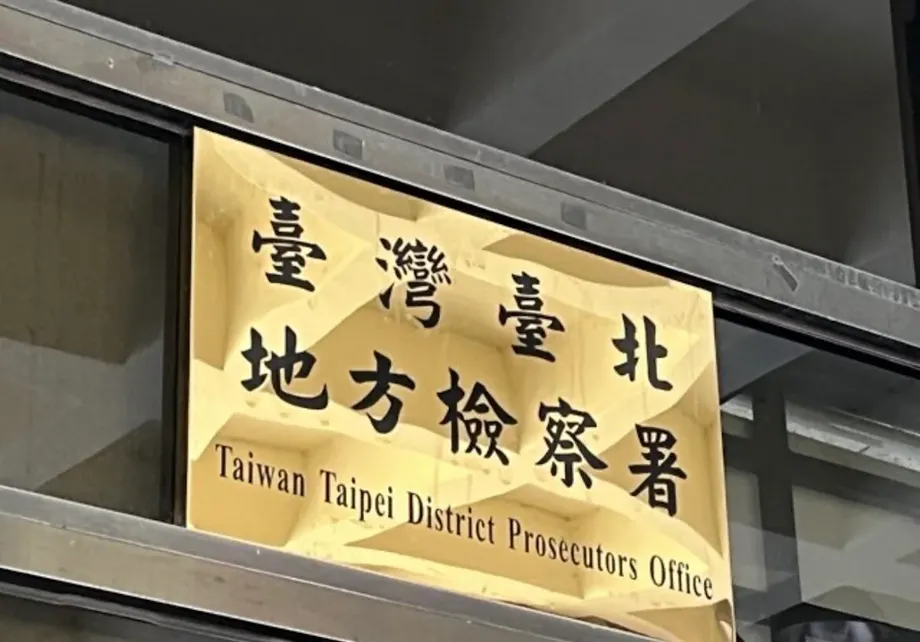
Soruşturmayı Taipei Bölge Savcılığı yürütüyor; Soruşturma Bürosunun Yeni Taipei Şehir Saha Ofisi de soruşturma faaliyetlerini gerçekleştiriyor. Bakanlık usulsüzlükleri ilk olarak bu saha ofisine bildirdi; ofis de savcılardan talimat istedi.
Şüphelenilen suçlar arasında Kamu İhale Kanunu’nun ihlali, dolandırıcılık ve Ceza Kanunu kapsamında belge sahteciliği bulunuyor. Soruşturmanın dayanakları, yazılımın nereden geldiğine ilişkin teknik sorunun ötesine geçiyor. İhale ve sözleşme sürecinde hukuka aykırı beyanlarda veya belgelerde bulunulup bulunulmadığını da kapsıyor.
İfade alma işlemi, herhangi bir kişinin suçlandığını veya mahkûm edildiğini göstermiyor. Aramalara ilişkin açıklamalarda savcılığın sonraki kararına, tutukluluk durumuna veya mahkeme hükmüne yer verilmedi. Tamamlanmış bir teknik incelemenin açıklanacağı tarih ya da duruşma tarihi de belirtilmedi.
Bağlantı İncelemesinin Gösterdikleri ve Göstermedikleri
Bakanlığın kamuoyuna verdiği en güçlü güvence, bir yıllık bağlantı kayıtlarını kontrol ettiği ve olağan dışı bir bağlantı faaliyeti bulmadığı yönünde. Bakanlık ayrıca varlık yönetimi yazılımının hassas bilgiler içermediğini ve yurt dışı temsilciliklerde internete erişim için kullanılan bilgisayarlara kurulduğunu belirtiyor.
Bu açıklamalar bildirilen riskin kapsamını daraltıyor, ancak yazılımla ilgili tüm soruları yanıtlamıyor. Bağlantı kayıtlarının incelenmesi, kayda geçmiş ağ faaliyetlerini ele alır. Programın izinleri, dosyalara yerel erişimi, yapılandırması veya sözleşme dönemi boyunca sergilediği davranışlar hakkında eksiksiz bir değerlendirme anlamına gelmeyebilir.
Tarihler de önemli. Tedarik dönemi 2023-2025 yıllarını kapsarken bakanlık, yaklaşık bir yıllık bağlantı kayıtlarını incelediğini söylüyor. Kamuoyuna yapılan açıklamada bu incelemenin tam olarak hangi tarihleri kapsadığı belirtilmiyor; üç yıl boyunca yapılan tüm kurulumların incelendiği de ortaya konmuyor.
Bu açıklamalarda etkilenen temsilciliklerin veya bilgisayarların kesin sayısı paylaşılmadı. Yazılımın arka kapı içerdiğine, bilgileri Çin’e ilettiğine ya da diplomatik sırları elde etmek için kullanıldığına dair bir bulgu da açıklanmadı. Bu olasılıklar doğrulanmış olaylar gibi sunulmamalı.
Milletvekilleri Daha Geniş Kapsamlı İnceleme İstiyor
Kuomintang milletvekili Huang Chien-pin, bakanlığın satın alma inceleme süreçlerinin ve iç güvenlik denetimlerinin mercek altına alınmasını istedi. Çin kodu içerdiğinden şüphelenilen bir yazılımın bakanlık sistemlerine nasıl girdiğini ve sorun tespit edilmeden önce sözleşme dönemi boyunca nasıl kullanılmaya devam ettiğini sorguladı.
Huang, yazılımın uzaktan izleme, verilere erişim veya veri aktarımı işlevleri olup olmadığının ve hassas bilgilerin çalınıp açıklanıp açıklanmadığının incelenmesini istedi. Ayrıca bakanlığa bulguları, olası riskin kapsamını ve alınan düzeltici önlemleri yayımlama çağrısında bulundu.
Bu talepler, gözlemlenen davranışın yanı sıra yazılımın yetenekleriyle de ilgili. Bir programın kullanılmamış, devre dışı bırakılmış veya yapılandırmasıyla kısıtlanmış işlevleri olabilir. Programın neler yapabileceğini belirlemek, etkilenen bilgisayarlarda gerçekte ne yaptığını saptamaktan ayrı bir iştir.
Kuomintang milletvekili Niu Hsu-ting de hesap verilmesi, yasal tazminat ve sonraki ihale incelemelerinde değişiklik yapılması çağrısında bulundu. Bakanlığın önemli ve gizli belgeleri korumak amacıyla uluslararası bir iç ağ kurmak için 100 milyon NT$’dan fazla harcadığını, ancak güvenlik tartışmalarının sürdüğünü söyledi.
Bu iki tutar farklı amaçlarla ilgili. Soruşturma konusu olan 20 milyon NT$’ı aşan tutar, varlık yönetimi yazılımı sözleşmelerine ait. Niu’nun 100 milyon NT$’ı aşan rakamı ise daha geniş kapsamlı bir iç ağla ilgili. Bu tutarlar tek bir proje bütçesi gibi ele alınamaz veya tartışmalı yazılımın bu harcamalardaki payını hesaplamak için kullanılamaz.
Ayrı Bir Belge Sızıntısı Baskıyı Artırıyor
Yazılım soruşturması, karanlık ağda satışa sunulan diplomatik belgelerle ilgili başka bir tartışma sürerken yürütülüyor. Kontrol Yuanı soruşturma raporunda Dışişleri Bakanlığına ait sızdırılmış 13 belgenin tespit edildiği aktarılıyor. Niu, tekrarlayan güvenlik sorunlarının çözülmesi gerektiğini savunurken bu olaya da atıfta bulundu.
Belge sızıntısı ile yazılım soruşturması birbirinden ayrı tutulmalı. Bu soruşturmayla ilgili açıklamalarda sızdırılan 13 belge ile IP-guard arasında bir bağlantı kurulmuş değil. Bakanlığın varlık yönetimi yazılımının hassas bilgiler içermediği yönündeki açıklaması da ayrı belge sızıntısının konusundan farklı.
Bu tartışmalar birlikte ele alındığında kamuoyuna daha kapsamlı bilgi verilmesi yönündeki baskı anlaşılabilir; ancak ortak bir nedene işaret etmiyor. İki olaydan herhangi birinin yazılım davranışı, erişim denetimleri, satın alma kararları veya başka bir aksaklıktan kaynaklanıp kaynaklanmadığını belirlemek için o olaya özgü kanıtlar gerekiyor.
Bakanlık, soruşturmada iş birliği yapacağını ve hukuka aykırı davranışın doğrulanması halinde tedarikçileri sözleşmeleri kapsamında sorumlu tutacağını söylüyor. Bakanlığın tutumu, sözleşme yaptırımını bulguların doğrulanması koşuluna bağlıyor; sözleşme ihlalinin şimdiden kanıtlandığını ilan etmiyor.
Çözüme Kavuşması Gereken Konular
Yanıt bekleyen temel sorular, tedarikçilerin ihale sırasında ne beyan ettiği, gerçekte hangi yazılımın teslim edildiği ve yazılımın kaynağının veya işlevlerinin ilgili gereklilikleri ihlal edip etmediği. Kamuoyuna yapılan açıklamalarda şüphelenilen suçlar belirtiliyor; ancak ihale koşulları, tedarikçi beyanları veya sahte olduğu öne sürülen belgelerin hangileri olduğu paylaşılmıyor.
Açıklamalarda şirket adlarıyla ilgili de bir tutarsızlık var. Soruşturmayla ilgili açıklamalarda teklif veren şirketin Çince adı 坤侑科技 olan Kunyou Technology olduğu belirtilirken bakanlığın satın alma açıklamasında 坤佑科技 adı kullanılıyor. Tedarikçinin anlatıldığı bölümlerde her iki yazım da yer alıyor. Ancak bu fark iki ayrı şirketin kanıtı olarak görülmemeli; asıl sözleşmedeki ad kontrol edilmeli.
Sözleşmelerin bildirilen toplam değeri 20 milyon NT$’ı aşıyor; kesin toplam açıklanmadı. Açıklamalarda her bir sözleşmenin tutarı, temsilciliklerdeki kurulum tarihleri veya kapsama giren yurt dışı ofislerin listesi yer almıyor. Yazılımın o zamandan beri kaldırılıp kaldırılmadığı, değiştirilip değiştirilmediği veya kullanımının kısıtlanıp kısıtlanmadığı da belirtilmiyor.
Sonraki aşamada belirleyici olacak bulgular, programların teknik incelemesi ve savcıların şüphelenilen ihale suçlarına ilişkin kararları. Bulguların yayımlanması için bir takvim veya sonraki duruşmanın tarihi açıklanmadı. Bu bulgular ortaya konana kadar dava, yazılımın kaynağıyla ilgili doğrulanmış bir kaygı üzerine başlatılmış bir ceza soruşturması olarak değerlendirilmeli; programın neden olduğu kamuoyuna kanıtlanmış bir veri ihlali bulunmuyor.
Öne Çıkanlar
- Savcılar, 12 Ekim 2026’da 10 adreste arama yapılması ve dört şüphelinin sorgulanması talimatını verdi.
- Soruşturma, 2023-2025 yılları arasında verilen ve değeri 20 milyon NT$’ı aşan yazılım sözleşmelerini kapsıyor.
- Bakanlık, bazı yazılım dosyalarında Guangzhou Yixin Technology imzalarının bulunduğunu doğruladı.
- Soruşturmacılar, Çin kaynak kodunun Tayvanlı üç şirketi içeren bir tedarik düzeni kapsamında yeniden paketlendiğinden şüpheleniyor.
- Bakanlık, bir yıllık bağlantı kayıtlarının incelenmesinde olağan dışı faaliyete rastlanmadığını ve kurulumun hassas bilgiler içermediğini söylüyor.
- İhale ihlalleri, dolandırıcılık ve belge sahteciliği soruşturuluyor; suçluluk ve yazılımla bağlantılı bir veri ihlali kanıtlanmış değil.
- Sızdırılan 13 diplomatik belgeyle ilgili ayrı bulgu bu yazılım davasıyla ilişkilendirilmedi.