Sahte Bir Mesaj, 116.500 Token ve Risk Altındaki Milyarlar
Saldırganlar, 18 Nisan 2026’da KelpDAO’dan 116.500 rsETH tokenı çaldı. Hırsızlığın değeri yaklaşık 290 milyon dolardı; saldırı sırasında tokenların değeri ise yaklaşık 293 milyon dolardı. Sonuçlar 22 Nisan’a gelindiğinde merkeziyetsiz kredi piyasalarına yayıldı ve acil dondurma kararlarına, milyarlarca dolarlık para çekme işlemlerine ve hırsızlığa imkân veren güvenlik ayarlarından kimin sorumlu olduğuna ilişkin kamuoyu önünde bir tartışmaya yol açtı.
İçindekiler
- Sahte Bir Mesaj, 116.500 Token ve Risk Altındaki Milyarlar
- KelpDAO’nun rsETH’si Ne Anlama Geliyor?
- Saldırganlar Doğrulamayı Nasıl Zehirledi?
- LayerZero ve KelpDAO Sorumluluk Konusunda Karşı Karşıya
- Çalıntı Tokenlar Kredi Krizine Nasıl Dönüştü?
- Piyasa Çalkantısı ve Nisan Zaman Çizelgesi
- Kuzey Kore’den Neden Şüpheleniliyor?
- Her Hırsızlıktan Ders Çıkaran Bir Kampanya
- Justin Sun Müzakere Çağrısı Yaptı
- Öne Çıkanlar
Blok zincirleri arasında varlık transferini sağlayan altyapının sağlayıcısı LayerZero Labs, saldırının Kuzey Kore’nin Lazarus Grubu bünyesindeki uzmanlaşmış bir birim olan TraderTraitor tarafından gerçekleştirildiğini belirtti. Şirketin değerlendirmesi, devlet destekli sofistike bir operasyona işaret eden ilk teknik göstergelere dayanıyordu.
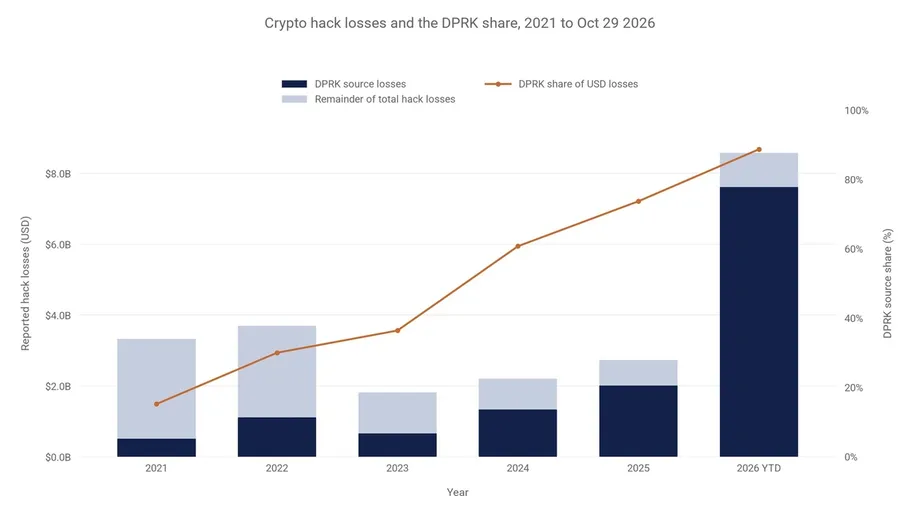
KelpDAO hırsızlığı, 2026’da kayıtlara geçen en büyük kripto para soygunu oldu. Aynı tehdit aktörlerinin haftalar önce Drift Protocol’den 285 milyon dolar çaldığı iddiasının ardından yaşanan olayla birlikte, yalnızca nisan ayında Kuzey Koreli hackerlara atfedilen hırsızlıkların tutarı 575 milyon doları aştı.
rsETH teminat olarak kabul edildiği için KelpDAO’nun kayıpları kısa sürede başka şirketler için de sorun hâline geldi. Teminat, krediyi güvence altına almak için rehin verilen varlıktır. Saldırganlar çalıntı tokenları Aave’e yatırıp karşılığında başka kripto paralar borç aldı. Bunun üzerine kullanıcılar kendi varlıklarını çekmek için harekete geçti ve başlangıçta hedef alınan platformun çok ötesindeki kredi havuzları baskı altına girdi.
Arbitrum Güvenlik Konseyi, çalınan tutarın yaklaşık dörtte birine karşılık gelen, 71 milyon dolar değerinde yaklaşık 30.766 ETH’yi dondurdu. Fonların büyük bölümü saldırganların kontrolünde kaldı. İşlem geçmişinin izini sürmeyi zorlaştırmak üzere tasarlanmış bir kripto para karıştırma hizmeti olan Tornado Cash üzerinden de para aklandı.
KelpDAO’nun rsETH’si Ne Anlama Geliyor?
KelpDAO, Ethereum üzerinde çalışan merkeziyetsiz bir finans protokolüdür. Genellikle DeFi olarak kısaltılan merkeziyetsiz finans, kredi verme ve alım satım gibi hizmetler sunmak için blok zinciri uygulamalarından yararlanır. KelpDAO, kullanıcıların Ethereum yatırıp stake ödülleri kazandırmak üzere tahsis edilen varlıkları temsil eden rsETH tokenı almasını sağlar.
Stake etmek, ödül karşılığında bir blok zincirinin işleyişini desteklemek üzere kripto para tahsis etmek anlamına gelir. KelpDAO ayrıca Ethereum üzerindeki bir altyapı hizmeti olan EigenLayer’ı kullanır. Bu hizmet, tahsis edilmiş varlıkların ek hizmetleri de desteklemesine olanak tanır; bu sürece yeniden stake etme denir. rsETH tokenı, söz konusu pozisyonu temsil ederken başka merkeziyetsiz uygulamalarda da kullanılabilir.
LayerZero, rsETH’nin blok zinciri ağları arasında hareket etmesini sağlayan birlikte çalışabilirlik altyapısını sunar. Böylece kullanıcılar varlıklarını daha fazla yerde kullanabilir; ancak her transfer, başka bir ağdan gelen bilgileri güvenilir biçimde doğrulayabilen bir sisteme bağlıdır.
Zincirler arası bir transferde alıcı ağ, ilgili olayın gönderici ağda gerçekleştiğine güvenmek zorundadır. Bu saldırıda hırsızlar doğrulama adımını manipüle etti. Sahte bir mesaj gerçek kabul edildi ve rsETH’nin saldırganların kontrolündeki cüzdanlara aktarılmasına imkân sağladı.
Saldırı anlatımına göre giriş noktası KelpDAO’nun uygulama kodu değildi. Hırsızlar doğrulamayı destekleyen altyapıyı hedef alarak sistemin blok zinciri verilerini edinme ve bunlara güvenme biçiminden yararlandı. Böylece ağlar arasındaki bağlantıların güvenliği hırsızlığın merkezine yerleşti.
Saldırganlar Doğrulamayı Nasıl Zehirledi?
Saldırganlar, blok zincirleri arasında hareket eden mesajları denetleyen Merkeziyetsiz Doğrulayıcı Ağı’nı (DVN) hedef aldı. RPC düğümleri olarak bilinen belirli Uzak İşlem Çağrısı düğümlerini ele geçirdiler. Bunlar, uygulamaların bir blok zincirinden bilgi istemek için kullandığı iletişim uç noktalarıdır.
Ele geçirilen düğümler, doğrulama katmanına sahte veriler sağladı. Aynı anda saldırganlar meşru RPC düğümlerine hizmet engelleme saldırıları düzenledi. Bu tür saldırılar bir hizmeti trafikle boğarak normal isteklere yanıt vermesini zorlaştırır ya da imkânsız hâle getirir.
Güvenilir uç noktalar yanıt vermekte zorlanınca doğrulama sistemi, yanlış bilgi sunan ele geçirilmiş düğümlere dayandı. Böylece saldırganlar sistemi, blok zincirinde hiç gerçekleşmemiş bir işlemi anlatan mesajı kabul etmeye ikna etti.
KelpDAO’nun yapılandırmasında yalnızca bir DVN’nin onayı gerekiyordu. 1/1 yapılandırma olarak tanımlanan bu düzen, tek bir arıza noktası oluşturdu: Doğrulayıcı uydurma bilgiyi kabul ettiğinde, bunu sorgulamak için başka bir bağımsız doğrulayıcıya gerek yoktu.
Saldırganlar ayrıca DVN’ye yönelik sahte bir mesaj oluşturmak ve asgari düzeyde uyarı üretmek üzere özel olarak tasarlanmış bir yük kullandı. Ele geçirilmiş veri uç noktaları, meşru hizmetlerin aksatılması ve tek bir doğrulayıcının yeterli olması bir araya gelerek rsETH’nin yetkisiz biçimde aktarılmasını sağladı.
LayerZero ve KelpDAO Sorumluluk Konusunda Karşı Karşıya
LayerZero, RPC sahteciliği yöntemini ayrıntılarıyla anlatan bir teknik olay sonrası raporu yayımladı. Şirket, daha önce birden fazla bağımsız DVN kullanılmasını önermiş olmasına rağmen, olaya KelpDAO’nun tek doğrulayıcı kullanma kararının yol açtığını söyledi. LayerZero, bağımsız doğrulayıcıların mutabakatını şart koşmanın bu saldırıyı önleyeceğini savundu.
LayerZero, KelpDAO’nun yapılandırmasına ilişkin tutumunu ve verdiğini söylediği tavsiyeleri şöyle açıkladı:
Tek bir arıza noktasına dayanan yapılandırma, sahte bir mesajı yakalayıp reddedecek bağımsız bir doğrulayıcı olmadığı anlamına geliyordu. LayerZero ve diğer dış taraflar, DVN çeşitlendirmesine ilişkin en iyi uygulamaları daha önce KelpDAO’ya iletmişti. Bu tavsiyelere rağmen KelpDAO, 1/1 DVN yapılandırmasını kullanmayı tercih etti.
KelpDAO, sorumluluğun bu şekilde tanımlanmasına itiraz etti. Ocak 2024’ten beri LayerZero altyapısında faaliyet gösterdiğini ve LayerZero ekibiyle iletişimini sürdürdüğünü belirtti. KelpDAO’ya göre DVN yapılandırmasına ilişkin sorular, Layer 2 ağlarına genişleme sırasında gündeme geldi ve o sırada varsayılan ayarların uygun olduğu açıkça teyit edildi.
KelpDAO, LayerZero’nun varsayılan ayarlarının güvenlik açığına yol açan yapılandırmanın oluşmasına katkıda bulunduğunu savundu. İtirazı, özellikle müşterinin bu ayarları altyapı sağlayıcısıyla görüştüğünü söylediği bir durumda, standart seçenekler olarak sunulan güvenlik parametrelerinin tüm sorumluluğunu müşterinin üstlenip üstlenmemesi gerektiğine odaklanıyordu.
LayerZero, farklı yapılandırmalar kullanan diğer zincirler arası varlık ya da uygulamalara herhangi bir bulaşma olmadığını öne sürdü. Ayrıca tek doğrulayıcı kullanan uygulamalar için mesaj imzalamayı durduracağını duyurdu. Bu açıklama diğer zincirler arası yapılandırmalarla ilgiliydi; rsETH bulunduran kredi platformları ise çalıntı tokenlar nedeniyle zaten finansal risk altındaydı.
Blok zinciri güvenlik şirketi SVRN’nin işletme müdürü David Schwed, güvenli olmadığı belirlenen bir yapılandırmanın kullanılabilir bir seçenek olarak sunulmaması gerektiğini savundu. Bu değerlendirme, güvenli varsayılan ayarlar konusundaki tartışmayı öne çıkardı: Koruma, kullanıcıların belgeleri okuyup daha güçlü ayarları elle seçmesine mi bağlı olmalı?
Çalıntı Tokenlar Kredi Krizine Nasıl Dönüştü?
En büyük merkeziyetsiz kredi protokollerinden biri olan Aave’de, yatırımcıların varlıklarını çekmesiyle kilitli toplam değerde yaklaşık 8 milyar dolarlık düşüş yaşandı. Kilitli toplam değer, bir protokolde tutulan varlıkların toplam değeridir. Bu ölçekteki düşüş, hırsızlığın ardından kullanıcıların risklerini azaltmak için ne kadar hızlı harekete geçtiğini gösterdi.
Aave, daha fazla risk oluşmasını önlemek için Ethereum, Arbitrum, Base, Mantle ve Linea ağlarındaki rsETH piyasalarını dondurdu. Saldırganlar çalıntı rsETH’yi Aave v3’e teminat olarak yatırıp wrapped Ether borç aldı ve platformda yaklaşık 195 milyon dolarlık borç oluşturdu. Wrapped Ether, uyumlu uygulamalarda kullanılabilen token biçiminde bir Ether’dir.
Bu borçlanma, çalıntı teminatı likit varlıklara dönüştürürken kredi platformunu rehin verilen rsETH’nin değerine karşı risk altında bıraktı. Kullanıcıların para çekmek için harekete geçmesiyle Aave v3 kredi havuzları tam kapasiteye ulaştı. Başka bir deyişle, kullanılabilir varlıkların tümü zaten ödünç verilmişti ve 5,1 milyar dolardan fazla stablecoin’e erişim geçici olarak engellendi.
Compound ve Euler da olaydan etkilendiklerini bildirdi ve yayılmayı sınırlamak için acil önlemler aldı. Cardano’nun kurucusu Charles Hoskinson, canlı yayında açığı değerlendirirken ilk köprü hırsızlığıyla kredi piyasalarında sonradan oluşan zararı birbirinden ayırdı.
Hoskinson, sıra dışı olanın saldırganların çalıntı rsETH’yi kullanarak likit varlıkları borç alması olduğunu söyledi. Bu hamle, köprüdeki sahteciliği en az dokuz protokolü etkileyen bir bilanço krizine dönüştürdü. Kredi teminatı olarak kabul edilen varlıklar, ilk hırsızlığın başka platformlara ulaşmasını sağlayan kanal oldu.
Mevduat sahipleri için acil sorun fonlara erişimdi. Kredi protokolleri içinse ödenmemiş kredileri destekleyen teminatın niteliği önem taşıyordu. Para çekme işlemleri kullanılabilir likiditeyi azaltırken çalıntı tokenların yüksek tutarlı borçlanmalara dayanak olmasıyla bu baskılar eş zamanlı gelişti.
Piyasa Çalkantısı ve Nisan Zaman Çizelgesi
Likidite sağlayıcılarının desteğini çekmesiyle rsETH tokenı ilk 24 saatte 1.600 ila 2.500 dolar arasında işlem gördü. Bu sağlayıcılar başkalarının alım satım yapmasına yardımcı olan varlıkları sunar; desteklerini çektiklerinde işlemleri istikrarlı fiyatlardan gerçekleştirmek zorlaşabilir.
Olayı izleyen 48 saatte DeFi genelindeki kilitli toplam değer yaklaşık 13 milyar dolar düştü. Bu genel düşüş, Aave’deki yaklaşık 8 milyar dolarlık gerilemeye eşlik etti ve endişenin KelpDAO’nun kendi varlıklarının ötesine, birbirine bağlı kredi ve alım satım piyasalarına yayıldığını gösterdi.
Arbitrum Güvenlik Konseyi yaklaşık 71 milyon dolar değerinde ETH’yi dondurdu. Bu tutar, çalınan yaklaşık 290 milyon doların dörtte birine karşılık geliyordu; böylece hırsızlığın büyük kısmı dondurmanın dışında kaldı. Çalıntı fonların hareketlerini gizlemek için Tornado Cash kullanıldı. Olay anlatımına göre paranın önemli bir bölümü bu hizmet üzerinden aklandı.
Temel tarihler ve aralıklar, krizin ne kadar hızlı geliştiğini gösteriyor:
- Ocak 2024: KelpDAO’ya göre protokol, LayerZero altyapısında faaliyet göstermeye başladı.
- 18 Nisan 2026’dan birkaç hafta önce: TraderTraitor’ın Drift Protocol’den 285 milyon dolar çaldığı öne sürüldü.
- 18 Nisan 2026: Saldırganlar KelpDAO’dan yaklaşık 293 milyon dolar değerindeki 116.500 rsETH’yi çekti.
- İlk 24 saat: Likidite sağlayıcılarının desteğini çekmesiyle rsETH 1.600 ila 2.500 dolar arasında işlem gördü.
- İzleyen 48 saat: DeFi genelindeki kilitli toplam değer yaklaşık 13 milyar dolar düştü.
- 22 Nisan 2026 itibarıyla: Aave etkilenen piyasaları dondurmuş, LayerZero ile KelpDAO sorumluluk konusunda karşı karşıya gelmiş ve Arbitrum Güvenlik Konseyi yaklaşık 71 milyon doları dondurmuştu.
22 Nisan itibarıyla etkilenen kullanıcılara fonların ne zaman iade edileceğine ilişkin bir takvim açıklanmamıştı. O aşamada belirtilen somut karşılıklar, dondurma kararı, acil piyasa kısıtlamaları ve kamuoyuna yapılan açıklamalardı.
Kuzey Kore’den Neden Şüpheleniliyor?
LayerZero, kripto para platformlarını hedef almasıyla bilinen Lazarus alt grubu TraderTraitor’ı şüpheli saldırgan olarak belirledi. İlk değerlendirme, KelpDAO’daki kaybı Kuzey Kore’nin uluslararası yaptırımları aşmak ve silah geliştirme çalışmalarını finanse etmek için gerçekleştirdiği iddia edilen daha geniş çaplı bir hırsızlık örüntüsüne bağladı.
Birleşmiş Milletler’e bağlı bir panel, Kuzey Kore’nin 2017’den bu yana 3 milyar dolardan fazla kripto para çaldığını daha önce tahmin etmişti. Birleşmiş Milletler gözlemcileri, bu yasa dışı gelirlerin nükleer silah ve balistik füze programlarının finansmanına yardımcı olmak için kullanıldığını belgeledi.
TraderTraitor, 22 Nisan tarihli haberde 2026’nın başlarında gerçekleştiği ve tarihin en büyük kripto para hırsızlığı olduğu belirtilen 1,5 milyar dolarlık Bybit soygunu da dâhil olmak üzere çok sayıda büyük hırsızlıkla ilişkilendirildi. Drift Protocol’e yönelik olduğu öne sürülen 285 milyon dolarlık saldırı da nisan ayındaki olayların süregelen bir kampanyanın parçası olabileceğine ilişkin endişeleri artırdı.
Nine Blocks Capital Management’ın kurucu ortağı Henri Arslanian, sorumluların kim olduğu konusunda kesin konuştu. Şöyle dedi:
Dünya genelinde böyle bir saldırıyı gerçekleştirecek uzmanlığa ve güce sahip başka bir grup yok.
Arslanian, KelpDAO saldırısının teknik açıdan gelişmişliğine ve operasyonel güvenliğine dikkat çekerek bunların devlet aktörleriyle ilişkilendirilen kabiliyetlerle örtüştüğünü söyledi. Değerlendirmede Tornado Cash üzerinden para aklanmasına ve altyapının ele geçirilmesiyle sosyal mühendislik unsurlarını içeren bir operasyona da işaret edildi.
Saldırı yöntemi, fırsatçı borsa saldırılarından DeFi altyapısına yönelik sabırlı sızmalara doğru bir değişime işaret ediyordu. Saldırganlar bir akıllı sözleşme açığından ya da özel anahtar hırsızlığından yararlanmak yerine, zincirler arası bir mesajın gerçek olup olmadığını belirlemek için kullanılan hizmetleri manipüle etti.
Her Hırsızlıktan Ders Çıkaran Bir Kampanya
ENS Labs’ın bilgi güvenliğinden sorumlu üst düzey yöneticisi Alexander Urbelis, olayları süreklilik gösteren bir operasyon temposunun parçası olarak nitelendirdi. Lazarus gibi grupların çalıntı kaynakları araçlarını genişletmek, yöntemlerini geliştirmek ve yeni kampanyalara yeniden yatırım yapmak için kullandığını savundu.
Urbelis, bir sistemin çeşitli noktalarındaki zayıflıkları bir araya getirebilen saldırganları şöyle anlattı:
Bu ortamlar, girip hızla soygun yapıp kaçan aktörler tarafından sınanmıyor; altyapı, uygulamalar ve güven ilişkilerindeki zayıf noktaları birbirine bağlamayı bilen disiplinli saldırganların baskısı altında.
Zincirler arası ve yeniden stake etme altyapısı, önemli miktarda değer barındıran ağ ve uygulamaları birbirine bağlıyor. Bu katmanlar teknik açıdan karmaşık ve yüzeydeki uygulamalara kıyasla izlenmesi daha zor. KelpDAO saldırısı, bu bağlantılara ilişkin bilginin başka sistemlerin dayandığı bilgileri bozmak için nasıl kullanılabileceğini gösterdi.
Operasyon birkaç adımı bir araya getirdi: veri uç noktalarını kontrol etmek, meşru alternatifleri aksatmak, sahte doğrulama mesajı oluşturmak, tokenları aktarmak ve bu tokenları teminat göstererek likit varlıkları borç almak. Her adım farklı bir bağımlılıktan yararlandı ve sonuçların bir doğrulama hizmetinden kredi piyasalarına yayılmasına olanak sağladı.
Hoskinson, beş doğrulayıcıdan üçünün mutabakatını şart koşan bir yapılandırmanın, tek doğrulayıcılı yapıya kıyasla sahteciliği önleyebileceğini savundu. Eleştirisi, doğrulama mantığına ve Ethereum ekosistemindeki karmaşık zincirler arası faaliyetlerin yarattığı bağımlılıklara odaklandı.
Justin Sun Müzakere Çağrısı Yaptı
Tron Network’ün milyarder kurucusu Justin Sun, hackerlardan parayı iade etmelerini istedi ve müzakere teklifinde bulundu. Bu müdahale, hırsızlığın tek bir protokolle sınırlı bir kayıp olarak kalmayıp hem KelpDAO’ya hem de Aave’e zarar verebileceği yönündeki endişeyi yansıtıyordu.
Sun, sosyal medyada saldırgana seslenerek KelpDAO’nun da katılacağı görüşmeler önerdi:
Kelp DAO hackerı, ne kadar istiyorsun? Konuşalım. Elbette Kelp DAO’nun da katılımıyla. Bu saldırı yüzünden hem Aave’i hem Kelp DAO’yu feda edip batmalarına izin vermeye değmez. Zaten 300 milyon doları harcayamazsın.
Sun’ın sahibi olduğu borsa HTX ile bağlantılı adresler, Aave’deki hesaplara yüz milyonlarca dolar göndermişti. Kullanıcılar ve platformlar zararı kontrol altına almaya çalışırken bu maruziyet, Sun’ın kamuoyu önündeki çağrısına finansal bir boyut ekledi.
Güvenlik uzmanları, sistemin bazı bölümlerinin ele geçirilmiş olabileceğini varsayan ve otomatik güven yerine sıkı kontroller gerektiren sıfır güven mimarilerini savundu. Önerilen korumalar arasında daha güçlü RPC uç noktası güvenliği, birden fazla bağımsız doğrulayıcının mutabakatı, hizmet engelleme saldırılarına karşı savunmalar ve olağan dışı faaliyet tespit edildiğinde işlemleri otomatik olarak durduran devre kesiciler yer aldı.
LayerZero’nun tek doğrulayıcı kullanan uygulamalar için mesaj imzalamayı durdurma kararı, tartışmanın merkezindeki yapılandırmayı hedef aldı. Schwed’in güvenli olmayan seçeneklere ilişkin itirazı ise daha erken bir aşamaya, güvenlik açığı taşıyan bir ayarın en başta seçilebilir olup olmaması gerektiğine odaklandı.
KelpDAO hırsızlığı, bu iki soruyu birbirine bağlı protokollerde varlık kabul etmenin finansal sonuçlarıyla bir araya getirdi. Merkeziyetsizlik, bilgiyi kimin doğruladığı, kaç bağımsız kontrolün gerektiği ve bir bileşen arızalandığında ne olduğu gibi pratik tercihlere bağlıdır. Bu olayda, bozulan tek bir doğrulama süreci yüz milyonlarca dolarlık tokenın çalınmasına ve kredi piyasalarında çok daha geniş çaplı aksamalara giden yolu açtı.
Öne Çıkanlar
- Saldırganlar 18 Nisan 2026’da KelpDAO’dan 116.500 rsETH çaldı. Hırsızlık yaklaşık 290 milyon dolar olarak tanımlandı; tokenların değeri ise yaklaşık 293 milyon dolardı.
- LayerZero, saldırıyı ilk değerlendirmesinde Kuzey Kore’nin Lazarus Grubu bünyesindeki bir birim olan TraderTraitor’a atfetti.
- Ele geçirilmiş RPC düğümleri, hizmet engelleme saldırıları ve tek bir doğrulayıcının yeterli olması, sahte bir zincirler arası mesajın kabul edilmesini sağladı.
- LayerZero yapılandırmadan KelpDAO’yu sorumlu tuttu; KelpDAO ise genişlemeye ilişkin görüşmeler sırasında varsayılan ayarların uygun olduğunun teyit edildiğini söyledi.
- Saldırganlar çalıntı rsETH’yi Aave v3’te teminat olarak kullanarak yaklaşık 195 milyon dolar borç oluşturdu.
- Aave beş ağdaki rsETH piyasalarını dondurdu; yatırılan varlıkların değerinde yaklaşık 8 milyar dolarlık düşüş yaşandı ve 5,1 milyar dolardan fazla stablecoin’i etkileyen geçici kısıtlamalarla karşılaşıldı.
- Hırsızlığı izleyen 48 saatte DeFi genelindeki kilitli toplam değer yaklaşık 13 milyar dolar düştü.
- Arbitrum Güvenlik Konseyi, çalınan tutarın yaklaşık dörtte birine karşılık gelen, 71 milyon dolar değerinde yaklaşık 30.766 ETH’yi dondurdu.
- Drift Protocol’e yönelik olduğu öne sürülen hırsızlıkla KelpDAO saldırısı, nisan ayında Kuzey Koreli hackerlara atfedilen tutarı 575 milyon doların üzerine çıkardı.
- LayerZero, tek doğrulayıcı kullanan uygulamalar için mesaj imzalamayı durduracağını duyurdu.