Müşteri verilerine ilişkin endişeler, ülke çapındaki tedarik aksaklığıyla birlikte büyüyor
Asahi Group Holdings, Japonya genelindeki operasyonlarını aksatan bir fidye yazılımı saldırısında yaklaşık 1,914 milyon kişiyle, bunların arasında yaklaşık 1,525 milyon müşteriyle bağlantılı kişisel bilgilerin açığa çıktığını veya çıkmış olabileceğini açıkladı. Kasım sonlarında yayımlanan ön bulgular, krizin kapsamını aksayan bira teslimatlarının ötesine taşıyarak müşterilerin, çalışanların, ailelerinin ve iş bağlantılarının mahremiyetini de gündeme getirdi.
İçindekiler
- Müşteri verilerine ilişkin endişeler, ülke çapındaki tedarik aksaklığıyla birlikte büyüyor
- Saldırganlar Asahi’nin ağında nasıl ilerledi?
- Kimin kişisel bilgileri risk altında?
- Çalınan dosyalar neden ikinci bir krize yol açıyor?
- Qilin’in çalışma modeli ne anlama geliyor?
- Bilgisayar sistemlerindeki kesinti bira teslimatlarını neden durdurdu?
- Asahi’nin özrü ve toparlanma programı
- Ofislerle fabrikalar arasındaki bağlantıları korumak
- Japonya’da fidye yazılımı saldırıları yaygınlaşıyor
- İmalat şirketleri için pratik adımlar
- Etkilenen kişiler ne yapabilir?
- Öne Çıkanlar
Japonya’nın en büyük bira üreticisi, aksaklığı 29 Eylül’de veri merkezlerinden birinde tespit etti. Çalışanlar Japonya saatiyle sabah 07.00 civarında şifrelenmiş dosyaları fark etti ve etkilenen merkezi birkaç saat içinde ağdan yalıttı. Ancak o zamana kadar saldırgan ağın bazı bölümlerinde ilerlemiş, verileri karıştırmış ve sipariş almak, sevkiyatları düzenlemek ve müşterilere destek vermek için kullanılan hizmetleri devre dışı bırakmıştı.
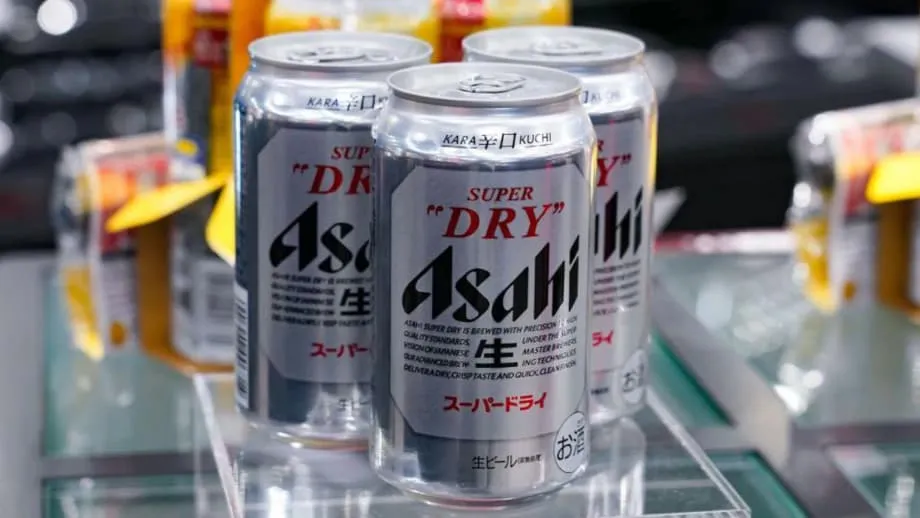
Asahi’nin yurt içi operasyonlarında ürün akışını sürdürmek için kalem, kâğıt, telefon ve faks kullanıldı. Bira üretimi yavaşladı, teslimatlar aksadı ve mağazalar bira ile gazlı içecek stoklarının azaldığını bildirdi. Etkilenen ürünler arasında Asahi Super Dry da vardı; market zincirleri müşterileri gecikmeler konusunda uyardı.
28 Kasım 2025 itibarıyla Asahi, şirket dizüstü bilgisayarlarındaki çalışan bilgilerine ait 18 verinin sızdırıldığını kesin olarak doğrulamıştı. Soruşturma ayrıca sunucularda tutulan çok daha büyük bir kişisel bilgi koleksiyonuna erişilmiş olabileceğini ortaya koydu. Ele geçirilen veri kümelerinde kredi kartı bilgileri görünmüyor.
Bir fidye yazılımı grubu olan Qilin saldırının sorumluluğunu üstlendi ve şirket dosyalarından yaklaşık 27 gigabayt veri çaldığını öne sürdü. Asahi, çalınan verilerin kamuya açıklandığını doğrulamadı. Üretim ve sevkiyatlar aşamalı olarak normale dönüyor ancak şirket kesin bir toparlanma tarihi vermedi.
Saldırganlar Asahi’nin ağında nasıl ilerledi?
Asahi’nin iç incelemesi, çalışanların şifrelenmiş dosyaları fark etmesinden önce başlayan bir sızmaya işaret ediyor. Sonraki adli bilişim çalışmaları, ilk ihlalin muhtemelen şirketin başka bir tesisindeki ele geçirilmiş ekipmanla bağlantılı olduğunu gösteriyor. Bu erişim, etkilenen veri merkezi ağdan yalıtılmadan önce saldırganların ağ içinde ilerlemesine olanak sağladı.
Saldırganlar daha sonra fidye yazılımını birden fazla sunucuya ve bağlı cihaza yerleştirdi. Fidye yazılımı, bir kuruluşun verilerini normal şekilde kullanmasını engelleyecek biçimde karıştırır; suçlular da erişimin yeniden sağlanması karşılığında ödeme talep eder. Asahi’deki aksaklık, günlük operasyonlar için gerekli olan sipariş girişi, dağıtım ve müşteri desteği hizmetlerini etkiledi.
Veri merkezinin yalıtılması, saldırıyı kontrol altına alma müdahalesinin bir parçasıydı; ancak davetsiz kişi şirket ağının diğer bölümlerine çoktan ulaşmıştı. Şirket dış uzmanlardan destek aldı, acil müdahale yapılanmasını oluşturdu ve devre dışı bırakılan ağın bazı bölümlerini yeniden kurarken sistemleri incelemeye başladı.
Başlıca gelişmeler yaklaşık iki aya yayıldı:
- 29 Eylül: Asahi, Japonya saatiyle sabah 07.00 civarında şifrelenmiş dosyaları tespit etti ve etkilenen veri merkezini birkaç saat içinde yalıttı.
- Aksaklık sırasında: Sipariş ve sevkiyat sistemleri kullanılamaz hâle gelince çalışanlar elle kayıt tuttu, telefon ve faks kullandı. Üretim ve teslimatlar yavaşladı.
- Kasım sonu: Ön soruşturma bulguları, bilgilerinin açığa çıktığı veya çıkmış olabileceği yaklaşık 1,914 milyon kişiyi belirledi.
- 28 Kasım itibarıyla: Birkaç tesiste üretim yeniden başlamış, sevkiyatlar aşamalı olarak sürdürülmeye başlanmıştı ve soruşturma devam ediyordu.
Kimin kişisel bilgileri risk altında?
Asahi’nin değerlendirmesi dört grubu kapsıyor: yaklaşık 1,525 milyon müşteri, 107.000 mevcut ve eski çalışan, 168.000 çalışan yakını ve 114.000 dış bağlantı. Bu rakamların toplamı yaklaşık 1,914 milyon kişiye ulaşıyor. Müşteriler, toplamın yaklaşık beşte dördünü oluşturuyor.
Müşteri kayıtları arasında destek birimleriyle iletişime geçen kişiler bulunuyor. Dış bağlantılar arasında tebrik mesajları gönderilen iş bağlantıları yer alıyor. Kayıtlarda ayrıca çalışanlar, eski personel ve aileleriyle ilgili bilgiler de bulunuyor; bu da olası veri ifşasının bir müşteri iletişim listesiyle sınırlı olmadığını gösteriyor.
Açığa çıkmış olabilecek bilgiler arasında adlar, cinsiyet, doğum tarihleri, posta adresleri, e-posta adresleri ve telefon numaraları yer alıyor. Kayıt kategorisine bağlı olarak veriler, kişinin şirketle olan ilişkisine dair ayrıntıları da içerebilir.
Asahi’nin duyurusunda şu bilgi türleri belirtiliyor:
- Ad soyad ve posta adresleri, e-posta adresleri ile telefon numaraları dâhil iletişim bilgileri.
- Cinsiyet ve doğum tarihleri.
- Çalışanlar, eski çalışanlar ve aile üyelerine ilişkin şirket bağlantısı bilgileri.
- Dış ortaklara ve bağlantılara ait iş iletişim bilgileri.
Asahi, etkilenen kişilere doğrudan bildirim göndermeye hazırlanıyor. Soruşturma, dizüstü bilgisayarlardaki çalışan bilgilerine ait 18 verinin sızdırıldığını doğrularken sunuculardaki çok daha büyük veri koleksiyonunun açığa çıkmış olma ihtimali sürüyor. Soruşturma devam ediyor ve şirketin belirlediği ele geçirilmiş veri kümeleri kredi kartı bilgilerini kapsamıyor.
Çalınan dosyalar neden ikinci bir krize yol açıyor?
Qilin, Asahi’yi sızıntı sitesinde listeleyerek toplamda yaklaşık 27 gigabayt tutan 9.300 dosyayı ele geçirdiğini öne sürdü. Bu iddia, şifrelenen sistemlerin yol açtığı aksaklığın yanı sıra verilerin yayımlanması tehdidini de gündeme getiriyor.
Güvenlik ekipleri bu yönteme çifte şantaj diyor. Suçlular önce hassas dosyaları çalıyor, ardından operasyonları aksatmak için verileri veya sistemleri karıştırıyor. Fidye ödenmezse çalınan bilgileri yayımlamakla tehdit ediyorlar. Mağdurlar aynı anda hem iş kesintisiyle hem de özel bilgilerin açığa çıkma ihtimaliyle uğraşmak zorunda kalıyor.
Asahi, kamuya açık bir veri dökümüne ilişkin doğrulanabilir kanıt görmediğini söylüyor. Yayımlama tehdidi, şirket hizmetleri yeniden devreye alırken, ihlali soruştururken ve mahremiyet ile itibar risklerini ele alırken baskıyı artırıyor.
Immersive’da siber güvenlikten sorumlu kıdemli yönetici Kevin Marriott, veri hırsızlığının toparlanma sürecini karmaşıklaştırdığını; müşteri güvenini yeniden kazanmanın ve operasyonları normale döndürmenin farklı zaman çizelgeleri izlediğini söyledi. Tam istikrara kavuşmanın aylar sürebileceği uyarısında bulundu.
Müşteri verilerinin çalınması, operasyonların şubat ayına kadar tam anlamıyla normale dönemeyebileceği ihtimaline ek olarak Asahi ekibi üzerindeki baskıyı daha da artırıyor.
Marriott’un şubat ayına yaptığı atıf, olası bir toparlanma sürecini ifade ediyor. Asahi, bu ayı tamamlanma tarihi olarak açıklamadı.
Qilin’in çalışma modeli ne anlama geliyor?
Qilin, fidye yazılımı hizmeti modeliyle çalışıyor. Bu modelde bir operatör, iş ortaklarına kötü amaçlı yazılım ve destek altyapısı sağlıyor; iş ortakları hedeflere sızıyor ve elde edilen kazancı paylaşıyor. Operasyon, her sızmayı tek başına gerçekleştiren bir gruptan ziyade bir platformu ve birden fazla saldırganı içeriyor.
Güvenlik araştırmacıları, operasyonun 2022’de ortaya çıkışından bu yana Qilin’in üstlendiğini öne sürdüğü yüzlerce saldırıyı takip etti. 2025’te yayımlanan haberlerde grup, dünyanın en faal fidye yazılımı çeteleri arasında gösteriliyor; ağır baskıyla karşı karşıya kalan sektörler arasında imalat da bulunuyor.
Qilin’in araçları, kurumsal bilgi teknolojisi ortamlarına ve erişim sağlanabildiğinde endüstriyel sistemlere saldırmak üzere tasarlandı. Kodunda yazılım geliştirmede kullanılan Rust ve C programlama dillerinde yazılmış bileşenler bulunuyor. Araçlar Windows, Linux ve VMware ESXi sistemlerinde kullanılabiliyor.
Tehdit istihbaratı, Qilin’in iş ortaklarına Rusya ve Belarus dâhil bazı ülkelerdeki hedeflerden kaçınmaları yönünde talimat verdiğini de gösteriyor. Asahi’ye yönelik saldırı iddiası, üretim ve teslimatları çalışan dijital sistemlere bağlı olan imalat şirketleri üzerinde artan baskının daha geniş bir örüntüsünün parçası.
Bilgisayar sistemlerindeki kesinti bira teslimatlarını neden durdurdu?
Asahi’nin bira fabrikaları; sipariş yönetimi, ham madde planlaması, parti reçeteleri, paketleme programları, depolama ve lojistik için birbirine bağlı yazılımlara dayanıyor. Bir bira fabrikasının çalışması için tankların ve şişeleme makinelerinin işlemesi yetmez; ne üretileceğine, hangi malzemelerin bulunduğuna ve bitmiş ürünlerin nereye gönderileceğine ilişkin bilgilere de ihtiyaç vardır.
Kurumsal ağ şifrelendiğinde veya devre dışı bırakıldığında bu koordinasyon durabilir. Fabrika sahasındaki makineleri kontrol eden programlanabilir mantık denetleyicileri etkilenmemiş olsa bile üretim zarar görebilir. Sipariş bilgilerinin eksik olması veya planlama sistemlerinin kullanılamaması, fiziksel ekipmanı sağlam bir üretim hattını aksatabilir.
İmalat şirketleri cazip hedeflerdir; çünkü bir kesintiyi kolayca gizleyemezler. Üretim, paketleme ve dağıtım; veri merkezlerindeki ve buluttaki iş sistemlerine sıkı biçimde bağlıdır. İmalat şirketlerine yönelik saldırıları izleyen analistler, kesintilerin büyük şirketlere günde 2 milyon dolara yakın maliyet getirebildiğini tahmin ediyor.
Asahi’deki aksaklık, dijital hizmetlerde yaşanan bir kesintinin ülke çapındaki dağıtım ağını saatler içinde nasıl etkileyebileceğini gösterdi. Japon perakendeciler Asahi Super Dry stoklarının azaldığını bildirdi, mağazalar da müşterileri tedarik gecikmeleri konusunda uyardı. Çalışanlar siparişleri elle işledi; telefon ve faksı alternatif olarak kullandı.
Endüstriyel olayları inceleyen güvenlik ekipleri, saldırganların çoğu zaman kurumsal ağ üzerinden girip ardından bir tesisi destekleyen sistemlere yöneldiğini söylüyor. Bu sistemler ortak dosyaları, kimlik doğrulamayı, planlamayı veya uzaktan erişimi yönetiyor olabilir. Ağlar birbirinden ayrılmadığında ve erişim sıkı biçimde denetlenmediğinde bir ihlal tesisler arasında yayılabilir.
Asahi, birkaç tesiste üretimi yeniden başlattı ve sistemler devreye girdikçe sevkiyatları artırıyor. Şirketin müdahalesi, alternatif düzenlemelerle tedariki sürdürme çabalarıyla birlikte devam ediyor.
Asahi’nin özrü ve toparlanma programı
Asahi Group Başkanı ve Üst Yöneticisi Atsushi Katsuki, şirket normal hizmetleri yeniden sağlamak için çalışırken müşterilerden, iş ortaklarından ve çalışanlardan özür diledi. Sistemin onarılmasıyla ürün tedarikinin sürdürülmesini paralel öncelikler olarak tanımladı.
Yakın zamanda yaşanan sistem aksaklığının paydaşlarımızda yol açtığı her türlü zorluk için içtenlikle özür dilerim. Müşterilerimize ürün tedarikinin sürmesini sağlamak üzere alternatif önlemleri uygularken sistemi mümkün olan en kısa sürede yeniden işler hâle getirmek için tüm çabamızı gösteriyoruz.
Asahi’nin acil müdahalesi; ihlali kontrol altına almak, sistemleri yeniden işler hâle getirmek ve savunmayı güçlendirmek için dış uzmanları ve birkaç ay sürecek bir programı kapsıyor. Ekipler sistemlerin bütünlüğünü kontrol ediyor ve kontrol altına alma çalışmaları sırasında devre dışı bırakılan ağın bazı bölümlerini yeniden kuruyor.
Şirket, güvenlik çalışmalarının ağ iletişiminde daha sıkı denetimler, geliştirilmiş izleme ve toparlanma süresini kısaltmayı amaçlayan yeni yedekleme tasarımlarını kapsadığını söylüyor. Ayrıca daha kapsamlı çalışan eğitimleri, daha güçlü yönetişim ve düzenli dış denetimler planlıyor.
Asahi, müdahale ve toparlanmaya odaklanmak için tüm yıla ilişkin finansal sonuçlarının açıklanmasını erteledi. Şirket hem operasyonel aksaklıkları gidermeye hem de kişisel bilgilerle ilgili soruşturmayı sürdürmeye çalışırken üretim ve sevkiyatlar aşamalı olarak normale dönüyor.
Kesinti, Japonya’da yönetilen sistemlerle sınırlı kaldı. Peroni, Pilsner Urquell, Grolsch ve Birleşik Krallık’taki Fuller's Brewery dâhil Asahi’nin uluslararası markalarında kesinti yaşanmadı.
Ofislerle fabrikalar arasındaki bağlantıları korumak
Avanade’de küresel güvenlik uygulamalarından sorumlu teknoloji lideri Jason Revill, olayın kurumsal bilgi teknolojisiyle operasyonel teknolojinin kesiştiği noktalarda şirketlerin neden daha güçlü korumaya ihtiyaç duyduğunu gösterdiğini söyledi. Operasyonel teknoloji, fabrika üretimi gibi fiziksel süreçleri kontrol etmek ve desteklemek için kullanılan sistemleri ifade ediyor.
Revill, erişimin sürekli doğrulandığı sıfır güven yaklaşımını savundu. Amaç, bir işletmenin bir bölümüne girdikten sonra saldırganın ne kadar ilerleyebileceğini sınırlamak.
Asahi’ye yönelik siber saldırı, operasyonel teknoloji ile bilgi teknolojisini kapsayan ağlarda artan riski ve sıfır güven ilkelerinin her kuruluş için neden kritik olduğunu ortaya koyuyor.
Ağ bölümlendirme de ağın parçalarını birbirinden ayırıp aralarındaki iletişimi denetleyerek benzer bir amaca hizmet ediyor. Bir imalat şirketinde bu sınırlar, ihlalin diğer tesisleri veya dağıtım noktalarını destekleyen hizmetlere ulaşmadan kontrol altına alınmasına yardımcı olabilir.
Japonya’da fidye yazılımı saldırıları yaygınlaşıyor
Japonya Ulusal Polis Teşkilatı, 2024’ten bu yana fidye yazılımı vakalarında rekor seviyeler görüldüğünü bildirdi. Japon şirketlerine yönelik araştırmalar, faaliyetlerin sık sık bir haftadan uzun süre durduğunu; bazı kesintilerin çok daha uzun sürdüğünü ve ağır toparlanma maliyetlerine yol açtığını gösteriyor.
Optik ve yayıncılık sektörlerindeki işletmeler dâhil büyük Japon şirketlerine yönelik yakın tarihli saldırılar, haftalar süren faaliyet duruşlarına ve kayda değer zararlara yol açtı. Asya Pasifik genelinde bildirilen fidye yazılımı faaliyetleri 2024’ten bu yana keskin biçimde arttı; en çok etkilenen kuruluşlar arasında imalat şirketleri de bulunuyor.
Japonya, kritik sektörlere yönelik devam eden saldırıların zararını azaltmayı amaçlayan yeni bir aktif siber savunma çerçevesini 2025’te kısmen yürürlüğe koydu. Önleme ve müdahale konusundaki doğrudan sorumluluk ise özel şirketlerde olmaya devam ediyor.
Sektör uzmanları, saldırganların ağlarda daha hızlı ilerlediği ve sistemleri daha çabuk şifrelediği için tespit ve kontrol altına alma süresinin kısaldığı uyarısında bulunuyor. İlk ihlalle fidye yazılımının devreye sokulması arasındaki sürenin kısalması, hazırlığı ve önceden prova edilmiş müdahaleleri daha da önemli hâle getiriyor.
ISACA’nın Küresel Baş Strateji Sorumlusu Chris Dimitriadis, kuruluşların son saldırıların hızı ve hassasiyetiyle başa çıkmak için düzenli tatbikat yapması ve yatırımda bulunması gerektiğini söyledi.
Suçluların yöntemleri hızlanırken bir saldırıyı tespit edip durdurmak için kalan süre daralıyor. Kuruluşlar, proaktif siber güvenlik önlemlerini ve eğitimi temel iş öncelikleri olarak ele almalı; sık sık olay müdahale tatbikatları yapmalı ve dijital sorumluluğun paylaşıldığı bir kültür oluşturmalı.
İmalat şirketleri için pratik adımlar
Karmaşık lojistik süreçlerine sahip bira üreticileri, gıda şirketleri ve diğer imalatçılar fidye yazılımı çetelerinin sıkça yararlandığı zayıflıkları gözden geçirebilir. Asahi’deki olay, dikkat edilmesi gereken birkaç alanı bir araya getiriyor: erişim denetimleri, kurumsal sistemlerle fabrika sistemleri arasındaki bağlantılar, kurtarma düzenlemeleri ve bir sızma sırasında hızla harekete geçebilme becerisi.
Güvenliklerini gözden geçiren şirketler şu adımları atabilir:
- Kurumsal bilgi teknolojisiyle fabrika sistemleri arasındaki bağlantıları haritalandırın, ardından saldırganın ilerlemesini sınırlamak için ağları birbirinden ayırın. Uzaktan erişim ve yönetici rolleri için çok faktörlü kimlik doğrulamayı zorunlu kılın.
- Kimlik sistemlerini güçlendirin, kullanılmayan hesapları kaldırın ve olağandışı oturum açma girişimlerini izleyin. Güçlü parolalar ve kimlik avına dayanıklı ikinci kimlik doğrulama faktörleri zorunlu olsun.
- İnternete açık ekipmanlar, uzaktan erişim ağ geçitleri ve dizin hizmetleri için güvenlik yamalarına öncelik verin. Hem kurumsal hem de operasyonel ortamlardaki güvenlik açıklarını izleyin.
- Günlük ağ erişiminden yalıtılmış, güvenilir yedeklemeler oluşturun ve bunları düzenli olarak sınayın. Kritik iş sistemlerinin ve tesisleri destekleyen hizmetlerin hızla geri yüklenebildiğini doğrulayın.
- Sunucular ve iş istasyonlarında uç nokta tespit ve müdahale yazılımları kullanın. Bu yazılımlar cihazlardaki şüpheli etkinlikleri tespit eder ve müdahaleyi destekler. Uyarıları, günün her saati değerlendirme yapıp harekete geçebilecek bir ekibe iletin.
- Yöneticileri, hukuk ekiplerini, operasyon ve iletişim birimlerini kapsayan bir olay müdahale planı hazırlayıp prova edin. Kararları uygulamak için masa başı çalışmaları ve canlı tatbikatlar yapın.
- Yönetilen hizmet sağlayıcılar ve kritik tedarikçiler için güvenlik beklentilerini gözden geçirin. İhlallerin zamanında bildirilmesini zorunlu kılın.
- Operasyonel teknolojiyi ve destek sistemlerini envantere alın. Gereksiz bağlantıları kaldırın, uzaktan erişim yollarını azaltın ve değişiklikleri değişiklik yönetimi süreçleriyle doğrulayın.
Yedeklemeler ve tatbikatlar, toparlanma sürecinin farklı bölümlerine katkıda bulunur. Yedeklemeler sistemlerin ve verilerin geri yüklenmesini sağlar; tatbikatlar ise bir kesinti sırasında operasyonel, hukuki ve kamuoyuyla iletişime ilişkin kararların eşgüdüm içinde alınmasına yardımcı olur.
Etkilenen kişiler ne yapabilir?
Asahi’nin destek birimleriyle iletişime geçen müşteriler, hedefli kimlik avı riskiyle karşı karşıya. Suçlular, sahte mesajları inandırıcı göstermek için gerçek adları ve iletişim bilgilerini kullanabilir. Bir e-posta veya kısa mesaj, yanıt vermeye, bağlantıya tıklamaya ya da bilgi paylaşmaya yöneltmek için sipariş onayı, para iadesi veya teslimat bildirimi gibi görünebilir.
Asahi bildirimleri hazırlarken çalışanlar, eski çalışanlar, aile üyeleri ve dış bağlantılar da şüpheli mesajlara karşı dikkatli olmalı. Alınabilecek pratik önlemler şunlar:
- Kişisel bilgi isteyen beklenmedik telefon, kısa mesaj veya e-postalara karşı dikkatli olun. Bilinmeyen göndericilerden gelen bağlantılara ve eklere tıklamayın.
- Siparişler veya teslimatlarla ilgili mesajları, güvenilir bir telefon numarası kullanarak doğrudan şirketin internet sitesinden ya da müşteri hizmetlerinden kontrol edin.
- Asahi ile paylaşılan e-posta adresini kullanan hesapların parolalarını, özellikle aynı parolanın başka yerlerde de kullanıldığı durumlarda değiştirin. Mümkün olan yerlerde çok faktörlü kimlik doğrulamayı etkinleştirin.
- Banka ve kart ekstrelerinde olağandışı harcamaları takip edin. Asahi, ödeme kartı bilgilerinin açığa çıkmadığını söylüyor; ancak suçlular bağlantılı dolandırıcılık girişimlerinde bulunabilir.
- Önümüzdeki aylarda posta ve e-posta yoluyla gelebilecek hedefli kimlik avı girişimlerine karşı dikkatli olun. Saldırganlar ihlal edilen iletişim listelerini yeniden kullanabilir.
- Kişisel bilgilerinizin açığa çıktığını düşünüyorsanız kimlik koruma veya kredi izleme hizmetlerini değerlendirin.
Asahi birbiriyle bağlantılı iki işi yürütüyor: ürün akışını sağlayan sistemleri yeniden işler hâle getirmek ve bilgileri açığa çıkan ya da erişilmiş olabilecek kişileri belirlemek. Doğrudan bildirimler ve devam eden soruşturma, mahremiyetle ilgili müdahaleye yön verecek; sistem kontrolleri ve aşamalı yeniden devreye alma çalışmaları ise normal operasyonlara dönüşü belirleyecek.
Öne Çıkanlar
- Asahi, 29 Eylül’de fidye yazılımı tespit etti; Japonya genelinde sipariş, sevkiyat, müşteri desteği ve üretim aksadı.
- Yaklaşık 1,914 milyon kişiyle bağlantılı bilgiler açığa çıktı veya çıkmış olabilir; bu kişiler arasında yaklaşık 1,525 milyon müşteri bulunuyor.
- Asahi, çalışan bilgilerine ait 18 verinin sızdırıldığını doğruladı. Ele geçirilen veri kümelerinde kredi kartı bilgileri görünmüyor.
- Qilin saldırının sorumluluğunu üstlendi ve toplam 27 gigabayt tutan yaklaşık 9.300 dosyayı çaldığını öne sürdü. Asahi, verilerin kamuya açıklandığını doğrulamadı.
- Elle işlem yapılıp stok sıkıntısı yaşandıktan sonra tesisler ve sevkiyatlar aşamalı olarak yeniden devreye giriyor. Kesin bir toparlanma tarihi açıklanmadı.
- Peroni, Pilsner Urquell, Grolsch ve Fuller's Brewery dâhil uluslararası markalarda kesinti yaşanmadı.
- Asahi bildirimler hazırlıyor, güvenliği güçlendiriyor ve toparlanma sürerken tüm yıla ilişkin finansal sonuçların açıklanmasını erteliyor.
- Japonya ve daha geniş Asya Pasifik bölgesinde fidye yazılımı baskısı artıyor; maliyetli kesintilere en çok maruz kalan işletmeler arasında imalat şirketleri bulunuyor.