Uzaktan çalışmayı silah finansmanına dönüştüren ağda dört hedef
Avustralya, yetkililerin uzaktan teknoloji işlerinden elde edilen kazançları Pyongyang'ın nükleer silah ve balistik füze programlarına aktardığını söylediği sistemi hedef alarak 23 Ekim 2026'da iki Kuzey Kore şirketine ve iki finansal aracıya yaptırım uyguladı.
İçindekiler
- Uzaktan çalışmayı silah finansmanına dönüştüren ağda dört hedef
- Şirketler ve finansal aracılar kimler?
- Sıradan bir sözleşme nasıl finansman kanalına dönüşüyor?
- Dizüstü bilgisayar çiftlikleri işin nerede yapıldığını gizliyor
- Avustralya'nın kararından önce uyarılar art arda geldi
- Avustralyalı işverenlere hangi kontrolleri yapmaları söyleniyor?
- İhlaller hapis cezasına ve yüksek para cezalarına yol açabilir
- Şirketler ayrıca veri hırsızlığı ve şantaj riskiyle karşı karşıya
- Yurt dışındaki iş gücü, konuyu Rusya'ya bağlıyor
- Ağ üzerindeki baskı ve sınır ötesi yaptırımlar
- Öne Çıkanlar
Hedefler; Korea Mangyongdae Computer Technology Company, Chinyong Information Technology Cooperation Company, Sim Hyon Sop ve adı Yu Pu Ung olarak da geçen Yu Py Ung. Önlemler, şirketlere yönelik mali kısıtlamaların yanı sıra kişilere hedefli mali yaptırımlar ve seyahat yasakları getiriyor.
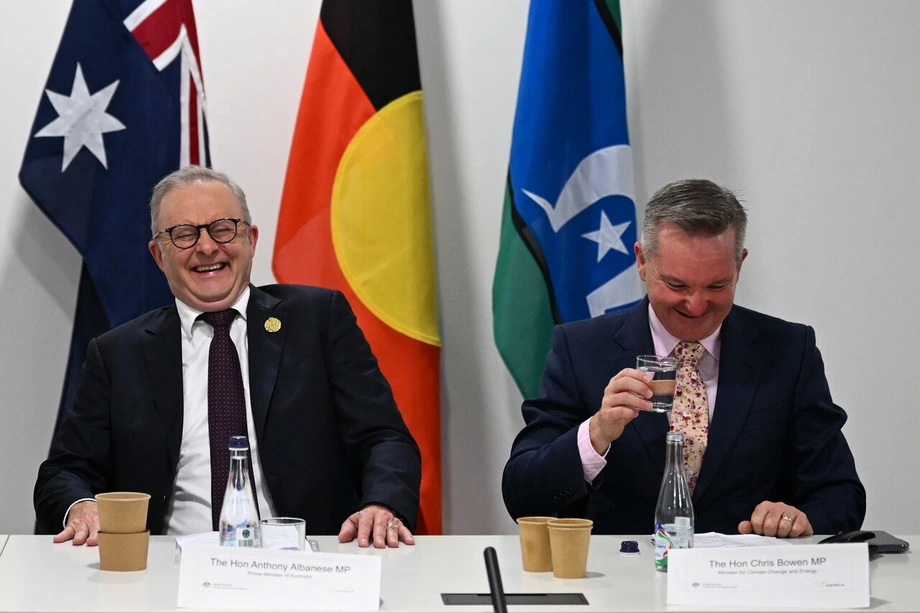
Dışişleri Bakanı Penny Wong, Kuzey Koreli çalışanların başka ülkelerin vatandaşıymış gibi davranarak uzaktan iş bulduğunu, ardından kazançlarını rejime hizmet eden kurumlara gönderdiğini söyledi. Avustralya'nın yaptırım duyurusunda, listelemelerin Birleşmiş Milletler yaptırımlarını delme girişimlerini soruşturan Çok Taraflı Yaptırımları İzleme Ekibi'nin (MSMT) bulgularına dayandığı belirtiliyor.
Wong, Avustralya'nın ağları kısıtlamak için diğer hükümetlerle birlikte çalıştığını söyledi. İş birliğini şöyle anlattı:
Avrupa Birliği de dahil olmak üzere uluslararası ortaklarımızla eş güdüm içinde bu adımı atıyoruz.
İşverenler açısından acil kaygı, başvuru sahibinin sahte kimliğinin ötesine uzanıyor. Bir yüklenici gerçek yazılım geliştirme işleri yaparken ücretleri yaptırım uygulanan bir kuruluşa aktarabilir ve şirket sistemlerine, müşteri bilgilerine veya yazılımlarına erişim kazanabilir.
Avustralya'nın adımı birbiriyle bağlantılı üç sorunu bir araya getiriyor: gizlenen istihdam, aracıların üzerinden para aktarımı ve bir kuruluşun kimliği belirlenemeyen bir kişiye sistemlerine erişim vermesinden doğan güvenlik riskleri. Hükümet, bu dört hedefin Avustralyalı işverenlerden ne kadar gelir elde ettiğini açıklamadı.
Şirketler ve finansal aracılar kimler?
Korea Mangyongdae Computer Technology Company, Çin'in Shenyang ve Dandong kentlerinden bilişim çalışanı ekipleri yönetiyor. ABD Hazine Bakanlığı'nın faaliyetlerine ilişkin açıklamalarına göre Chinyong Information Technology Cooperation Company, Rusya ve Laos'ta çalışan ekipleri yönetmek için şirketlerden ve temsilcilerden yararlanıyor.
İki şirket ve iki kişi de daha önce ABD yaptırımlarına tabi tutulmuştu. Avustralya'nın listelemeleri, kısıtlamaları Avustralya'daki mali ve ticari ilişkilere de genişleterek şirketleri ve aracıları Avustralya'daki kurumlar, işletmeler ve kişiler için doğrudan uyum riski haline getiriyor.
Çin'de yaşayan Yu, bilişim çalışanlarının gelirlerini aklama ve nükleer ve füze geliştirme çalışmaları için malzeme temin etme iddiaları nedeniyle Mart 2024'te Güney Kore ve ABD tarafından yaptırıma tabi tutuldu. ABD yetkilileri, Yu'nun çalışanların kazançlarını Kuzey Kore'nin silah sanayisine hizmet eden alımlara yönlendirmeye yardım ettiğini öne sürüyor.
Sim, Nisan 2023'te ABD tarafından yaptırıma tabi tutuldu. ABD Hazine Bakanlığı o dönemde onu Dandong'da bulunan Korea Kwangson Banking Corporation'ın temsilci yardımcısı olarak tanımladı. Yetkililer onu Kuzey Koreli çalışanların gelirlerini yönetmekle, siber saldırılarla elde edilen kripto paraları aklamakla ve paranın uluslararası bankacılık sistemi üzerinden aktarılmasına yardım etmekle suçluyor.
FBI, Sim hakkında 5 milyon ABD doları ödül duyururken ABD Dışişleri Bakanlığı'nın da bilgi karşılığında 7 milyon ABD doları teklif ettiği bildirildi. Kurumların açıkladığı tutarlar farklılık gösteriyor. Sim, Kuzey Kore'yi desteklediği iddia edilen mali faaliyetler nedeniyle FBI tarafından hâlâ aranıyor.
Sıradan bir sözleşme nasıl finansman kanalına dönüşüyor?
Kuzey Koreli bilişim çalışanları web sitesi geliştirme, mobil uygulamalar, yazılım, grafik tasarım ve blok zinciri uygulamaları alanlarında iş arıyor. Temmuz ayında yayımlanan uluslararası uyarıya göre çalışanların çoğu ileri teknik becerilere sahip ve çevrimiçi platformların yanı sıra şirketlerle doğrudan sözleşme yapabiliyor.
Bir çalışan çalıntı kimlik bilgileri, sahte belgeler ya da başka bir ülkedeki birinin sağladığı kimlikle kayıt yaptırabilir. Bir yardımcı, görüşmeye katılabilir veya olası işverenle buluşabilir; yazılımı geliştiren kişi ise başka bir yerde kalabilir.
Ödeme de başka bir gizli güzergâh izleyebilir. İşveren, üçüncü bir tarafa ait hesaba ödeme yapar; bu kişi bir ücret kesip kalan tutarı belirlenmiş bir yabancı hesaba aktarır. Hükümetlerin aktardığı diğer yöntemler arasında kripto para ve para transferi hizmetleri de bulunuyor.
ABD Dışişleri Bakanlığı'nın hükümetler arası ortak uyarısı, gelir kaynakları arasında otomatik döviz işlemi dolandırıcılığını da sayıyor. Dolayısıyla daha geniş ağ, aracıları kullanarak parayı kimin kazandığını ve aldığını gizlerken gerçek hizmetler karşılığında ödenen ücretleri başka mali faaliyetlerle birleştiriyor.
Dizüstü bilgisayar çiftlikleri işin nerede yapıldığını gizliyor
Dizüstü bilgisayar çiftliği, çalışanların yaşadıklarını iddia ettikleri ülkede bir yardımcı tarafından barındırılan, işverenlere ait bilgisayarlardan oluşan bir topluluktur. Yardımcı ekipmanı teslim alır ve yurt dışındaki bir kişinin bilgisayarı kontrol etmesini sağlayan yazılımları kurar.
İşveren, beklenen ülkede fiziksel olarak bulunan bir bilgisayardan etkinlik görür. Programcı ise binlerce kilometre uzakta olabilir. İnternet trafiğini başka bir konum üzerinden yönlendiren sanal özel ağlar ve uzak masaüstü yazılımları, bağlantıyı gizlemek için başka yollar sunar.
ABD'deki yaptırım operasyonları bu fiziksel altyapının boyutunu gösteriyor. FBI, 21-25 Eylül'de gerçekleştirilen Lonestar Roundup Operasyonu sırasında Teksas'ta 40'tan fazla konutta arama yaptı ve yaklaşık 187 dizüstü bilgisayar ile bilgisayar yönlendirme cihazına el koydu. Ekim ayında yapılan yaptırım duyurularında iki kişinin tutuklandığı ve iki iddianame kapsamında 14 kişiye suçlama yöneltildiği de bildirildi.
Ohio Kuzey Bölgesi'nde hazırlanan bir iddianame, 2019'dan 2025 ortasına kadar süren ve 17 eyalet ile Columbia Bölgesi'nde 70'ten fazla işvereni etkileyen bir düzeni anlatıyor. Savcılar gelirin yaklaşık 3 milyon ABD doları olduğunu ve yaptırım uygulanan Kuzey Koreli kuruluşlara gönderildiğinin düşünüldüğünü belirtiyor. İşverenler sağlık, iletişim, siber güvenlik desteği, perakende ve imalat sektörlerinde faaliyet gösteriyordu.
ABD yetkilileri, aracıların ekipman barındırmanın ötesinde giderek daha fazla iş üstlendiğini, bazı düzenlemelerin tüm işlerin başka ülkelerin vatandaşlarına taşeron olarak verilmesini kapsadığını söylüyor. FBI soruşturmasına yardımcı olan CrowdStrike, bu faaliyeti Famous Chollima adıyla izliyor.
Avustralya'nın kararından önce uyarılar art arda geldi
Avustralya'nın yaptırımları, çeşitli ülkelerde yayımlanan tekrarlı uyarıların ve yürütülen soruşturmaların ardından geldi. Avustralya, Güney Kore, Japonya ve ABD'nin de aralarında bulunduğu 11 ülkenin oluşturduğu MSMT, siber operasyonların ve yurt dışındaki bilişim işlerinin yaptırımları delmeye nasıl hizmet ettiğini inceliyor.
Süreç, hükümetlerin işe alım uygulamalarına yönelik uyarılardan, bunların arkasındaki kuruluşlara ve aracılara yönelik kısıtlamalara geçtiğini gösteriyor:
- 26 Ağustos 2024: Avustralya Yaptırımlar Ofisi, Kuzey Koreli bilişim çalışanlarına ilişkin uyarısını ilk kez yayımladı.
- Ağustos 2025: Japonya, Güney Kore ve ABD çalışanlarla ilgili ortak açıklama yayımladı.
- Ekim 2025: MSMT, siber faaliyetleri ve bilişim çalışanı düzenlerini inceleyen ikinci raporunu yayımladı.
- 31 Temmuz 2026: Avustralya ve ortakları daha kapsamlı bir uyarı yayımladı, Avustralya ise işverenlere yönelik uyarısını güncelledi.
- 21-25 Eylül 2026: FBI, Teksas'ta Lonestar Roundup Operasyonu'nu gerçekleştirdi.
- 22 Ekim 2026: Avustralya, dört hedefi yaptırım siciline ekledi.
- 23 Ekim 2026: Wong yaptırımları kamuoyuna duyurdu.
Dışişleri ve Ticaret Bakanlığı'nın temmuz ayındaki ortak açıklaması, Avustralya, Kanada, Fransa, Almanya, İtalya, Japonya, Hollanda, Yeni Zelanda, Güney Kore, Birleşik Krallık ve ABD'den kurumları bir araya getirdi. Açıklamaya imza atanlar, yapay zekânın çalışanların kimliklerini gizlemesine ve faaliyetlerini uluslararası ölçekte genişletmesine yardımcı olduğunu belirtti.
Avustralyalı işverenlere hangi kontrolleri yapmaları söyleniyor?
Avustralya Yaptırımlar Ofisi'ne göre ülkedeki rekabetçi maaşlar ve sözleşmeli teknoloji çalışanlarına yönelik talep, Avustralya'yı cazip bir hedef haline getiriyor. İşletmelere LinkedIn, Fiverr ve Freelancer üzerinden, ayrıca resmî işe alım ajansları aracılığıyla ulaşılmış.
Ofisin güncellenmiş çalışan uyarısında, Kuzey Koreli çalışanların çalıntı veya üzerinde oynanmış Avustralya pasaportları ve ehliyetleri kullandığı belirtiliyor. Uyarıda, işe alım ajansı adayı sağlamış olsa bile işverenlerin kendi kontrollerini yapması isteniyor.
Yetkililer, birlikte görüldüklerinde daha yakından incelenmesi gereken şüpheli ayrıntılara dikkat çekiyor:
- Başvurular, portföyler ve ödeme hesapları arasında farklı adlar, konumlar veya iş geçmişleri bulunması.
- Ücret hesabının başka birinin adına olması ya da ödemelerin aracılar üzerinden yönlendirilmesinin istenmesi.
- Aynı kimlik belgelerinin birden fazla hesapta kullanılması veya belgelerde değişiklik yapıldığına dair işaretler bulunması.
- Görüntülü toplantılara katılmayı reddetme, kimlik fotoğraflarıyla uyuşmama ya da yüz değiştirme filtresi kullanıldığı izlenimi.
- Kısa süre içinde birden fazla ülkeden giriş yapılması, oturumların 24 saatten uzun sürmesi veya kaydedilen çalışma saatlerinin olağan dışı yüksek olması.
- Dizüstü bilgisayar teslimatının başka yere yönlendirilmesinin ya da işverenin bilgisayarını kontrol etmek için uzaktan erişim yazılımı kullanılmasının istenmesi.
Yapay zekâ ikna edici profiller, özenle hazırlanmış mesajlar ve mülakat yanıtları üretebilir. Bu nedenle uyarıda, belgelerin ve iş geçmişinin doğrudan ilgili kurumlarla, başvurudan bağımsız olarak edinilen iletişim bilgileri üzerinden doğrulanması öneriliyor.
İşverenlere ayrıca banka hesabı adlarının çalışanların kimlikleriyle eşleştiğini doğrulamaları, resmî bankacılık kanallarını kullanmaları, doğrulanmamış uzaktan yönetim yazılımlarını kısıtlamaları ve hassas bilgilere erişimi sınırlandırmaları tavsiye ediliyor. Amaç, işe alım öncesinde olduğu kadar işe alım sonrasında da kimlik, konum ve ödeme düzenlemelerini kontrol etmeyi sürdürmek.
İhlaller hapis cezasına ve yüksek para cezalarına yol açabilir
Avustralya yaptırım hukuku, bir işletmenin yaptırıma tabi bir kişiye veya kuruluşa doğrudan ya da dolaylı olarak para veya başka bir varlık sağlaması durumunda uygulanabilir. Kuzey Koreli bir bilişim çalışanını işe almak ve ücretini ödemek, Kuzey Kore'yle yasaklanmış ticari faaliyetlerde bulunmayı da kapsayabilir.
Avustralya Yaptırımlar Ofisi, 1 Temmuz 2026 itibarıyla geçerli tutarları esas alarak azami cezaları şöyle sıralıyor: Bireyler için 10 yıla kadar hapis ve 910 bin Avustralya doları ya da işlem değerinin üç katı tutarında para cezası; hangisi daha yüksekse. Şirketler içinse 3,64 milyon Avustralya doları ya da işlem değerinin üç katı tutarında para cezası uygulanabiliyor; hangisi daha yüksekse.
Bir şirket, ihlali önlemek için makul tedbirler aldığını ve gerekli özeni gösterdiğini kanıtlarsa savunma hakkına sahip. Kimlik doğrulama, ödeme kontrolleri ve bilgisayar erişimine yönelik önlemlerin kayıtları, bu tedbirleri göstermeye yardımcı olabilir.
Yaptırımlar ofisi, uyum sorunlarında kademeli bir yaklaşım benimsediğini söylüyor. Ciddi vakalar kovuşturmaya yol açabilirken, uyum sağlamaya çalışan işletmelere genellikle eğitim ve rehberlik sunuluyor. Ofisin bilgi talep ettiği işletmelere gönderdiği yazışmaların [email protected] adresinden geleceği belirtiliyor.
Şirketler ayrıca veri hırsızlığı ve şantaj riskiyle karşı karşıya
Yeni Zelanda'nın siber güvenlik kurumu eylül ayında, Kuzey Koreli bir görevlinin sahte kimlik kullanarak yerel bir işletmede uzaktan çalışma işi aldığını açıkladı. Kimliği ortaya çıkınca çalışan, hassas bilgileri yayımlamakla tehdit etti.
Güney Kore Ulusal Polis Teşkilatı da 2025'te yerli bir özel şirkette çalıştığından şüphelenilen Kuzey Koreli bir kişi hakkında soruşturma başlattı. Çalışanın gerçekten geliştirme işleri yaptığı bildirildi. Bu olay, gizli bir kimliğin üretken çalışmayla bir arada bulunabileceğini gösteriyor.
Temmuz ayındaki hükümet uyarısı, bir kuruluştan bilgilerin kopyalanıp dışarı çıkarılması anlamına gelen veri sızdırma riskinin yanı sıra kripto para ve hassas materyal hırsızlığına da dikkat çekiyor. Avustralya'nın uyarısında fikri mülkiyet, kişisel kimlik bilgileri ve şirket fonları risk altındaki varlıklar arasında sayılıyor.
Bu nedenle erişim izinleri, işe alım kontrolleri kadar önemli. Verilen işi tamamlayabilen bir yüklenici, yine de o işin gerektirdiğinden çok daha fazla bilgiye erişebilir. Avustralya'nın kılavuzu, erişimin çalışanın ihtiyaçlarıyla sınırlanmasını ve başka bir kişinin şirket bilgisayarına uzaktan bağlanmasını sağlayan yazılımların denetlenmesini öneriyor.
Yurt dışındaki iş gücü, konuyu Rusya'ya bağlıyor
Aralık 2017'de kabul edilen BM Güvenlik Konseyi'nin 2397 sayılı kararı, sınırlı istisnalar dışında ülkelerin kendi yetki alanlarında gelir elde eden Kuzey Kore vatandaşlarını ülkelerine geri göndermesini zorunlu kılıyor. Temmuz ayındaki açıklamada ayrıca Mali Eylem Görev Gücü'nün Kuzey Kore'yi yasadışı finansmana karşı önlemler alınması gereken bir yargı alanı olarak belirlemesine atıfta bulunuluyor.
İş gücü meselesi uzaktan yazılım geliştirme işlerinin ötesine uzanıyor. Stratejik ve Uluslararası Çalışmalar Merkezi ile George W. Bush Enstitüsü'nün 14 Ekim tarihli bir araştırması, Rusya'nın Tataristan bölgesindeki Yelabuga insansız hava aracı tesisinde 12 bine kadar Kuzey Korelinin çalıştığını tahmin ediyor. Araştırmaya göre Kuzey Kore, bu çalışanların ücretlerinin yüzde 90'ına kadarını alıyor; işçilere ise yüzde 10 kadar azı kalıyor.
Araştırmada, fabrikanın Rusya için ayda 5.500'den fazla insansız hava aracı ürettiği, Çin'in sivil veya askerî amaçlarla kullanılabilecek bileşenler sağladığı ve İran'ın Shahed tasarımlarının Rus varyantlarına temel oluşturduğu bir üretim ağı anlatılıyor. Araştırma, insan kaçakçılığı ağlarına karşı harekete geçilmesi ve tesisteki koşulları incelemek üzere BM soruşturması başlatılması çağrısında bulunuyor.
Akademisyen ve Kuzey Kore'de Soykırımı Durdurmak İçin Dünya Koalisyonu'nda insan hakları savunucusu olan Song Young-Chae, çalışanlara yönelik muameleyi sert sözlerle anlattı:
Kuzey Kore'de yaşam kolay değil ama bu insanlar köle olarak, hiçbir özgürlükleri olmadan Rusya'ya gönderiliyor ve kazandıkları paranın yalnızca küçük bir kısmını ellerinde tutmalarına izin veriliyor.
Troy Üniversitesi'nin Seul kampüsünde uluslararası ilişkiler profesörü olan Dan Pinkston, ülkelerin ortak sınırları ve aralarındaki iş birliğinin uluslararası müdahaleyi son derece zorlaştırdığını savundu. Aynı araştırmada, insansız hava aracı üretiminde çalışmanın Kuzey Kore'ye kendi silah geliştirme çalışmaları için kullanabileceği pratik bilgi sağlayabileceği kaygısı dile getirildi.
Ağ üzerindeki baskı ve sınır ötesi yaptırımlar
Avustralya, yaptırımların gelir kanallarını sekteye uğratmayı ve Kuzey Kore'nin nükleer ve balistik füze programlarından vazgeçmesi için baskıyı artırmayı amaçladığını söylüyor. Wong, Güvenlik Konseyi kararlarına uyulması ve tam, doğrulanabilir ve geri döndürülemez nükleer silahsızlanma yönünde somut adımlar atılması çağrısında bulundu.
Kuzey Kore, gizli finansal ağlar işlettiği iddialarını defalarca reddetti ve yurt dışındaki faaliyetlerine ilişkin suçlamaların uydurma olduğunu söyledi. Temmuz ayındaki uyarıyı yayımlayan hükümetler ise sahte kimlikler, aracılar ve teknoloji kullanarak uluslararası ölçekte işverenlere ulaşan ağın genişlediğini belirtiyor.
Önlemler ağdaki çeşitli noktaları aynı anda hedef alıyor. Mali kısıtlamalar, gelirleri alan veya aktaran şirketleri ve aracıları kapsıyor. İşveren kontrolleri, iş bulmak için kullanılan sahte kimlikleri hedefliyor. Dizüstü bilgisayar çiftliklerine yapılan aramalar ise çalışanların yerel olarak çalışıyormuş gibi görünmesini sağlayan ekipmanları ortadan kaldırıyor.
Avustralyalı işletmeler için somut değişiklik, işe alım, ödemeler ve sistem erişimi konusunda ayrıntılı hükümet talimatlarının yanı sıra yaptırım listesinin genişletilmesi. Sorumluluk, yükleniciyi onaylayan kişiden faturaları ödeyen ve şirket bilgisayarlarını yöneten çalışanlara kadar uzanıyor.
Öne Çıkanlar
- Avustralya, 23 Ekim 2026'da iki Kuzey Kore şirketine ve finansal aracılar Sim Hyon Sop ile Yu Py Ung'e yaptırım uyguladığını duyurdu.
- Hükümete göre gizlenmiş bilişim işleri, Kuzey Kore'nin nükleer silah ve balistik füze programlarını finanse etmeye yardımcı oluyor.
- Çalışanlar uzaktan iş bulmak ve yapmak için sahte kimliklerden, ödeme aracılarından, yapay zekâ araçlarından ve yurt dışındaki dizüstü bilgisayar çiftliklerinden yararlanıyor.
- Avustralyalı işverenlere kimlikleri bağımsız kaynaklardan doğrulamaları, ödeme hesaplarını kontrol etmeleri ve hassas sistemlere erişimi kısıtlamaları tavsiye ediliyor.
- Yaptırım ihlalleri bireyler için hapis cezasına, şirketler içinse 3,64 milyon Avustralya doları ya da işlem değerinin üç katı tutarında para cezasına yol açabilir; hangisi daha yüksekse.
- ABD, Güney Kore ve Yeni Zelanda'daki soruşturmalar ücretler, şirket verileri ve şantajla ilgili riskleri ortaya koyuyor.