30 günlük duyuru süresi sona erdi, ancak önemli uygulamalar hâlâ kullanılamıyor
Doubao Phone Assistant, Ekran Otomasyonu Yürütme Protokolü (SAEP) için 30 günlük kamuya açık duyuru süresinin tamamlanmasının ardından, üçüncü taraf uygulamalarına ekran otomasyonu erişimini kademeli olarak açacağını 14 Ekim'de duyurdu. Geliştiriciler bu sürenin ardından da erişimi reddedebilecek; otomasyonu açıkça reddeden uygulamalarda asistan işlem yapmayacak.
İçindekiler
- 30 günlük duyuru süresi sona erdi, ancak önemli uygulamalar hâlâ kullanılamıyor
- Duyuru süresinden sonra ne değişiyor?
- 14 Ekim'e uzanan süreç
- Hangi uygulamalar erişimi reddetti?
- SAEP tam olarak neyi denetliyor?
- İzin verilen işlem için de yetkilendirme gerekiyor
- Kısıtlamalar, asistanın sözlerine bağlı kalmamalı
- Denetim kayıtları bilgi sağlıyor, ancak saklama süresi sınırlı
- Kullanıcı tercihi ile geliştirici denetimi arasındaki gerilim sürüyor
- Kullanıcıları bundan sonra ne bekliyor?
- Öne Çıkanlar
Ret listesinde, telefon asistanını gündelik işlerde kullanışlı kılacak pek çok hizmet yer alıyor. Alibaba ekosistemindeki uygulamalar arasında Taobao, Tmall, Cainiao, Alipay, DingTalk ve Ele.me bulunuyor. Tencent ekosistemindeki uygulamalar ise WeChat, QQ, Honor of Kings ve League of Legends: Wild Rift. Listede yer alan diğer hizmetler arasında Meituan, Pinduoduo, Kuaishou, Xiaohongshu, Zhihu, China Merchants Bank ve Industrial and Commercial Bank of China var.
Dolayısıyla bu değişiklik, telefona sınırsız erişim değil, erişimin genişletilmesi anlamına geliyor. Geliştiricilerin otomasyonu etkin biçimde kabul etmesini zorunlu tutan geçici uygulama, geliştiricileri erişimi reddetmedikleri veya kısıtlama yapılandırmadıkları sürece uygun uygulamaları kademeli olarak erişime açan bir mekanizmayla değiştiriliyor. Sistem güvenliği kuralları, kullanıcı yetkilendirmesi ve uygulamanın kendi işleyiş kontrolleri geçerliliğini koruyor.
Doubao, geliştiricilerin istedikleri zaman ret başvurusu yapabileceğini ve platformun üç iş günü içinde yanıt vereceğini belirtiyor. Ancak bu yanıt taahhüdü, her talebin aynı süre içinde uygulanacağına dair yayımlanmış bir garanti anlamına gelmiyor. Duyuruda, ilgili işlemlerin hızla kapatılacağı söyleniyor; ancak bunun için herkese uygulanacak ayrı bir süre belirtilmiyor.
Kullanıcılar açısından pratik soru, asistanın bir görevin hangi bölümlerini tamamlayabileceği. Bir uygulama tümüyle kullanılamayabilir, hassas bir sayfa engellenebilir veya son adımda kullanıcının kontrolü devralması gerekebilir. SAEP bu üç durum için de mekanizmalar sunuyor.
Duyuru süresinden sonra ne değişiyor?
Kamuya açık duyuru süresi boyunca Doubao, otomasyonu sistem uygulamalarıyla, ByteDance uygulamalarıyla ve SAEP ya da resmî e-posta yazışmaları üzerinden katılmayı açıkça kabul eden üçüncü taraf hizmetleriyle sınırladı. Diğer uygulamalarda varsayılan olarak işlem yapılmıyordu.
Duyuru süresinin ardından, resmî kanallardan ret başvurusu yapmayan veya otomasyonu devre dışı bırakan bir politika yapılandırmayan uygulamalar, erişimin kademeli olarak açılması için aday hâline geliyor. Planın eylülde yapılan açıklamasında, bu açılımın tüm uygulamalarda aynı anda yapılması yerine risk düzeylerine bağlı olacağı belirtilmişti.
Başarısız bir görevi değerlendirirken bu ayrım önem taşıyor. 14 Ekim'den önce bir uygulamaya erişilememesinin tek nedeni, geliştiricisinin katılmayı açıkça kabul etmemiş olması olabilirdi. Değişikliğin ardından da erişim; ret, sayfa kısıtlaması, kimlik kontrolü, kullanıcı onayı gerekliliği veya uygulamanın kendi güvenlik kontrolleri nedeniyle başarısız olabilir.
Asistanın tüketici sürümü, telefon kullanım özelliği beta aşamasındayken 14 Eylül'de kullanıma sunuldu. Doubao akıllı hizmetleri, alışveriş yardımı, kayıt özetleri ve iş görevleri gibi diğer işlevler, belirli bir harici uygulamanın ekran otomasyonuna izin verip vermemesinden ayrı konular.
14 Ekim'e uzanan süreç
Politika değişikliğinin arka planında, telefon otomasyonu ile uygulamaların güvenlik sistemleri arasında daha önce yaşanan çatışmalar var. Aralık 2025'te Doubao telefon teknolojisinin ilk ön izlemesinde WeChat'e giriş sorunları, Taobao'da doğrulama engelleri ve riskli ortam tespit ettikten sonra giriş ya da ödeme işlemlerini durduran bankacılık uygulamalarıyla karşılaşıldı.
Ardından gelen tüketici sürümünün kullanıma sunulmasıyla, daha geniş erişimden önce resmî bir beyan süreci başlatıldı. Başlıca gelişmeler şöyle:
- Aralık 2025: Nubia M153, Doubao telefon otomasyonunu kullanıma sundu. Ardından bazı büyük uygulamalarda kısıtlamalar ve güvenlik kontrolleri görüldü.
- 14 Eylül 2026: Tüketici asistanının telefon kullanım özelliği beta sürümüyle açıldı ve 30 günlük duyuru süresi başladı. Bazı M153 kullanıcıları, daha önce kullanabildikleri otomatik görevlerin artık çalışmadığını bildirdi.
- 16 Eylül: Nubia NaviX Ultra, tüketici asistanıyla birlikte piyasaya çıktı. Haberlerde bu tarih, cihazın piyasaya çıkışı veya satışların başlangıcı olarak aktarılıyor.
- 17 Eylül: Doubao, geliştiricilerin duyuru süresinden sonra da otomasyonu reddedebileceğini açıkladı.
- 14 Ekim: Doubao, duyuru süresinin sona erdiğini ve uygun üçüncü taraf uygulamalarına erişimin kademeli olarak açılacağını duyurdu.
Eylül ayında getirilen kısıtlamalar mevcut kullanıcılar için işlev kaybı gibi görünmüş olabilir. Haberlerde, alıştıkları otomatik araç çağırma, yemek siparişi verme ve diğer görevleri artık gerçekleştiremeyen M153 sahiplerinden söz edildi. Bu kısıtlamalar geçici izin kurallarından kaynaklanıyordu; etkilenen her geliştiricinin asistanı reddettiğinin kanıtı değildi.
Hangi uygulamalar erişimi reddetti?
14 Ekim'de açıklanan ret listesi Alibaba ve Tencent'in ötesine uzanıyor. Haberlerde DeepSeek, WPS ve Vipshop'un yanı sıra alışveriş, sosyal medya, bankacılık ve yerel hizmet uygulamaları da sayılıyor. China Mobile, China Unicom ve China Telecom uygulamalarının da erişimi reddettiği aktarılıyor.
Bu kısıtlamalar Nubia M153 ile Nubia NaviX Ultra'yı etkiliyor. Önemleri, uygulamaların toplam sayısından çok kapsadıkları hizmetlerden kaynaklanıyor. Bir alışveriş görevi erişilemeyen bir pazaryerinde, bir iletişim görevi bir mesajlaşma uygulamasında takılabilir; finansal bir görevdeyse hem geliştiricinin reddi hem de ayrı sistem güvenliği gereklilikleri devreye girebilir.
Yayımlanan açıklamalar, erişilebilen ve erişilemeyen tüm uygulamaların tam sayısını vermiyor. Daha önce yayımlanan bir haberde, sık kullanılan uygulamaların yüzde 90'ının Doubao'nun GUI ajanını aşamalı olarak desteklediği öne sürülmüştü; ancak ölçüm yöntemi veya sayılan uygulamaların tamamı açıklanmamıştı. Bu oran, ekim kuralları kapsamında hangi uygulamaların erişilebilir olduğunu ortaya koymuyor.
Eylül ayındaki desteklenen hizmet açıklamalarında Cao Cao Mobility, Qishui Music ve Feishu Minutes'ın adları geçiyordu. Bir hizmetin telefon kullanımına ilişkin destek listesinde yer alması, geliştiricisinin SAEP teknik entegrasyonunun tüm adımlarını tamamladığını tek başına göstermiyor. Bir görevin desteklenmesi ile protokolün benimsenmesi ilişkili ama ayrı konular.
SAEP tam olarak neyi denetliyor?
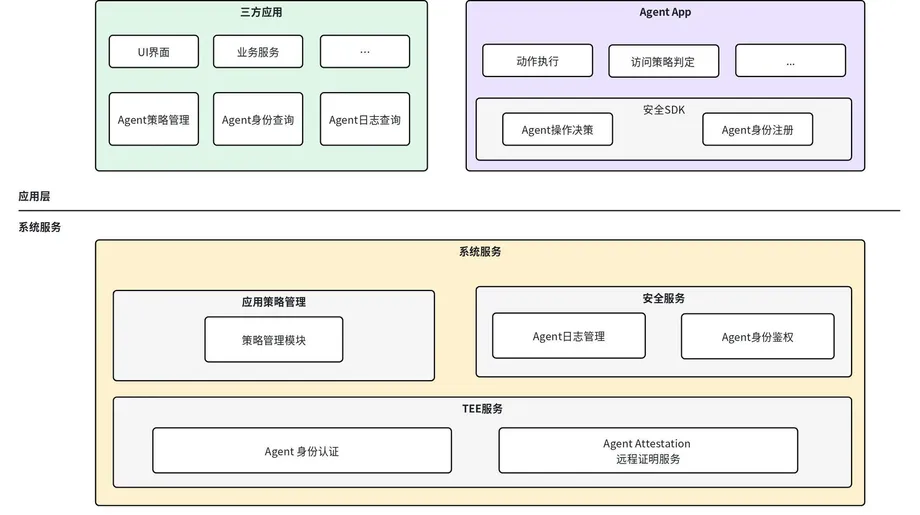
Doubao'nun resmî entegrasyon kılavuzu, SAEP'yi Android uygulamalarının bir GUI ajanı için sınırlar belirlemesini sağlayan bir protokol olarak tanımlıyor. GUI ajanı, yalnızca uygulamanın özel yazılım arayüzüne dayanmadan grafik kullanıcı arayüzünü tanıyor ve düğmelere tıklamak ya da metin girmek gibi işlemleri gerçekleştiriyor.
Kılavuz, ObricUI 2.2 ve üzeri sürümler için desteği belirtiyor. Bu, SAEP'nin her Android telefonda çalıştığı anlamına gelmiyor. Geliştiricilerin özelliğin hedef cihazda bulunup bulunmadığını ve etkin olup olmadığını kontrol etmesi gerekiyor. Bu kontrol başarısız olursa uygulamaların kendi güvenlik kontrollerini kullanmayı sürdürmesi gerekiyor.
Kısıtlamalar üç düzeyde uygulanıyor: uygulamanın tamamını kapsayan App; belirli bir Android ekranını veya sayfasını kapsayan Activity; içerik yayımlama ya da silme gibi bir iş eylemini kapsayan Intent. Burada intent, asistanın dokunduğu görünür düğmeden ziyade işlemin amacını ifade ediyor.
Bu yapı, hassas adımları korurken uygulamanın bazı işlemlerde yardıma izin vermesini sağlıyor. Bir uygulama global_disable ile ajanların tüm işlemlerini yasaklayabilir, screenshot_disable ile ekran görüntüsü alınmasını önleyebilir veya input_disable ile benzetilmiş tıklamaları ve metin girişini engelleyebilir. Diğer kontroller içerik değişikliklerini, son aşamadaki yayımlama işlemini, silmeyi ve ödül ya da promosyon avantajlarını kapsıyor.
İzin verilen işlem için de yetkilendirme gerekiyor
Resmî kılavuz, uygulamanın izni ile sistemin vereceği nihai karar arasında temel bir ayrım yapıyor. Sonuç; ajanın kimliğine ve güvenilirlik durumuna, sistemin güvenlik taban çizgisine, uygulamanın belirlediği politikaya ve kullanıcının mevcut görev için verdiği yetkiye bağlı.
Uygulamalar sistemin güvenlik taban çizgisini gevşetemiyor. Sistem engelleme veya kullanıcı müdahalesi gerektiriyorsa uygulama bu sonucu izne çeviremiyor. Uygulanabilir birden fazla kural çeliştiğinde daha katı olan geçerli oluyor. Politika ayrıştırma başarısız olursa sistem, uygulamanın kullanılabilir varsayılan politikasına dönüyor ve bunun nedenini kaydediyor.
Kılavuz üç temel sonuç tanımlıyor. ALLOW, ilgili sistem özelliğinin kullanılmasına izin veriyor ancak uygulama kimlik doğrulaması veya kullanıcı yetkilendirmesi gerekliliklerini ortadan kaldırmıyor. BLOCK işlemi durduruyor ve asistanın kısıtlamayı aşmak için başka bir yol aramasına izin vermiyor. CALL_USER ise sistem onayı veya kontrolün kullanıcıya geçmesi için otomasyonu duraklatıyor.
Onay yalnızca kullanıcıya gösterilen belirli adım için geçerli. Sonraki tüm işlemler için genel bir izin anlamına gelmiyor. Ödeme, para transferi, hesap doğrulama, içerik yayımlama veya silme ve izin değişiklikleri, sistemin onay, kontrolün kullanıcıya geçmesi ya da ret isteyebileceği hassas işlemler arasında.
Belgelerde dördüncü bir etiket olan CLARIFY, açıklama isteme veya daha hafif kısıtlamalar için geçiyor. Etiketin kesin anlamı ve kullanılabilirliği hedef yazılım paketine bağlı. Kılavuz ayrıca geliştiricileri, App, Activity ve Intent kurallarının sıralamasının daha sonraki bir kuralın önceki kısıtlamayı geçersiz kılmasına izin verdiğini varsaymamaları konusunda uyarıyor.
Kısıtlamalar, asistanın sözlerine bağlı kalmamalı
SAEP'nin en güçlü teknik iddiası, kısıtlamaların yalnızca ajanın bunlara uymayı seçmesine bağlı kalmayıp sistemin denetim noktalarında uygulanması gerektiği. Ekran görüntüsü erişimi, erişilebilirlik verilerinin okunması, tıklamalar ve benzetilmiş girişler kontrollü yürütme yollarından geçmeli.
Kılavuz somut örnekler veriyor. Uygulama genelinde bir yasak, hedef uygulamanın ajanın sanal ekranında açılmasını önleyebilir. Ekran görüntüsü kısıtlaması güvenli ekran katmanından yararlanabilir. Girdi kısıtlamaları, Android'in girdi yönetimi yolunda benzetilmiş işlemleri durdurabilir.
Önemli bir koşul var: iş amaçlarına yönelik kısıtlamaların bütünüyle uygulanması, hedef sistem sürümüne bağlı. Geliştiriciler, bir yayımlama, silme veya ödül kısıtlamasının teknik olarak uygulandığından emin olmak için ajanın kurallara uyduğunu söylemesini yeterli kanıt saymamalı.
Önerilen temel entegrasyonda uygulamayla birlikte gelen statik bir politika kullanılıyor. Sistem, uygulama yüklendiğinde veya güncellendiğinde bu politikayı okuyor ve önbelleğe alıyor; bunun için uygulamanın çalışıyor olması gerekmiyor. İsteğe bağlı dinamik güncellemeler, kuralların kullanıcı durumuna veya iş koşullarına göre değişmesine olanak tanıyor. Bu güncellemelerde sürüm numaralarının artması gerekiyor; güncelleme başarısız olursa önceki geçerli politika korunmalı.
Denetim kayıtları bilgi sağlıyor, ancak saklama süresi sınırlı
Protokol, uygulamaların kayıtlı ajanları incelemesi ve kendi uygulamalarıyla ilgili denetim kayıtlarını sorgulaması için arayüzler sunuyor. Kimlik bilgileri; ajanın kimliğini, paket adını, imzasını, türünü, güvenilirlik durumunu ve sürümünü içerebilir. Bir ajanın kayıtlı olması, her iş eylemi için yetkilendirildiği anlamına gelmiyor.
Denetim tasarımı, hem politika kararını hem de işlemin fiilî sonucunu kaydediyor. Bu sayede geliştiriciler, izin verilmiş ama başarısız olmuş bir işlemi, reddedilmiş bir işlemin ardından kısıtlamayı aşma girişiminde bulunulmasından ayırt edebiliyor. Kayıtlar; ajanı oturum, görev adımı, hedef uygulama, sayfa, eylem türü, politika sürümü ve gerekçe koduyla ilişkilendirebilir.
Kılavuz, açıklanabilecek bilgilerin sınırlandırılmasını istiyor: denetim kayıtlarında ham ekran görüntüleri, kullanıcıların girdiği hassas kişisel bilgiler veya arayüz denetim ağaçlarının tamamı bulunmamalı. Uygulamalar yalnızca kendi paketleriyle ilişkili kayıtları sorgulayabilir, diğer uygulamaların geçmişini inceleyemez.
Kayıtlar cihazdaki güvenli bir alanda saklanıyor ve varsayılan olarak 60 gün tutuluyor. Veritabanı 100 MB'ı veya kayıt sayısı 100.000'i aştığında da eski kayıtların silinmesi başlıyor. Bu sınırlar alternatif tetikleyiciler olduğundan, yoğun kullanılan bir cihazda kayıtlar 60 gün dolmadan silinebilir. Kayıtları sorgulama, dışa aktarma ve saklama olanakları gerçek kullanımda sistem sürümüne bağlı.
Doubao ayrıca hassas bilgilerin cihazda işlenmesine öncelik verdiğini belirtti. Ekip, buluta gönderilmesi gereken verilerin cihazda ek şifrelemeye tabi tutulduğunu ve ilgili anahtarın oturumdan sonra yok edildiğini söylüyor. Bunlar açıklanmış tasarım uygulamaları; kullanıma alınan her iş akışının bunlara uyduğunu gösteren bağımsız bir tespit değil.
Kullanıcı tercihi ile geliştirici denetimi arasındaki gerilim sürüyor
SAEP, geliştiricilere otomasyonu reddetmek veya sınırlandırmak için yapılandırılmış bir yöntem sunuyor. Ancak bu, bir kullanıcı adına hareket eden asistanın her uygulamadan ayrı izin alması gerekip gerekmediğine ilişkin hukuki tartışmayı çözmüyor. Protokolün işleyiş kuralları ile kullanıcı yetkilendirmesinin hukuki durumu farklı konular.
Fudan Üniversitesi Hukuk Fakültesi doçenti Ge Jiangqiu, bir ajanın esasen kullanıcıya yardım ettiğini veya onun adına hareket ettiğini ve eylemlerinin hukuki sonuçlarının kullanıcıya ait olduğunu savunuyor. Zhejiang Üniversitesi Guanghua Hukuk Fakültesi araştırmacısı Wu Peicheng, kullanıcının bir kez yetkilendirilmesini destekliyor; platformdan ayrıca izin istenmesinin günlük kullanımı kısıtlayacağını ve sektörün maliyetlerini artıracağını ileri sürüyor.
Doğu Çin Siyaset Bilimi ve Hukuk Üniversitesi Rekabet Hukuku Araştırma Merkezi Direktörü Zhai Wei, uygulamalar arasındaki erişimi taşınabilirlik ve silme dâhil olmak üzere kişisel veriler üzerindeki kullanıcı denetimi açısından ele alıyor. Renmin Üniversitesi Hukuk Fakültesi doçenti Huang Yinxu da bir ajanın kullanıcı talimatlarını doğru biçimde yerine getirmesi durumunda geçerli sistem yetkilendirmesinin harici platformlardan tekrar tekrar izin alınmasını gerektirmemesi gerektiğini savunuyor.
Bunlar akademik görüşler; geliştirici kısıtlamalarını ortadan kaldıran bir mahkeme kararı değil. Doubao'nun duyurduğu yaklaşım uygulamada açık retlere saygı gösteriyor. Dolayısıyla kullanıcının talimatı, asistanın işleyiş kurallarına göre uygulamanın yasağını geçersiz kılamıyor.
Kullanıcıları bundan sonra ne bekliyor?
NaviX Ultra'nın 12 GB bellekli ve 512 GB depolama alanına sahip sürümünün fiyatı 5.999 yuan olarak belirlenmişti. Ulusal sübvansiyonla başlangıç fiyatı 5.499 yuana düşüyor. Bu, liste fiyatında 500 yuanlık, yaklaşık yüzde 8,3'lük bir indirim anlamına geliyor. Cihazı satın almak her uygulamaya erişimi veya her görevin tamamlanmasını garanti etmiyor.
Doubao'nun tanıtımlarında hedeflenen deneyim gösteriliyor: belirli ölçü ve bütçeye uygun bir dolabı bulmak için kamera görüntüsünden yararlanan ya da bilinen bir adresi kullanarak araç çağıran bir asistan. Bu tanıtımlar planlanan iş akışlarını gösteriyor; her alışveriş veya ulaşım hizmetinin mevcut kurallar kapsamında bu işlemlere izin verdiğini kanıtlamıyor.
14 Ekim'den sonra hangi uygulamaların ne zaman erişime açılacağına ilişkin ayrıntılı bir takvim açıklanmadı. Yayımlanan açıklamalar da kesin bir kabul oranı, eksiksiz bir geçiş takvimi veya desteklenen tüm sürümlerde her amaç kısıtlamasının aynı biçimde teknik olarak uygulanacağını ortaya koymuyor.
Bir sonraki pratik sınama, görev durduğunda kullanıcıların öngörülebilir açıklamalar alıp almayacağı: geliştiricinin reddi, korunan bir sayfa, sistem güvenliği kuralı veya kişisel onay isteği. Kademeli açılım asistanın erişebileceği alanı genişletirken SAEP bu erişimin nerede sona ereceğini belirliyor.
Öne Çıkanlar
- Doubao, 30 günlük duyuru süresinin ardından üçüncü taraf uygulamalarda ekran otomasyonunu kademeli olarak açacağını 14 Ekim'de duyurdu.
- Erişimi açıkça reddeden uygulamalarda asistan işlem yapmayacak.
- Ret listesinde Alibaba ve Tencent'in büyük hizmetleri, bankalar, alışveriş platformları ve diğer popüler uygulamalar bulunuyor.
- Geliştiriciler erişimi hâlâ reddedebilir; Doubao başvurulara üç iş günü içinde yanıt vermeyi taahhüt ediyor.
- SAEP, uygulamaların tamamında, tekil sayfalarda ve belirli iş eylemlerinde kısıtlamalar uygulanmasını destekliyor.
- Uygulama otomasyona izin verse bile sistem güvenliği gereklilikleri ve kullanıcı yetkilendirmesi geçerliliğini koruyor.
- Resmî kılavuz ObricUI 2.2 ve üzeri sürümleri belirtiyor; bazı özellikler hedef sürüme bağlı.
- Uygulamaların tek tek ne zaman erişime açılacağına ilişkin ayrıntılı bir takvim açıklanmadı.