Dijital güvenlik bütçesinden en büyük pay okul eğitimine
Malezya'nın 2027 Bütçesi, çevrim içi güvenlik ve kişisel verilerin korunması için 72,1 milyon RM ayırıyor. Bu tutarın 58,7 milyon RM'si Güvenli İnternet Kampanyası'na, 5 milyon RM'si ise ödeme yapmadan önce şüpheli telefon numaralarını, banka hesaplarını ve internet bağlantılarını kontrol etmeyi sağlayacak bir yapay zekâ uygulamasına gidiyor.
İçindekiler
- Dijital güvenlik bütçesinden en büyük pay okul eğitimine
- Önerilen dolandırıcılık kontrol aracı nasıl çalışacak?
- Malezyalılar şimdiden neleri kontrol edebilir?
- Kayıplar yeni öneriden önce keskin biçimde arttı
- Başkasının kimliğine bürünme, ödeme öncesinde durup düşünmeyi zorlaştırıyor
- Polis analizleri çocuk istismarı ağlarını hedef alıyor
- İnternet güvenliği için okullara 58,7 milyon RM
- Veri koruması ve hızlı bildirim müdahaleyi tamamlıyor
- Meclis'teki bir sonraki inceleme kasımda
- Öne Çıkanlar
Paket ayrıca çevrim içi çocuk cinsel istismarının polis tarafından tespitini iyileştirmek için 5 milyon RM, kişisel verilerin korunmasına yönelik denetimi güçlendirmek için 3,4 milyon RM ayırıyor. Toplam bütçenin yaklaşık yüzde 81'i okul eğitimine ayrılıyor; böylece öğrenme yoluyla önleme, harcama planının en büyük kalemini oluşturuyor.
İçişleri Bakanlığı verilerine göre bu önlemler, bildirilen çevrim içi dolandırıcılık kayıplarının 2024 başından 2026 Mayıs ayına kadar 5,37 milyar RM'ye ulaşmasının ardından geliyor. Yatırım dolandırıcılığı 2,68 milyar RM ile bu tutarın neredeyse yarısını oluştururken, telekomünikasyon dolandırıcılığında kayıp 1,54 milyar RM oldu.
Başbakan ve Maliye Bakanı Anwar Ibrahim, 9 Ekim 2026'da Dewan Rakyat'ta bütçeyi sunarken önerilen Ulusal Dolandırıcılığa Müdahale Merkezi (NSRC) uygulamasını duyurdu. Uygulamanın amacı, birinden para göndermesi istendiği anda uyarıyı erişilebilir kılmak.
İçişleri Bakanı Datuk Seri Saifuddin Nasution Ismail, girişimi 12 Ekim tarihli Ulusal Güvenlik Konseyi açıklamasında ticari suçları önleme çabalarını güçlendirme, NSRC'nin müdahale kapasitesini artırma ve daha güvenli dijital alışkanlıkları teşvik etme çalışmalarının bir parçası olarak tanımladı. Hükümet, kullanıcıların finansal işlemlerden önce ön kontroller yapabileceğini belirtiyor.
Aileler açısından paket, birbiriyle bağlantılı sorunları ele alıyor: birikimlerini aktarmaları için baskı gören yetişkinler, çevrim içi istismarla karşılaşan çocuklar ve kişisel bilgilerin dolandırıcılık girişimlerini inandırıcı kılmak için kullanılması.
Önerilen dolandırıcılık kontrol aracı nasıl çalışacak?
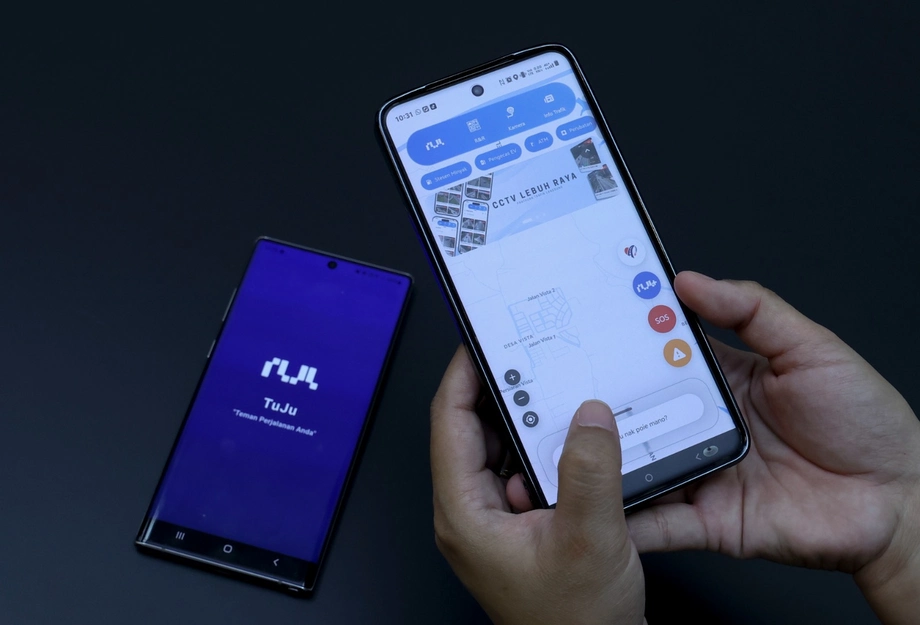
NSRC uygulaması, kullanıcıların şüpheli bir telefon numarasını, banka hesabını veya bağlantıyı göndererek olası dolandırıcılık riskleri hakkında bilgi almasını sağlayacak. Uygulama, yetkilileri ve finans kuruluşlarını bir araya getiren mevcut müdahale sistemine kamuya açık bir araç ekleyecek.
Universiti Malaya Siber Güvenlik ve Ağ Araştırma Merkezi'nde araştırmacı olan Prof. Dr. Ainuddin Wahid Abdul Wahab, önerilen kontrol aracını kullanıcıları ödeme yapmadan önce durup düşünmeye teşvik edebilecek bir "trafik ışığı" olarak tanımladı.
Sistem erken bir uyarı verirse kullanıcılar durup bilgileri doğrulama fırsatı bulur.
Yapay zekâ, şüpheli işlemler, hesaplar ve bağlantılar arasındaki ilişkiler gibi çok miktarda bilgideki örüntüleri bulmaya yardımcı olabilir. Universiti Kebangsaan Malaysia'da Strateji ve Uluslararası İlişkiler alanında kıdemli öğretim görevlisi olan Dr. Aizat Khairi, bu tür analizlerin finansal kayıplar yaşanmadan önce halka uyarı sağlayabileceğini söyledi.
Universiti Tun Hussein Onn Malaysia Siber Güvenlik ve Veri İstihbaratı Merkezi'nde kıdemli araştırmacı olan Doç. Dr. Zubaile Abdullah, uygulamadaki bir zayıflığa dikkat çekti: yeni açılmış hesaplar veya yeni alınmış telefon numaraları hakkında daha önce yapılmış dolandırıcılık bildirimi bulunmayabilir. Özellikle bir mesaj acil işlem yapılmasını istiyorsa kullanıcıların ödemeyi kimin talep ettiğini yine de doğrulaması gerekecek.
Bütçe sunumunda uygulamaya ayrılan tutar belirtilmedi; ancak ödenek dökümünde uygulama için 5 milyon RM ayrılıyor. Uygulamanın ne zaman kullanıma açılacağı, teknik özellikleri ve mevcut araçlardan bağımsız mı yoksa onlarla birlikte mi çalışacağı henüz açıklanmadı.
Malezyalılar şimdiden neleri kontrol edebilir?
PDRM olarak bilinen Malezya Kraliyet Polisi, Semak Mule hizmetini halihazırda işletiyor. Halk bu hizmeti kullanarak banka hesaplarının, telefon numaralarının ve şirket adlarının bildirilen ticari suçlarla ilişkilendirilip ilişkilendirilmediğini kontrol edebiliyor.
Bank Negara Malaysia'nın Finansal Tüketici Uyarı Listesi farklı bir amaca hizmet ediyor. Bu liste, lisanslı veya denetime tabi olduğu yanlış biçimde öne sürülmüş olabilecek kuruluşları ya da düzenekleri belirtiyor. Malezya Menkul Kıymetler Komisyonu'nun Yatırımcı Uyarı Listesi ise yetkisiz kuruluşlara ve kişilere dikkat çekiyor.
Her iki düzenleyici kurum da listelerinin eksiksiz olmadığını belirtiyor. Bu nedenle bir yatırımı kontrol eden tüketicilerin, adının bir uyarı listesinde yer alıp almadığına güvenmek yerine yatırımın yetkilendirilmiş olup olmadığını belirlemesi gerekiyor. Hesap kontrolü ile düzenleyici kurumların onay durumunu kontrol etmek farklı sorulara yanıt veriyor.
Bu ayrım, yatırım dolandırıcılığında önem taşıyor. Bir dolandırıcı, kişiyi sahte kâr ekran görüntüleri ve referanslarla doldurulmuş profesyonel görünümlü bir internet sitesine ya da mesajlaşma grubuna yönlendirip ardından banka hesabına para göndermesini isteyebilir. Alıcı hesabını ve yatırım sağlayıcısının yetkisini kontrol etmek, bu yöntemin farklı aşamalarını ele alır.
Kayıplar yeni öneriden önce keskin biçimde arttı
İçişleri Bakanlığı verilerine göre bildirilen çevrim içi dolandırıcılık kayıpları 2024'te 1,57 milyar RM, 2025'te ise 2,97 milyar RM oldu. Bir yılda 1,4 milyar RM'lik artış yaklaşık yüzde 89'a karşılık geliyor. 2026'nın ilk beş ayında ise 830 milyon RM daha kaydedildi.
Polis Genel Müfettişi Tan Sri Mohd Khalid Ismail, 15 Haziran'da yaptığı açıklamada 2025'te kaybedilen 2,97 milyar RM'nin günde 8 milyon RM'den fazla ettiğini söyledi. Ocak 2024'ten Mayıs 2026'ya kadar kaydedilen 5,37 milyar RM'lik toplam kaybın 4,22 milyar RM'si yatırım ve telekomünikasyon dolandırıcılığından kaynaklandı; bu, toplamın yaklaşık yüzde 79'u.
İçişleri Bakanlığı verilerine göre Ekim 2022'de faaliyete geçen NSRC, 2025'te 146.167 şikâyet çağrısını ele aldı ve 138.915 hesabın dondurulması için işlem yaptı. Bu veriler, sistem üzerinden hâlihazırda geçen bildirimlerin ve hesaplara yönelik müdahalelerin hacmini gösteriyor.
İçişleri Bakan Yardımcısı Datuk Seri Dr. Shamsul Anuar Nasarah, Şubat 2026'da merkezin ocak ayında çevrim içi dolandırıcılıkla ilgili 19.438 çağrı aldığını söyledi. Ayrıca mağdurlara ait 2,408 milyar RM'nin başarıyla dondurulduğunu, bunun 321,3 milyon RM'lik, yani yaklaşık yüzde 13'lük bölümünün mağdurlara iade edildiğini belirtti. Paranın dondurulması, yetkililer geri alma için gerekli işlemleri yürütürken paranın başka yere aktarılmasını engelliyor.
Mevcut Ulusal Dolandırıcılık Portalı, yetkililerle finans kuruluşlarının paranın izini sürmesine ve paravan hesapları tespit etmesine yardımcı olmak için bilgileri bir araya getirerek bu çalışmaları destekliyor. Paravan hesap, suç gelirlerini almak veya aktarmak için kullanılır ve paranın izini sürmeyi zorlaştırır.
Başkasının kimliğine bürünme, ödeme öncesinde durup düşünmeyi zorlaştırıyor
Universiti Teknologi Mara Medya ve Bilgi Savaşı Çalışmaları Merkezi'nde kıdemli öğretim görevlisi olan Dr. Noor Nirwandy Mat Noordin, suçluların güveni istismar etme ve aciliyet hissi yaratma konusunda giderek daha becerikli hâle geldiği uyarısında bulundu. Uydurma ses kayıtları, yapay zekâyla oluşturulan videolar ve diğer sentetik içerikler, bir talebin tanıdık birinden geliyormuş gibi görünmesini sağlayabiliyor.
Nirwandy, otomatik mesaj ve aramaların maaş günlerine veya bayram dönemlerine göre zamanlanabileceğini söyledi. Şifreler veya finansal bilgiler paylaşılmadan önce daha hızlı doğrulama yöntemleri kullanılmasını ve daha dikkatli olunmasını istedi.
Zubaile, sızdırılan isim, adres ve istihdam bilgilerinin suçluların mesajlarını daha inandırıcı kılmasına yardımcı olabileceğini söyledi. Arayan kişi hakkında gizli bir bilgiyi zaten bildiği için kişi temkinini azaltabilir.
"Bu durumda dolandırıcıların mağdurun bankacılık sistemini ele geçirmesi gerekmez. Yalnızca mağduru gizli bilgilerini açıklamaya veya bir finansal işlemi onaylamaya yönlendirmeleri yeterlidir," dedi.
İletişim Bakan Yardımcısı Teo Nie Ching, 28 Ekim'de MCMC'nin 15 Ekim itibarıyla sahte hesaplar ve başkasının kimliğine bürünme faaliyetleri dâhil dolandırıcılıkla bağlantılı 170.633 çevrim içi içeriği kaldırdığını söyledi. MCMC ve telekomünikasyon sağlayıcıları, Şubat-Ağustos 2026 döneminde Operatörler Arası Sahte Arama Geçidi üzerinden 101,66 milyon dolandırıcılık amaçlı veya numarası taklit edilmiş aramayı da engelledi. Numara taklidi, aramanın başka bir numaradan geliyormuş gibi görünmesini sağlar.
Polis analizleri çocuk istismarı ağlarını hedef alıyor
2027 Bütçesi, D11 biriminin Malezya Çocuklara Karşı İnternet Suçları (MICAC) sisteminin güncellenmesi de dâhil olmak üzere, çevrim içi çocuk cinsel istismarının polis tarafından tespitini iyileştirmek için 5 milyon RM ayırıyor. Planlanan gelişmiş analiz araçları, soruşturmacıların failleri ve suç ağları içindeki bağlantıları belirlemesine yardımcı olacak.
Aizat, daha güçlü analiz sistemlerinin polisin şüphelileri, ağları ve çevrim içi istismar faaliyetlerini daha hızlı ilişkilendirmesine yardımcı olabileceğini söyledi. Uygulamada soruşturmacılar, aksi hâlde birbirinden ayrı incelenebilecek bilgi parçaları arasındaki bağlantıları arayacak.
Aizat, başarının bilgilerin niteliğine, analizlerin doğruluğuna, uluslararası işbirliğine ve mahremiyetin korunmasına bağlı olduğunu söyledi. Soruşturmacıların, hızlı yaptırım uygulaması ve mağdurları koruma mekanizmalarıyla desteklenen bulguları yine de değerlendirmesi ve bunlara göre harekete geçmesi gerekecek.
Çocuk hakları savunucusu Protect & Save The Children Malaysia (PS the Children), polisin Ocak-Ekim 2025 döneminde 892 çocuk cinsel suç vakası kaydettiğini belirtti. Grup ayrıca, 12-17 yaşlarındaki yaklaşık 100.000 Malezyalı ergenin her yıl çevrim içi cinsel istismara maruz kaldığını ve bunların yarısının sessiz kaldığını tahmin eden kurumlar arası bir araştırmaya da atıfta bulundu. Polis verisi kayda geçen vakaları sayarken araştırma, daha geniş bir nüfustaki deneyimleri tahmin ediyor.
İnternet güvenliği için okullara 58,7 milyon RM
Malezya İletişim ve Multimedya Komisyonu'nun Güvenli İnternet Kampanyası, 10.000 okulda 400.000 öğrenciye ulaşmayı hedefliyor. 2027 Bütçesi, siber zorbalık ve çocuk istismarına odaklanarak kampanyanın okullarda daha güçlü biçimde uygulanmasını öngörüyor.
Bu ödenekle dijital güvenlik paketinin en büyük payı eğitime ayrılıyor. Kampanyanın öğrenci ve okul hedefleri, planlanan erişim kapsamını somutlaştırırken ele aldığı konular, çocukların iletişim ve öğrenme için kullandığı platformlarda karşılaştığı risklere odaklanıyor.
PS the Children önlemleri memnuniyetle karşıladı ancak uygulamanın güvence altına alınması için özel ve şeffaf bir bütçe çağrısında bulundu. İcra direktörü Amnani Abdul Kadir, çocukların istismarı tanımayı, erişilebilir bildirim kanalları bulmayı ve zarar gördükten sonra destek almayı bilmesi gerektiğini söyledi.
"Ancak yaşananların istismar olduğunu bilmeyen bir çocuğu tek başına teknoloji koruyamaz," dedi.
Grup, zorunlu dijital güvenlik müfredatı, platformlar için hesap verebilirlik ve çocuklarla çalışan kişiler için daha kapsamlı zorunlu geçmiş taraması talep ediyor. Önleme, bildirim ve mağdurların iyileşme sürecine eşit bütçe önceliği verilmesini de istedi.
Çocuk güvenliğine yönelik diğer taahhütler arasında Çevrim İçi Güvenlik Yasası'nın uygulanması ve 6.000 bakım verene eğitim verilmesi için 100 milyon RM'lik eş finansman hibesi bulunuyor. Bu hibe, çevrim içi güvenlik ve veri koruma için ayrılan 72,1 milyon RM'lik pakete ek olarak sağlanıyor.
Veri koruması ve hızlı bildirim müdahaleyi tamamlıyor
Kişisel verilerin korunmasına yönelik denetim için ayrılan 3,4 milyon RM, suçluların kişiye özel bir yaklaşım geliştirmesine yardımcı olabilecek bilgileri hedef alıyor. Zubaile'nin isim, adres ve iş bilgileri sızıntısına ilişkin uyarısı, verileri korumanın ödemeleri kontrol etmek kadar önemli olduğunu ortaya koyuyor.
Malezya Siber Tüketiciler Birliği Başkanı Siraj Jalil, olaylar yaşanırken örüntüleri okuyabilen bir araç geliştirilmesi çağrısında bulundu. Ayrıca güvenlik önlemlerinin yetersiz kaldığı durumlarda bankalarla telekomünikasyon şirketlerinin de sorumluluk üstlenmesini isteyerek işlemleri ve iletişimi yürüten kuruluşlara dikkat çekti.
Dolandırıcılara hâlihazırda para göndermiş kişilere bankalarıyla veya NSRC'nin 997 numaralı acil hattıyla derhâl iletişime geçmeleri tavsiye ediliyor. Bank Negara Malaysia ayrıca mağdurlara polise şikâyette bulunmalarını öneriyor. Ödeme öncesindeki uyarı aracı ile ödeme sonrasındaki acil müdahale, aynı sorunun farklı aşamalarına hizmet ediyor.
Ainuddin, teknolojiyle insanların birbirini tamamlayan savunma katmanları oluşturması gerektiğini söyledi. Aizat da analiz araçlarının yanı sıra hızlı yaptırım uygulaması ve mağdurların korunması çağrısında bulundu. Önerileri birlikte ele alındığında sorumluluğun kamu eğitiminden finans kuruluşlarına, iletişim sağlayıcılarından soruşturmacılara kadar yayıldığı görülüyor.
Meclis'teki bir sonraki inceleme kasımda
Öneriler, Dewan Rakyat'ta politika oylamasından geçen bütçenin parçası. Milletvekilleri, 2027 Ödenek Yasası'nın genel yönünü 29 Ekim'de onayladı; komite incelemesinin 2-26 Kasım tarihlerinde yapılması planlanıyor.
Önemli tarihler, dijital güvenlik önerilerinin bütçe sürecindeki yerini gösteriyor:
- 9 Ekim 2026: Anwar, 2027 Bütçesi'ni sundu ve NSRC uygulamasını duyurdu.
- 12 Ekim: Ulusal Güvenlik Konseyi, içişleri bakanının önerilen kontrollerle ilgili açıklamasını yayımladı.
- 28 Ekim: Teo, dolandırıcılıkla bağlantılı içeriklerin kaldırılması ve aramaların engellenmesi hakkında bilgi verdi, uygulama planını yineledi.
- 29 Ekim: Dewan Rakyat bütçeyi politika aşamasında onayladı.
- 2-26 Kasım: Milletvekillerinin komite aşamasında harcamaları incelemesi planlanıyor.
PS the Children'ın ödeneklerin şeffaf olmasına yönelik talebi, bu inceleme için somut bir odak sunuyor: Önleme, bildirim ve iyileşme çalışmalarına ne kadar kaynak ayrılıyor ve para nasıl kullanılıyor? Önerilen uygulama açısından asıl ölçüt, zamanında verilen uyarıların insanların dolandırıcılık amaçlı bir talebi ödeme onayı vermeden önce durdurmasına yardımcı olup olmayacağı olacak.
Öne Çıkanlar
- 2027 Bütçesi, çevrim içi güvenlik ve kişisel verilerin korunması önlemlerine toplam 72,1 milyon RM ayırıyor.
- Güvenli İnternet Kampanyası'na 58,7 milyon RM ayrılıyor; kampanya 10.000 okulda 400.000 öğrenciye ulaşmayı hedefliyor.
- Önerilen NSRC dolandırıcılık kontrol aracı, şüpheli numaraların, hesapların ve bağlantıların denetlenmesini desteklemek üzere 5 milyon RM alıyor.
- Çevrim içi çocuk cinsel istismarının polis tarafından tespitine 5 milyon RM, veri koruma denetimine ise 3,4 milyon RM ayrılıyor.
- Ocak 2024-Mayıs 2026 döneminde bildirilen çevrim içi dolandırıcılık kayıpları toplam 5,37 milyar RM oldu.
- Mağdurlara derhâl bankalarıyla veya 997 numarası üzerinden iletişime geçmeleri ve polise şikâyette bulunmaları tavsiye ediliyor.
- Bütçenin ayrıntılı parlamento incelemesinin 2-26 Kasım 2026 tarihlerinde yapılması planlanıyor.