Basit şifreler, hızla büyüyen finansal tehdit karşısında
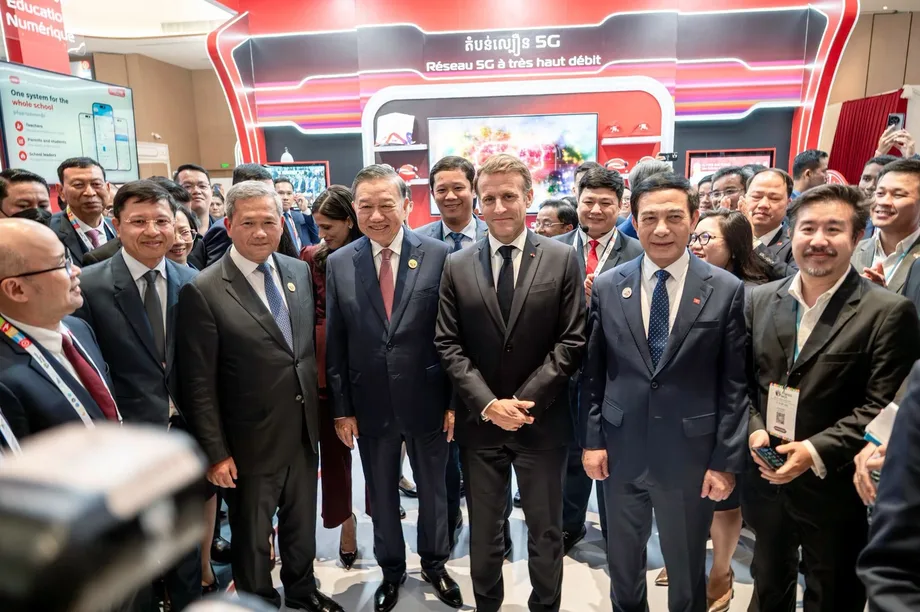
6 Kasım 2026'da Ho Chi Minh City'de düzenlenen Vietnam Dijital Finansal Güvenlik Forumu'nda sunulan verilere göre, Vietnamlı kullanıcılara ait yaklaşık 1,9 milyon hesapta hâlâ "123456" gibi kolay tahmin edilebilen şifreler kullanılıyor. Uyarı, bankaların şüpheli transferleri tespit etmeyi ve çalınan paranın geri alınmasına yardımcı olmayı amaçlayan sistemleri yaygınlaştırdığı bir dönemde geldi.
İçindekiler
- Basit şifreler, hızla büyüyen finansal tehdit karşısında
- Saldırılar azalırken zarara uğradığını bildiren kuruluşların oranı arttı
- Çalınan veriler neden kalıcı zarara yol açabilir?
- Yapay zekâ hem bankacılığı hem suçları hızlandırıyor
- Zayıf şifreler ve ikna edici kimlik taklitleri
- Bir restorandaki kart hırsızlığı başka bir açığı ortaya çıkardı
- Uyarılar şüpheli ödemeleri şimdiden durduruyor
- Bankalar arasında çalınan paranın izini sürmek
- Güvenlik yatırımlarına rağmen temel açıklar sürüyor
- Veri kuralları ve kuantum bilişime hazırlık
- Öne Çıkan Noktalar
Kamu Güvenliği Bakanlığı Siber Güvenlik ve Yüksek Teknoloji Suçlarını Önleme Dairesi'nin A05 olarak bilinen başkan yardımcısı Albay Nguyen Ba Son, yetkililerin 2026'nın ilk altı ayında varlıkların çalındığı yaklaşık 1.000 çevrim içi dolandırıcılık vakası kaydettiğini söyledi. Kayıplar trilyonlarca Vietnam donguna ulaştı.
Finans kuruluşları birçok cephede baskı altında: Suçlular saldırıları daha hızlı hazırlamak için yapay zekâ kullanıyor, müşteriler kimliğe bürünme yoluyla dolandırılma riskiyle karşı karşıya ve bazı kuruluşlarda hâlâ temel güvenlik önlemleri eksik. Bu arada dijital ödemeler, nüfusun büyük bölümü için günlük yaşamın parçası hâline geldi.
Vietnam Devlet Bankası Bilgi Teknolojileri Dairesi başkan yardımcısı Hoang Minh Tien'in sunduğu veriler, işlemlerin boyutunu ortaya koyuyor. Vietnam, 2026'nın ilk sekiz ayında 260 katrilyon dongu aşan tutarda, 21 milyardan fazla nakitsiz işlem gerçekleştirdi. Pek çok kredi kuruluşunda işlemlerin yüzde 95'inden fazlası dijital kanallar üzerinden yapılıyor.
Forumda Ulusal Siber Güvenlik Derneği, Vietnam Yatırım Medya Grubu, Devlet Bankası ve Vietnam Bankalar Birliği bir araya geldi. Görüşmelerde, kolay tahmin edilen şifreler gibi bilinen bir zayıflık ile daha kapsamlı bir sorun ilişkilendirildi: Müşterileri dolandırıcılık amaçlı bir ödeme öncesinde, sırasında ve sonrasında korumak.
Saldırılar azalırken zarara uğradığını bildiren kuruluşların oranı arttı
Ulusal Siber Güvenlik Derneği'nin 2025 araştırma ve anket raporunda, Vietnam'ın o yıl yaklaşık 552.000 siber saldırıyla karşı karşıya kaldığı tahmin edildi. Bu, 2024'e kıyasla yüzde 19,38'lik düşüşe işaret ediyor. Derneğin Teknoloji Dairesi, Aralık 2025'te 5.300'den fazla kuruluşun yanıtlarına dayanan anketi gerçekleştirdi.
Hükümetin anket özeti, zarara uğradığını bildiren kurum ve işletmelerin oranında artış olduğunu kaydediyor: Bu oran 2024'te yüzde 46,15 iken 2025'te yüzde 52,30'a çıktı. Tahmini saldırı sayısı azalırken oran 6,15 yüzde puan yükseldi.
Dernek, saldırganların hedeflerini daha seçici biçimde belirlediğini, dikkatle hazırlandığını ve hedefleri daha derinlemesine istismar ettiğini belirtti. Dolayısıyla bir kuruluş için tehlike, karşı karşıya kaldığı saldırı girişimlerinin sayısı kadar, bir sızmanın yol açtığı zararla da ilgili.
Forumda Ulusal Siber Güvenlik Derneği ve Viettel Siber Güvenlik'e atfedilen verilere göre, saldırıların yaklaşık yüzde 41'i finans ve bankacılık sektörünü hedef aldı. Son da sektörün uluslararası hacker grupları ve siber suçlular için öncelikli hedef olduğunu belirtti.
Çalınan veriler neden kalıcı zarara yol açabilir?
Dernek, 2025'te yaygın görülen beş saldırı türünü sıraladı: hizmet engelleme, kumar reklamı bağlantıları ekleme, hedefli siber casusluk, veri hırsızlığı ve fidye yazılımı. Hizmet engelleme saldırısı, bir hizmeti yoğun trafikle çalışamaz hâle getirir; fidye yazılımı ise erişimi yeniden sağlama karşılığında ödeme talep ederek bilgileri şifreler ve kilitler.
Saldırganlar bu yöntemleri bir arada kullanabiliyor. Dernek, güvenlik ekiplerinin dikkatini başka yöne çeken ve bu sırada saldırganların ağın başka bölümlerine sessizce girip kötü amaçlı yazılım yükleyerek içeride kalmaya devam ettiği kesintiye yol açan saldırıları anlattı.
Derneğin Teknoloji Dairesi Başkanı Vu Ngoc Son, suçluların önce değerli bilgileri çalarak bunları sattığını, takas ettiğini veya başka amaçlarla kullandığını belirtti. Daha fazla bilgi elde etme imkânları tükendiğinde ise kurbanın verilerini şifreleyip fidye istiyorlar.
Bu nedenle bir banka veya işletme sistemlerini yeniden çalışır hâle getirdikten sonra da müşteri bilgileri açığa çıkmış olabilir. Yedekler kuruluşların dosyalarını kurtarmasına yardımcı olur; hırsızlığı önlemek içinse bilgilere kimlerin erişebildiğini denetleyen ve olağan dışı erişimleri tespit eden sistemler gerekir.
Derneğin 2025 değerlendirmesinde veri ihlalleri ve hırsızlığı en fazla zarara yol açan olaylar arasında yer aldı. 2026 tahmininde ise veri güvenliği ve yapay zekâyla otomatikleştirilen saldırılar temel kaygılar olarak öne çıktı. Bu uyarı, forumda bankacılık riskleri üzerine yapılan görüşmelerde de yinelendi.
Yapay zekâ hem bankacılığı hem suçları hızlandırıyor
Son, suçluların zayıflıkları araştırmak ve saldırı hazırlamak için gereken süreyi kısaltmak amacıyla yapay zekâ kullandığını söyledi. Daha önce büyük finansal bilgi sistemleri üzerinde aylar sürebilen çalışmaların artık çok daha hızlı tamamlanabildiğini belirtti ancak yeni bir süre vermedi.
Vietnam Bankalar Birliği başkan yardımcısı ve genel sekreteri, Devlet Bankası'nın eski daimi başkan yardımcısı Dr. Dao Minh Tu, müşterilerin kendi başlarına kullandığı uygulamaların ötesine geçen bir bankacılık sektörünü anlattı. Bankalar, müşterilerle iletişim kuran ve onlara otomatik olarak yardımcı olan hizmetler geliştiriyor.
Tu, Vietnam'daki işletmelerin yaklaşık yüzde 80'inin yapay zekâyı benimsediğini, kredi kuruluşlarının ise yüzde 70'ten fazlasının kredi puanlaması, elektronik kimlik doğrulama, dolandırıcılık tespiti ve kara para aklamayı önleme kontrolleri gibi görevlerde bu teknolojiden yararlandığını söyledi. Kredi puanlaması, kredi verenlerin borçlunun geri ödeme gücünü değerlendirmesine yardımcı olur; elektronik kimlik doğrulama ise müşterinin kimliğini uzaktan kontrol eder.
HDBank Genel Müdür Yardımcısı Dam The Thai, bankanın işlemler sırasında dolandırıcılığı tespit eden bir yapay zekâyı; iki ila üç dakikada tamamlanan otomatik kredi değerlendirme ve onay sistemiyle birlikte test ettiğini söyledi.
Hazırlık düzeyi eşit değil. Forumda aktarılan Cisco Yapay Zekâ Hazırlık Endeksi verilerine göre Vietnamlı işletmelerin yalnızca yüzde 13'ü yapay zekâya tamamen hazır olarak sınıflandırıldı. İşletmelerin yüzde 63'ü teknoloji altyapılarının büyüyüp uyum sağlama kapasitesini artırmayı önceliklerinin başına koydu. Bir yapay zekâ aracı kullanıma sunmakla onu güvenli şekilde kullanmak için gereken verilere, donanıma ve kontrollere sahip olmak, benimsemenin farklı aşamaları.
Zayıf şifreler ve ikna edici kimlik taklitleri
Basit şifre kullanan yaklaşık 1,9 milyon hesap, müşteri düzeyindeki bir zayıflığı gözler önüne seriyor. "123456" gibi tahmin edilebilir bir dizi, suçluların erişim sağlamaya çalışırken işe daha kolay başlamasına olanak tanıyor.
Forumda sunulan anket sonuçları, katılımcıların yalnızca yüzde 36'sının deepfake'lerden endişe duyduğunu gösterdi. Bu oran, ankette ele alınan riskler arasında en düşüğüydü. Deepfake'ler, bir kişiyi gerçekte söylemediği veya yapmadığı bir şeyi söylemiş ya da yapmış gibi göstermek için yapay zekâyla oluşturulan veya değiştirilen görüntü, video ya da ses kayıtlarıdır.
Tu, suçluların sahte kimlikleri özenle hazırlanmış dolandırıcılık senaryolarıyla birleştirerek insanları kendi elleriyle para transferi yapmaya ikna edebildiği uyarısında bulundu. Böyle bir dolandırıcılık, bankacılık uygulamasına açıkça sızma girişimi yerine müşteriye tanıdık görünen bir yüz ya da ses aracılığıyla ulaşabilir.
Thai, banka teknolojisinin yanı sıra müşteri bilgisinin ve güveninin de hayati önem taşıdığını vurguladı. Bankaların, telekomünikasyon şirketlerinin, elektronik cüzdanların, dijital platformların ve düzenleyici kurumların dijital hizmetlere duyulan ortak güveni oluşturmaya katkı sağlaması çağrısında bulundu.
Forumda sunulan verilerde incelenen toplam hesap sayısı ve zayıf şifreleri belirlemek için kullanılan yöntem açıklanmadı. Bu nedenle yaklaşık 1,9 milyonluk rakama Vietnam'daki hesaplar içindeki payını gösteren bir oran eşlik etmiyor.
Bir restorandaki kart hırsızlığı başka bir açığı ortaya çıkardı
Son, 2025'te ortaya çıkarılan bir vakada şüphelinin lüks restoranlarda çalışan biri gibi davrandığını anlattı. Müşteriler ödeme için banka kartlarını teslim ettiğinde şüpheli, kartların çiplerini gizlice çıkarıyordu.
Şüpheli, bu çipleri başka kartların boş gövdelerine takarak elde ettiği kartlarla son çıkan birkaç iPhone modelini satın aldı ve 200 milyon dongu, yani yaklaşık 7.700 ABD dolarını aşan miktarda hırsızlık yaptı.
Polis daha sonra Devlet Bankası ile eş güdüm içinde ticari bankalara bildirimde bulunarak çipli fiziksel kart hizmetlerini gözden geçirmelerini ve gerekli düzenlemeleri yapmalarını istedi.
Bu vaka, güvenlik sorununu şifrelerin ve bankacılık uygulamalarının ötesine taşıyor. Bir müşterinin kartı, mağaza ve restoranlardaki kişilerden ve ödeme süreçlerinden de geçiyor. Bankalar dijital ağlarını korumaya odaklanırken suçlular bu işlem sürecindeki kart tesliminden yararlanabiliyor.
Uyarılar şüpheli ödemeleri şimdiden durduruyor
Tien'in sunduğu verilere göre Devlet Bankası'nın izleme sistemi yaklaşık 100 finans kuruluşuna bağlı ve ihlal belirtisi gösteren 668.000'den fazla hesap tespit etti. Bankalar milyonlarca uyarı verdi; trilyonlarca dong değerindeki fonların geri alınması veya geçici olarak dondurulması için eş güdüm sağladı.
Ödeme riski yönetimi, izleme ve dolandırıcılığı önlemeyi destekleyen bilgi sistemi SIMO, 2025'ten Ekim 2026'ya kadar müşterilere 5,8 milyon uyarı gönderdi. Bu uyarıların ardından müşterilerin şüpheli işlemleri durdurduğu veya iptal ettiği yaklaşık 1,9 milyon vaka yaşandı; söz konusu işlemler yaklaşık 7,2 trilyon dong değerindeydi.
Bu veriler, yaklaşık her üç uyarıdan birinin işlemin durdurulması veya iptal edilmesiyle sonuçlandığını gösteriyor. Toplamlar uyarı ve müşteri tepkisi vakalarını sayıyor; dolayısıyla birden fazla uyarı alan müşteri birden çok kez sayılmış olabilir.
SIMO'nun şüpheli işlem uyarıları üzerine durdurulan veya iptal edilen yaklaşık 1,9 milyon işlem, ödeme uyarılarını ifade ediyor. Benzer büyüklükteki zayıf şifre verisi ise hesap güvenliğiyle ilgili. Bu iki veri, korumanın kritik olduğu iki noktayı gösteriyor: Hesaba erişim ve para gönderme kararı.
Müşteriler için uyarı, para hesaptan çıkmadan önce durup düşünme fırsatı yaratıyor. Bankalar ve polis içinse bağlantılı bilgiler, şüpheli fonların nereye aktarıldığını belirlemeye ve daha hızlı müdahaleye yardımcı olabilir.
Bankalar arasında çalınan paranın izini sürmek
Kamu Güvenliği Bakanlığı ve Devlet Bankası, dolandırıcılıkla bağlantılı paranın banka hesapları arasındaki hareketini takip etmeye yönelik düzenlemeler üzerinde çalışıyor. Son, iki kurumun 6 Kasım'daki forumdan üç gün önce bir araya gelerek bu para akışlarının izlenmesi ve mutabakatı için pilot sistemi görüştüğünü söyledi.
Bankacılık programına ilişkin sunulan ayrıntılara göre, büyük ticari bankalarda izleme ve acil müdahale pilotunun Haziran 2026'da başlaması, sistem genelinde yaygınlaştırmanın ise 2027'nin ilk çeyreğinde yapılması planlanıyor. Son'un açıklaması, kasım başında yapılan ek görüşmelere odaklandı.
Suçlular çalıntı parayı dakikalar içinde birden fazla hesap ve aracı üzerinden aktarabildiği için hız önemli. İlk paranın yatırıldığı bankayla sınırlı kalan bir müdahale, para başka yerlere aktarıldıkça izini hızla kaybedebilir.
Önemli tarihler ve dönemler şöyle:
- Aralık 2025: Ulusal Siber Güvenlik Derneği, yıllık değerlendirmesi için 5.300'den fazla kuruluşta anket yaptı.
- Ocak-Haziran 2026: Yetkililer, varlıkların çalındığı yaklaşık 1.000 çevrim içi dolandırıcılık vakası kaydetti.
- Haziran 2026: Bankacılık programında bankalar arası transferlerin acil takibi ve durdurulması pilotunun başlangıç tarihi olarak belirtildi.
- 3 Kasım 2026: Son'un forumdan üç gün önce yapılan toplantıya ilişkin açıklamasına göre polis ve Devlet Bankası, önerilen izleme ve mutabakat sistemini görüştü.
- 2027'nin ilk çeyreği: İzleme çözümünün bankacılık sistemi genelinde yaygınlaştırılması planlanıyor.
Tu, kurumların güvenlik ve gizlilik kuralları çerçevesinde bilgi paylaşabilmesi için ortak bir finansal veri platformu kurulması çağrısında bulundu. Thai de bankalar, telekomünikasyon sağlayıcıları, elektronik cüzdanlar ve lisanslı dijital varlık borsaları arasında dolandırıcılık uyarılarının anlık olarak paylaşılmasını önerdi.
Güvenlik yatırımlarına rağmen temel açıklar sürüyor
Tien, ticari bankaların dijital dönüşüm yatırımlarının yaklaşık yüzde 17,2'sini bilgi güvenliği ve siber güvenliğe ayırdığını söyledi. Ayrıca risk değerlendirmeleri, güvenlik testleri, olay tatbikatları ve teknoloji tedarikçilerinin denetlenmesi çağrısında bulundu.
Kurum ve işletmeler genelinde yapılan daha kapsamlı dernek anketi, hazırlık konusunda ilerleme kaydedildiğini gösterdi. Kuruluşların yüzde 75,93'ü siber güvenlik farkındalığı eğitimi verdi, yüzde 51,45'i güvenlik tatbikatı yaptı, yüzde 51,65'i güvenlik operasyon merkezlerini devreye aldı veya işletiyordu, yüzde 76,35'inde ise yedekleme sistemleri vardı. Güvenlik operasyon merkezi, izleme ve olay müdahalesini tek bir yapıda toplar.
Ankete katılan kuruluşlarda temel eksikler sürüyordu. Kuruluşların yüzde 47,72'sinde siber güvenlik personeli, yüzde 27,80'inde kurum içi siber güvenlik standartları ve yüzde 51,87'sinde kötü amaçlı yazılımlara karşı merkezi olarak yönetilen bir yazılım yoktu.
Kuruluşların yüzde 8,71'i hiçbir antivirüs yazılımı kullanmazken yüzde 9,38'inde internet erişimini düzenleyen güvenlik duvarı gibi kontroller bulunmuyordu. Bu veriler yalnızca ticari bankaları değil, kamu kurumları ile işletmeleri kapsayan daha geniş kurumsal anketi yansıtıyor.
Temel sorun, insanları hazırlamakla kuruluş genelinde korumayı sürdürmek arasındaki fark. Eğitim çalışanların tehlikeyi fark etmesine yardımcı olabilir; etkili savunma için ayrıca sistemleri izleyecek personele, yazılımların tutarlı biçimde kurulmasına ve bir saldırı başarılı olduğunda uygulanacak müdahale prosedürlerinin prova edilmesine ihtiyaç var.
Veri kuralları ve kuantum bilişime hazırlık
Tu, Vietnam'ın Veri Yasası ve Kişisel Verilerin Korunması Yasası kapsamında bankacılık bilgilerinin, kişisel bilgilerin ve biyometrik verilerin daha sıkı korunmasını önerdi. Biyometrik veriler, kimliği doğrulamak için kullanılan yüz veya parmak izi gibi fiziksel tanımlayıcıları içeriyor.
Önemli verilerin Vietnam'daki güvenli veri merkezlerinde saklanıp işlenmesi çağrısında bulundu. Önerileri arasında yapay zekâ sistemlerini denetleme sorumluluğunun açıkça belirlenmesi ve büyük tutarlı ya da yüksek hassasiyetli işlemler için insan onayının alınması da yer aldı.
Tu, verilerin yeterince standartlaştırılmaması ve yapay zekâ modellerinin zayıf denetiminin hem otomatik kararları hem de müşteri gizliliğini etkileyebileceği uyarısında bulundu. Hızlı karar veren bir bankacılık sisteminin de güvenilir bilgiye ve hassas işlemleri gözden geçirmek için açık bir sürece ihtiyacı var.
Kuantum bilişim daha uzun vadeli bir kaygı oluşturuyor. Tu, bu teknolojinin işlem gücünün ödemeleri, dijital imzaları ve bankacılık verilerini koruyan bazı geleneksel şifreleme yöntemlerini tehdit edebileceği uyarısında bulundu. Dijital imzalar, elektronik bir talimatı kimin onayladığını ve sonradan değiştirilip değiştirilmediğini doğrulamaya yardımcı olur.
Tu, bankaları mevcut şifreleme yöntemlerine ne ölçüde bağımlı olduklarını değerlendirmeye ve kuantum bilgisayarlarla yapılacak saldırılara dayanacak şekilde tasarlanan kuantum sonrası kriptografiye geçişi planlamaya çağırdı. Daha geniş mesajı, bu teknik hazırlıkları toplumun güveniyle ilişkilendirdi: Vietnamlı yetişkinlerin yaklaşık yüzde 89'unun ödeme hesabı bulunduğundan dijital bankacılığı korumak, günlük bir finansal hizmeti korumanın parçası hâline geldi.
Öne Çıkan Noktalar
- 6 Kasım 2026'daki finansal güvenlik forumunda sunulan verilere göre Vietnam'da yaklaşık 1,9 milyon hesapta hâlâ basit şifreler kullanılıyor.
- Vietnam'da 2025'te tahminen 552.000 siber saldırı yaşandı. Saldırılar yüzde 19,38 azalırken zarar bildiren kuruluşların ankete katılanlar içindeki oranı yüzde 52,30'a yükseldi.
- Yetkililer 2026'nın ilk yarısında yaklaşık 1.000 çevrim içi dolandırıcılık vakası kaydetti; kayıplar trilyonlarca dongu buldu.
- SIMO, Ekim 2026'ya kadar 5,8 milyon uyarı gönderdi. Ardından müşterilerin toplam değeri yaklaşık 7,2 trilyon dong olan şüpheli işlemleri durdurduğu veya iptal ettiği yaklaşık 1,9 milyon vaka yaşandı.
- Dolandırıcılıkla elde edildiğinden şüphelenilen paranın izlenmesi ve acilen durdurulmasına yönelik pilot uygulamanın 2027'nin ilk çeyreğinde bankacılık sistemi genelinde yaygınlaştırılması planlanıyor.
- Forumda veri korumasının güçlendirilmesi, dolandırıcılık uyarılarının paylaşılması, hassas yapay zekâ kararlarının insanlar tarafından denetlenmesi ve kuantum bilişim risklerine hazırlanılması önerildi.