Bir telefonun savunmasını test etmenin 2.592 yolu
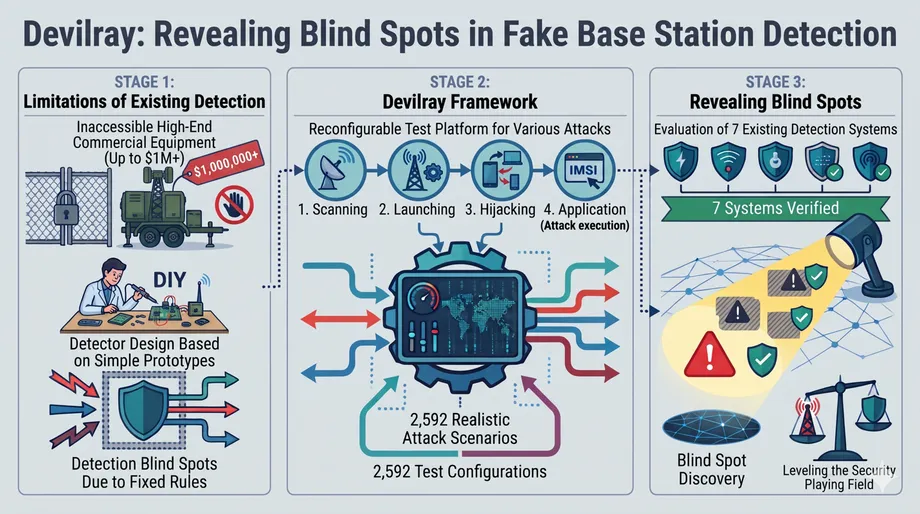
KAIST’teki bir araştırma ekibi, sahte bir mobil baz istasyonunun çalışabileceği 2.592 yolu yeniden oluşturdu ve bunları mevcut yedi tespit sistemiyle test etti. Dedektörlerin her biri en az 192 yapılandırmayı kaçırdı. Bu sonuç, gözetleme, konum takibi ve kimlik avı amacıyla kullanılan cihazları belirlemeye yönelik araçlardaki açıkları ortaya koydu.
İçindekiler
- Bir telefonun savunmasını test etmenin 2.592 yolu
- Bilindik testler neden açık bırakıyor?
- LTE taklit için nasıl alan açıyor?
- Gerçekçi bir saldırı yelpazesi oluşturmak
- Küçük değişiklikler uyarı işaretlerini etkisiz kılabiliyor
- Daha iyi tespit, daha fazla yanlış alarm getirdi
- Güney Kore’nin deneyimi araştırmaya aciliyet kazandırıyor
- Özel 5G şebekeleri de inceleniyor
- Kontrollü erişim ve yaklaşan halka açık sunum
- Öne Çıkanlar
KAIST çalışmayı 4 Kasım 2026’da duyurdu. Elektrik Mühendisliği Fakültesi profesörü Yongdae Kim’in liderlik ettiği araştırmacılar; ticari bir gözetleme cihazını, önceki araştırmaları ve uluslararası mobil iletişim standartlarını inceleyerek Devilray adlı bir test platformu geliştirdi. İletişim prosedürlerinin çalıştığını doğrulamak için her yapılandırmayı gerçek akıllı telefonlarla kontrol ettiler.
Kaçırılan yapılandırmaların en düşük sayısı, test edilen 2.592 yapılandırmanın yaklaşık yüzde 7,4’üne karşılık geliyor. Ancak temel bulgu bu oranın ötesine uzanıyor: Bilindik uyarı işaretlerine göre tasarlanan dedektörler, aynı sonucu farklı bir mesaj dizisiyle ya da daha az fark edilen bir radyo sinyaliyle elde eden saldırganları gözden kaçırabiliyor.
IMSI yakalayıcı, hücresel saha simülatörü veya StingRay olarak da adlandırılan sahte baz istasyonları, gerçek mobil kuleleri taklit ederek yakındaki telefonların kendilerine bağlanmasını sağlıyor. Hükümetler bu cihazları gözetleme amacıyla kullanıyor. Suçlular da araçlarla şehir sokaklarında dolaşarak banka veya kargo şirketi gibi görünen mesajlar göndermek için bu cihazlardan yararlandı.
Telefon kullanıcıları açısından sonuçlar; abone kimlik bilgilerinin açığa çıkması, konum takibi, hizmet kesintisi veya operatörlerin olağan mesajlaşma kanalı dışında iletilen sahte mesajlar olabilir. Operatörler ve soruşturmacılar için Devilray, pahalı ve erişimi kısıtlı her ticari cihazı edinmeye gerek kalmadan daha geniş bir şüpheli davranış yelpazesini test etme olanağı sunuyor.
Bilindik testler neden açık bırakıyor?
Araştırmacılar yaklaşık 20 yıldır sahte baz istasyonlarını tespit etmenin yolları üzerinde çalışıyor. Ancak ticari gözetleme ekipmanları pahalı ve satın alınması ile çalıştırılması çeşitli kısıtlamalara tabi. Üniversite ekipleri çoğu zaman kendi taklit kulelerini kurmak, bunların davranışlarını gözlemlemek ve bu gözlemler doğrultusunda dedektörler tasarlamak zorunda kaldı.
Aynı varsayımlarla geliştirilmiş ekipmanlarla değerlendirilen bir dedektör iyi performans gösterirken başka yöntemleri kaçırabilir. Saldırgan, aradığı bilgiyi toplamaya devam ederken mesajların sırasını değiştirebilir, başka bir frekans seçebilir veya yayın gücünü azaltabilir.
Çalışmaya liderlik eden KAIST elektrik mühendisliği profesörü Kim, sorunu şöyle anlattı:
Tespit yöntemleri, zaten bildiğimiz saldırılar üzerine kuruldu. Gerçek saldırganlar orada durmuyor. Şimdiye kadar saha onların lehineydi.
Devilray, değerlendirmenin başlangıç noktasını değiştiriyor. Dedektörün belirli bir taklit kuleyi tanıyıp tanımadığını sormak yerine, saldırganın kullanabileceği seçeneklerin kapsamını haritalandırıyor ve dedektörün bu farklılıkları yakalayıp yakalayamadığını test ediyor.
İş birliğine Güney Kore Ulusal Güvenlik Araştırma Enstitüsü, Kyung Hee Üniversitesi, Florida Üniversitesi ve mobil şebeke şirketi Cape katıldı. Araştırmacılar çalışmalarını, kolluk kuvvetleri ve istihbarat kurumlarına satılan ticari bir sahte baz istasyonunu analiz eden ilk akademik çalışma olarak tanımlıyor.
LTE taklit için nasıl alan açıyor?
Genellikle 4G mobil hizmetle ilişkilendirilen teknoloji LTE, telefonun şebekenin kimliğini doğrulamadan önce bazı şebeke mesajlarına göre işlem yapmasına izin veriyor. İlk bağlantı sürecinde bir taklit kule, telefonun sonraki adımlarını etkilemek için bu açıktan yararlanabiliyor.
Sahte bir kule, mobil aboneliği bir kişiyle ilişkilendirebilen kalıcı abone kimliğini isteyebilir. Electronic Frontier Foundation’ın Rayhunter dedektörü bu tür istekleri izliyor. Başka bir prosedürde ise ret mesajı kullanılarak telefonun yeniden bağlanması ve aynı doğrudan istek gönderilmeden kimliğini açıklaması sağlanabiliyor.
Bu nedenle yalnızca doğrudan isteği izleyen bir dedektör, aynı bilgiyi elde etmenin başka bir yolunu kaçırabilir. Bu zayıflık LTE standardının izin verdiği prosedürlerden kaynaklanıyor; dolayısıyla sorun tek bir telefon modelindeki veya üreticinin yazılımındaki hatadan daha geniş kapsamlı.
LTE, 5G telefon kullananlar için de önemini koruyor. Birçok 5G şebekesi hâlâ LTE’ye dayanıyor. Ayrıca 5G kapsaması olmadığında veya saldırgan bağlantı değişikliğine yol açtığında telefonlar LTE’ye geçebiliyor. 5G destekli bir telefon satın almak, LTE bağlantı sürecine maruz kalma riskini ortadan kaldırmıyor.
Gerçekçi bir saldırı yelpazesi oluşturmak
Ekibin incelediği ticari cihaz, gerçek bir kulenin kimliğini kopyalayabiliyor, frekansları değiştirebiliyor ve aynı anda iki şebekede çalışabiliyordu. Ayrıca yayın gücünü yalnızca birkaç metrelik alanı kapsayacak şekilde azaltabiliyordu. Bu özellik, şüpheli kulelerin alışılmadık derecede güçlü sinyal yaymasını bekleyen dedektörleri test etmek açısından önemli.
Araştırmacılar bu gözlemleri önceki çalışmalarla ve uluslararası mobil iletişim standartlarını geliştiren ortaklık 3GPP’nin teknik özellikleriyle birleştirdi. Bir operasyonu dört aşamaya ayırdılar: çevredeki şebekeyi tarama, sahte hücre başlatma, telefonların bağlantı kurmasını sağlama ve saldırıyı gerçekleştirme.
Ekip bu aşamalar boyunca saldırganın değiştirebileceği yedi boyut belirledi. Ancak her seçeneği doğrudan birleştirmek, gerçek iletişimde birlikte çalışamayacak seçenekleri de içerecekti. Bu yüzden araştırmacılar, birbiriyle uyumsuz birleşimleri çıkarmak için 21 bağımlılık kuralı uyguladı.
Ortaya çıkan kümede 2.592 yapılandırma yer aldı. Her biri gerçek akıllı telefonlarla test edildi; böylece değerlendirme, standartlara ve ticari ekipmanlara dayalı olmasının yanı sıra pratikte de kontrol edildi. Bu sayı, ekibin oluşturduğu test kapsamını ifade ediyor. Çalışma, bu yapılandırmaların gerçek saldırılarda ne sıklıkta kullanıldığına ilişkin bir sayı vermiyor.
Savunma ekipleri için tekrarlanabilir bir test, yazılım değişikliğinden sonra dedektörün yeniden incelenebilmesini sağlar. Geliştiriciler, daha önce kaçırılan bir davranışın güncellemeyle yakalanıp yakalanmadığını ve başka alanlarda sorun yaratıp yaratmadığını aynı çalışma koşullarıyla kontrol edebilir.
Küçük değişiklikler uyarı işaretlerini etkisiz kılabiliyor
Değerlendirilen yedi sistem; sinyalleşme mesajları, baz istasyonlarının yayınladığı bilgiler, radyo sinyalleri, istatistiksel örüntüler ve makine öğrenmesi dâhil çeşitli kanıt türlerinden yararlanıyordu. Tasarımcılarının seçtiği belirli ipuçlarıyla bağlantılı olarak her sistemin kör noktaları vardı.
Mesajları izleyen dedektörler, kimlik bilgisini farklı bir iletişim alışverişiyle toplayan bir prosedürü kaçırabiliyordu. Aşırı sinyal gücü arayan dedektörler ise ticari cihaz düşük güçte çalışırken bunu fark edemiyordu. Küçük bir alanı kapsayan yakındaki bir saldırganın, bütün bir mahalleye yayın yapması gerekmeyebilir.
İstatistiksel bir dedektör başka bir sorunla karşılaştı. Telefonlardan kimlik bilgilerini açıklamalarının ne sıklıkla istendiğini izliyordu, ancak saldırgan kimlikleri yavaşça toplayabilir ve yalnızca yakındaki telefonların bir kısmına yönelebilirdi. Ortaya çıkan örüntü, bariz bir gözetleme talebi patlaması yerine otobüs terminalindeki olağan faaliyetlere benzeyebilirdi.
Bu örnekler, sahte kuleleri tespit etmenin neden şüpheli mesajların listesini tutmaktan daha karmaşık olduğunu gösteriyor. Saldırganlar zamanlamayı, gücü ve iletişim prosedürlerini değiştirirken gerçek şebekelerde de görülen davranışlara yakın kalabiliyor.
Daha iyi tespit, daha fazla yanlış alarm getirdi
Ekip, makine öğrenmesinin bu açıkları kapatıp kapatamayacağını da araştırdı. Daha önce kaçırdıkları saldırılarla dedektörleri yeniden eğitti, ardından hem başarılı tespiti hem de operatörlerin olağan trafiğindeki yanlış alarmları ölçtü.
Radyo Kaynağı Denetimi (RRC) mesajlarını inceleyen bir modelde tespit oranı yüzde 51’den yüzde 96’ya yükseldi. RRC mesajları, telefon ile şebeke arasındaki radyo bağlantısının yönetilmesine yardımcı oluyor. Ancak yanlış alarm oranı da yüzde 1,4’ten yüzde 5,3’e çıkarak öncekinin yaklaşık dört katına ulaştı.
Erişim Dışı Katman (NAS) mesajlarını inceleyen bir modelde tespit oranı yüzde 27’den yüzde 63’e yükseldi. NAS sinyalleşmesi, telefon ile mobil çekirdek şebeke arasındaki kayıt ve hareketlilik gibi konuları yönetiyor. Modelin yanlış alarm oranı yüzde 4,7’den yüzde 8,8’e çıktı. İncelenen en zor durumda NAS modelinin yanlış alarm oranı yüzde 15’e ulaştı.
Daha basit bir ifadeyle, yüzde 5,3’lük yanlış alarm oranı, bu test koşullarında değerlendirilen her 1.000 meşru örnek için yaklaşık 53 uyarı anlamına geliyor. Yüzde 1,4 oranında bu sayı yaklaşık 14. Bu da bir kişinin veya sistemin incelemesi gereken olağan faaliyet miktarını artırıyor.
RRC dedektörünün tespit oranı 45 yüzde puanı, NAS dedektörününküyse 36 yüzde puanı arttı. Her iki iyileşme de daha fazla yanlış uyarıyla birlikte geldi. Bu nedenle araştırmacılar, kullanıcıların saldırıları daha geniş kapsamda yakalamanın günlük kullanımda uygulanabilir olup olmadığını değerlendirebilmesi için tespit ve yanlış alarm oranlarının birlikte sunulması gerektiğini savunuyor.
Güney Kore’nin deneyimi araştırmaya aciliyet kazandırıyor
Güney Kore, yasa dışı hücresel ekipmanların karıştığı ve maddi zarara yol açan olayları daha önce yaşadı. Ağustos 2025’te kamuoyunun gündemine gelen KT bağlantılı bir olayla ilgili hükümet soruşturmasında 368 mağdur ve yetkisiz küçük tutarlı ödemelerden kaynaklanan yaklaşık 200 milyon won zarar tespit edildi.
Olayda yasa dışı femtoseller kullanıldı. Femtosel, normalde kapsama alanını iyileştirmek veya mobil şebekedeki trafiği azaltmak için kullanılan küçük bir baz istasyonudur. Bu olayda saldırganlar, kullanıcı bilgilerini ele geçirmek ve yetkisiz ücretlendirmeler yapmak için sahte ekipmandan yararlandı.
Kim, 8 Nisan’da .HACK Conference 2026’da mobil şebeke testlerini anlattı. Laboratuvarının çalışmaları arasında, telefonlarla baz istasyonları arasında alınıp verilen radyo mesajlarını dinleyen bir cihaz olan LTE dinleyicisi de yer aldı. Araştırmacılar, şifrelenmeden gönderilen bilgilerin bir cihazın fiziksel konumunu takip etmeye yardımcı olabileceğini buldu.
Tanımlayıcılar ve bağlantı ayrıntıları gibi üstveriler, mesaj ya da konuşmanın içeriğini değil, iletişimi tarif eder. Mesaj içeriği şifrelenmiş olsa bile açığa çıkan bağlantı bilgileri bir cihaz ve hareketleri hakkında işe yarar ayrıntılar ortaya çıkarabilir.
Laboratuvar ayrıca sahte acil durum uyarılarıyla ilgili deneyler yaptı ve Devilray’i kullanarak SMS blaster saldırılarını ve cihazların internet hizmeti bağlantısını kesen SigOver saldırılarını yeniden oluşturdu. Bu gösterimler, aldatıcı mesajlardan telefon bağlantısının kesilmesine kadar araştırmacıların test etmeye çalıştığı sonuç çeşitliliğini ortaya koyuyor.
Özel 5G şebekeleri de inceleniyor
Kim, nisan ayındaki sunumunda kaygıların kapsamını belirli kurumlar veya sanayi tesisleri için kurulan özel 5G şebekelerine de genişletti. Savunma tesisleri, sanayi kompleksleri ve sağlık kuruluşları bu şebekelerin kullanıcıları arasında yer alıyor. Bu da cihaz ve konum bilgilerinin güvenliğini pratik açıdan önemli kılıyor.
Kim, ekipman yazılımındaki zayıflıkların mobil iletişim prosedürlerindeki açıklarla birleşerek bilgilerin ele geçirilmesine veya zararlı yazılımlara giden yollar oluşturabileceği uyarısında bulundu. Kaygıları, cihazların hücresel radyo iletişimini yöneten donanım ve yazılım bileşenleri olan baz bant bileşenlerini de kapsıyordu.
Laboratuvar, nisan ayındaki sunum sırasında yaklaşık yüzde 90’ı tamamlandığı belirtilen dinleyicisinin 5G sürümünü geliştiriyordu. Kim ayrıca, açığa çıkan üstverilerin bir gözlemcinin tesis içindeki cihazların varlığını ve konumunu çıkarsamasına olanak tanıyabileceğine dikkat çekti.
Devilray’in dedektör değerlendirmesi LTE’ye odaklandı. Laboratuvarın 5G konusundaki paralel çalışması, mobil trafiği taşımayı ve birçok 5G kurulumunu desteklemeyi sürdüren bir teknolojiye eğilirken daha yeni şebekeleri de inceleme çabasını yansıtıyor.
Kontrollü erişim ve yaklaşan halka açık sunum
Araştırma ekibi, saldırı davranışlarını yeniden oluşturma yeteneğinin kötüye kullanılabileceği gerekçesiyle Devilray’e erişimi, incelemeden geçirilmiş araştırmacı ve kuruluşlarla sınırlı tutuyor. Hedef kullanıcılar arasında daha geniş bir ekipman davranışı yelpazesine karşı savunmaları test etmesi gereken operatörler, soruşturmacılar ve geliştiriciler bulunuyor.
Ekip, Rayhunter’ın kaçırdığı saldırı örneklerini Electronic Frontier Foundation ile paylaştı. Kuruluş bu saldırıları tespit etmenin yolları üzerinde çalışıyor. Mobil operatörlerin küresel birliği GSMA da araştırmacıları Devilray’i Dolandırıcılık ve Güvenlik Grubuna sunmaya davet etti. Sektör ve standart kuruluşlarının temsilcileri burada tespit yaklaşımlarını görüştü.
Araştırma arXiv’de yayımlandı ve ACSAC 2026’da sunulmak üzere kabul edildi. Sunum, 7-11 Aralık tarihleri arasındaki konferansta Los Angeles’ta yapılacak. Kamuoyuna açık başlıca gelişmeler birkaç aya yayılıyor:
- 8 Nisan 2026: Kim, laboratuvarın mobil şebeke test çerçevesini .HACK Conference 2026’da sundu.
- 4 Kasım 2026: KAIST, Devilray’i ve yedi tespit sisteminin değerlendirmesini duyurdu.
- 7-11 Aralık 2026: Çalışmanın ACSAC 2026’da Los Angeles’ta sunulması planlanıyor.
Kim’in grubu ayrıca telefonlardan, operatör şebekelerinden ve bağımsız radyo dinleyicilerinden gelen gözlemleri birleştirerek sahte baz istasyonlarını tespit edip konumlandıran bir dedektör geliştiriyor. Bu çalışma, tek bir uyarı işaretine dayanmak yerine birden çok gözlem noktasındaki bilgileri bir araya getiriyor.
Kim, test platformunun amacını şöyle anlattı:
Devilray mevcut dedektörleri aşmak için tasarlanmadı. Savunmacılara saldırganların zaten sahip olduğu seçenekleri sunuyor; böylece saldırı ve savunma nihayet birlikte ilerleyebilir.
Öne Çıkanlar
- Devilray, sahte baz istasyonlarına ait 2.592 yapılandırmayı yeniden oluşturuyor ve her birini gerçek akıllı telefonlarla test ediyor.
- Değerlendirilen yedi dedektörün tamamı en az 192 yapılandırmayı, yani test kümesinin yaklaşık yüzde 7,4’ünü kaçırdı.
- Saldırganlar, bilindik uyarı işaretlerinden kaçınmak için mesajları, sinyal gücünü ve veri toplama örüntülerini değiştirebiliyor.
- İki makine öğrenmesi modelini yeniden eğitmek tespit oranını artırdı, ancak meşru trafikteki yanlış alarmları da çoğalttı.
- Devilray’e erişim, incelemeden geçirilmiş kullanıcılarla sınırlı. Araştırmanın aralık ayında ACSAC 2026’da sunulması planlanıyor.