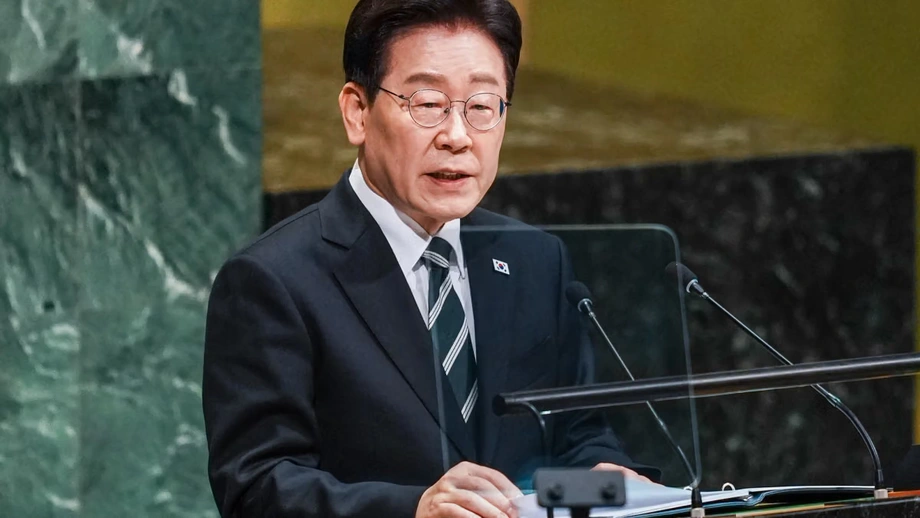
Lee, Siber Savunmayı Koordine Edecek Tek Bir Otorite İstiyor
Güney Kore Devlet Başkanı Lee Jae Myung, Binance’ten 6,3 milyar dolar çalındığına ilişkin haberlerin ardından güçlü bir siber güvenlik otoritesi kurulması için yetkililere inceleme talimatı verdi. Güvenlik denetimleri 2.100’den fazla kamu kurumunu ve yaklaşık 170 büyük özel altyapı tesisini kapsıyor.
İçindekiler
- Lee, Siber Savunmayı Koordine Edecek Tek Bir Otorite İstiyor
- Binance Hırsızlığı Neden Uyarı Niteliği Taşıyor?
- Olaylar Nasıl Gelişti?
- Siber Güvenlik Koordinatörü Neleri Değiştirir?
- Denetimler Kamu Kurumlarını ve Kritik Ağları Kapsıyor
- Kore’deki Veri İhlalleri Müşteri Bilgilerini Gündeme Taşıdı
- Çevrim İçi ve Çevrim Dışı Cüzdanlar Neden Önemli?
- Lee, Yapay Zekâdaki İlerlemeyi Daha Güçlü Koruma İhtiyacıyla İlişkilendirdi
- Öne Çıkanlar
Lee, 3 Kasım’da Seul’de düzenlenen Bakanlar Kurulu toplantısında, bakanlıklar ve özel şirketler arasındaki koordinasyonun güçlendirilmesi çağrısında bulundu. Öneri, Koreli finans şirketlerini hedef alan saldırıların ve finans, enerji ve iletişim ağlarının güvenliğine ilişkin artan kaygıların ardından geldi.
Tehlikelerin daha erken tespit edilmesini ve uyarıların daha hızlı paylaşılmasını isteyen Lee, mevcut yaklaşımın zayıf yönünü şöyle anlattı:
Denetimlere ve olay sonrası müdahalelere dayanan mevcut güvenlik sistemi, belirgin sınırlılıklar gösteriyor.
Önerilen siber güvenlik koordinatörü, hâlihazırda çeşitli kurumlar arasında bölünmüş çalışmaları denetleyecek. Burada koordinatör, belirli bir politika alanını yönetmek için geniş yetkilere sahip bir yetkili ya da kuruluş anlamına geliyor. Lee ayrıca kamu kurumları ile özel şirketleri bir araya getirecek bir görev gücü kurulmasını değerlendirmelerini istedi.
Öneri henüz inceleme aşamasında. Hükümet, yapısının nasıl olacağını, mevcut kurumlardan hangi yetkileri devralacağını veya ne zaman kurulacağını açıklamadı.
Binance Hırsızlığı Neden Uyarı Niteliği Taşıyor?
Saldırganların 29 Ekim’de Binance’ten yaklaşık 6,3 milyar dolarlık dijital varlığı çektiği bildirildi. Hırsızlık, on blokzincirdeki çevrim içi cüzdanları etkiledi; paranın büyük bölümü yaklaşık 20 dakika içinde alındı. Blokzincirler, kripto para işlemlerini izlemek için kullanılan dijital kayıtlardır.
Çekimlerin hızı ve kapsamı, Lee’nin erken uyarılara neden odaklandığını açıklamaya yardımcı oluyor. Birkaç dakika içinde birden fazla ağda yayılan bir saldırıda, kurumların şüpheli faaliyetleri belirlemesi, ilgili yetkililerle iletişime geçmesi ve daha fazla kaybı sınırlaması için çok az zaman kalıyor.
Blokzincir analiz şirketi TRM, olayı kayıtlara geçen en büyük kripto para hırsızlığı olarak nitelendirdi. Bildirilen 6,3 milyar dolarlık kayıp, Şubat 2025’te Bybit’ten çalınan 1,5 milyar doların yaklaşık 4,2 katına karşılık geliyor ve politika tartışmalarında gündeme getirilen olayın boyutunu ortaya koyuyor.
FBI, 31 Ekim’de saldırıdan Kuzey Kore’yi sorumlu tuttu ve TraderTraitor adlı hacker grubunu işaret etti. Kuzey Kore sorumluluğu reddetti. Kuzey Kore lideri Kim Jong Un’un kız kardeşi Kim Yo Jong, suçlamayı şöyle geri çevirdi:
saçma söylemler ve yeni bir şey değil.
Lee, daha güçlü savunmalara duyulan ihtiyacı ele alırken Binance olayına değindi, ancak açıklamalarında Kuzey Kore’nin adını anmadı. Talimatları, Güney Kore’nin kamu hizmetleri ve şirketleri hedef alan siber tehditlere karşı nasıl bir yanıt örgütlemesi gerektiğine odaklandı.
Olaylar Nasıl Gelişti?
Hırsızlık, ABD’nin saldırıyı kime atfettiğini açıklaması ve Lee’nin talimatları birkaç gün içinde gerçekleşti. Ülkedeki veri ihlalleri, kripto para borsalarının ötesine uzanan tartışmayı daha da acil hâle getirdi.
- Şubat 2025: Bybit, Binance olayının boyutunu açıklamak için kullanılan karşılaştırmada yaklaşık 1,5 milyar dolar değerinde kripto para hırsızlığına uğradı.
- 29 Ekim: Saldırganların Binance cüzdanlarından on blokzincir üzerinden yaklaşık 6,3 milyar dolar çektiği bildirildi.
- 31 Ekim: FBI, Binance saldırısını Kuzey Kore’ye atfetti.
- 3 Kasım: Lee, Bakanlar Kurulu toplantısında yetkililere bir siber güvenlik otoritesi kurulmasını ve önleyici tedbirlerin güçlendirilmesini değerlendirme talimatı verdi.
Güney Koreli yetkililer ayrıca kamu kurumları ve büyük özel tesislerde güvenlik incelemeleri yürütüyordu. Yetkililer siber güvenlik sorumluluklarının nasıl düzenleneceğine ilişkin uzun vadeli bir değişikliği değerlendirirken bu denetimler acil müdahale işlevi görüyor.
Siber Güvenlik Koordinatörü Neleri Değiştirir?
Lee’nin önerisi pratik bir soruna çözüm arıyor: Güvenlik sorumlulukları farklı görevleri olan kurumlar arasında dağılmış durumda. Ulusal İstihbarat Servisi, bilim bakanlığı ve finansal düzenleyici kurumlar müdahalenin ayrı bölümlerinde hâlihazırda görev alıyor.
Koordinasyon yetkisine sahip bir otorite, bu işlevleri kamu kurumlarıyla özel şirketleri kapsayan ortak bir çatı altında toplayabilir. Lee, saldırı işaretlerini tespit edebilen, bu bilgileri paylaşabilen ve zarar büyümeden müdahaleyi düzenleyebilen bir sistem çağrısında bulundu.
Bir kurumun tespit ettiği uyarı, başka bir kurum için de önemli olabilir. Örneğin, bir sızma girişimine ilişkin bilgiler diğer kurumların benzer faaliyetlerle karşı karşıya olup olmadığını kontrol etmesine yardımcı olabilir. Lee’nin tarif ettiği önleme sisteminin merkezinde daha hızlı bilgi paylaşımı yer alıyor.
Önerilen kamu-özel sektör görev gücü, kamu koordinasyonunu finansal hizmetleri ve diğer kritik ağları işleten şirketlerle buluşturacak. Görev gücünün üyeleri ve sorumlulukları, yetkililerin henüz almadığı kararlara bağlı olacak.
Denetimler Kamu Kurumlarını ve Kritik Ağları Kapsıyor
Ulusal İstihbarat Servisi, 2.100’den fazla bakanlık, yerel yönetim ve kamu kurumunda acil güvenlik denetimleri yapılmasını istedi. Bilim bakanlığı ise finans ve telekomünikasyon işletmecileri dâhil yaklaşık 170 büyük özel altyapı tesisini inceliyor.
Lee; finans, enerji, bilgi ve iletişimi öncelikli alanlar olarak belirledi. Yetkililere büyük kamu kurumları ve altyapıdaki zayıflıkları gidermeleri talimatını vererek siber güvenliği, insanların günlük yaşamda bağımlı olduğu hizmetlerle ilişkilendirdi.
Finans ağları ödemeleri ve paraya erişimi sağlar. İletişim ağları insanlarla şirketler ve kamu kurumları arasında bilgi aktarır. Enerji altyapısı elektriği ve diğer temel kaynakları sağlar. Lee’nin talimatları, bu hizmetlerin korunmasını dijital varlıkların ve kişisel bilgilerin korunmasıyla birlikte ele alıyor.
Denetimler acil müdahalenin bir parçası olmaya devam ediyor. Daha kapsamlı reform ise güçlü koordinasyon ve daha erken müdahale sağlayarak yetkililerin yalnızca olaylar yaşandıktan sonra soruşturma yürütmek yerine uyarı işaretlerine de yanıt vermesini amaçlıyor.
Kore’deki Veri İhlalleri Müşteri Bilgilerini Gündeme Taşıdı
Mirae Asset Global Investments, kripto para borsası Bithumb ve Daishin Securities yakın zamanda müşteri bilgilerini içeren hacker saldırılarından etkilendi. Bu olaylar, kişisel verilerin işlenmesini kripto para hırsızlığıyla birlikte hükümetin gündemine taşıdı.
Para ve bilgi, etkilenen müşteriler açısından farklı sorunlar doğuruyor. Bir borsanın çalınan varlıkları yerine koyması gerekebilirken, veri ihlaline uğrayan bir şirket kullanıcıları hakkında tuttuğu bilgilerin açığa çıkmasıyla ilgilenmek zorunda. Lee’nin önerdiği çerçeve, tek bir kayıp türüne odaklanmak yerine kurumlar genelindeki güvenliği kapsıyor.
Tartışmalar, devlet başkanının kullandığı uçağa ait yolcu listesinin sızdırıldığına ilişkin haberlerin ardından da geldi. Bu olay, endişeleri finans şirketlerinin ötesine, devlet faaliyetleriyle bağlantılı bilgilere taşıdı.
Finansal Hizmetler Komisyonu, hazırlık düzeylerini değerlendirmek üzere beş kripto para borsasının temsilcilerini toplantıya çağırdı: Upbit, Bithumb, Coinone, DigitalX ve Gopax. Toplantılar, yerli işlem platformlarını Binance olayı ve ülkedeki son veri ihlallerine yönelik müdahalenin bir parçası hâline getiriyor.
Çevrim İçi ve Çevrim Dışı Cüzdanlar Neden Önemli?
Kore’deki borsalar, müşterilere ait kripto paraların en az yüzde 80’ini soğuk cüzdanlarda tutmak zorunda. Bu cüzdanlar, transferleri onaylamak için gereken dijital kimlik bilgilerini çevrim dışı saklayarak internet bağlantıları üzerinden yapılabilecek saldırılara maruz kalma riskini azaltıyor.
Sıcak cüzdanlar internete bağlı kalır ve borsaların transferleri daha hızlı gerçekleştirmesini sağlar. Bildirilen Binance hırsızlığında sıcak cüzdanların kullanılması, çevrim içi erişim ile çevrim dışı saklama arasındaki ayrımı borsaların güvenlik yönetimini anlamak açısından önemli kılıyor.
Kore’deki düzenleme, müşterilere ait kripto paraların en az beşte dördünün soğuk depolamada tutulması gerektiği anlamına geliyor. En fazla beşte biri bu zorunlu oranın dışında tutulabilir. Bu oranlar saklama zorunluluğunu tanımlıyor; borsa işletmecilerinin erişimi, transfer onaylarını ve varlıkların cüzdanlar arasındaki hareketini düzenleyen kontrollere de ihtiyacı var.
Müşteriler, borsanın kayıptan sonra nasıl yanıt vereceğine de bağlı. Binance, hizmetleri yeniden başlattığını ve olaydan kaynaklanan kayıpları karşıladığını, çalınan miktarın yaklaşık yüzde 95’ini kendi rezervlerinden finanse ettiğini açıkladı. Bildirilen 6,3 milyar dolarlık hırsızlığa uygulandığında bu oran yaklaşık 5,99 milyar dolara karşılık geliyor.
Güney Kore’nin önerdiği Dijital Varlıklar Temel Yasası, saldırıların ardından müşterilere tazminat ödenmesini düzenleyecek ancak henüz kabul edilmedi. Bu nedenle tazminat, müşterilerin varlıklarının çoğunu çevrim dışı tutmaya ilişkin mevcut zorunluluktan ayrı bir politika konusu. Biri varlıkların nasıl saklandığını, diğeri ise müşteriler kayba uğradığında ödemeyi kimin yapması gerektiğini ele alıyor.
Lee, Yapay Zekâdaki İlerlemeyi Daha Güçlü Koruma İhtiyacıyla İlişkilendirdi
Lee, yapay zekâdaki ilerlemelerin hacker yöntemlerini daha karmaşık ve yaygın hâle getirdiği uyarısında bulundu. Bu yöntemler geliştikçe güvenlik sistemlerinin zayıflıkları belirlemesi ve saldırıların ilk işaretlerine tepki vermesi gerektiğini savundu.
Lee, değişen tehdit ortamını açıklarken yapay zekâya da değindi. Talimatları, yalnızca denetimlere dayanmak yerine teknoloji, kamu kurumları ve toplumsal farkındalık alanlarında önleyici tedbirler alınmasını öngörüyor.
Lee, siber güvenliği Güney Kore’nin yarı iletkenler ve yapay zekâ alanındaki hedefleriyle de ilişkilendirdi. Devlet başkanı, dijital rekabet gücünün bu sektörlerdeki ilerlemenin yanı sıra güçlü koruma da gerektirdiğini söyledi:
Dijital çağda lider olmak için yarı iletkenler ve yapay zekânın yanı sıra dünya standartlarında siber güvenlik kapasitesine sahip olmalıyız.
Kamu kurumları ve şirketler için acil görev, güvenlik açıklarını kontrol etmek ve uyarıları daha hızlı paylaşmaya hazırlanmak. Daha kapsamlı kararsa yeni bir koordinasyon kuruluşunun hâlihazırda güvenlik sorumlulukları bulunan kurumlar üzerinde ne kadar yetki sahibi olacağı.
Müşteriler açısından en somut konular kişisel bilgilerin güvenliği, finansal hizmetlere erişimin sürmesi ve hırsızlık sonrası tazminat. Önerilen siber güvenlik otoritesi ile bekleyen dijital varlık yasası, bu kaygıların farklı yönlerini ele alıyor.
Öne Çıkanlar
- Lee, kamu kurumlarıyla özel şirketleri koordine edecek bir siber güvenlik otoritesi kurulmasının incelenmesi talimatını verdi.
- Öneri, 29 Ekim’de Binance’ten 6,3 milyar dolar çalındığına ilişkin haberlerin ve Koreli finans şirketlerinde yaşanan son veri ihlallerinin ardından geldi.
- FBI, Binance saldırısını Kuzey Kore’ye atfetti; Kuzey Kore sorumluluğu reddetti.
- Güvenlik denetimleri 2.100’den fazla kamu kurumunu ve yaklaşık 170 büyük özel altyapı tesisini kapsıyor.
- Kore’deki borsalar, müşterilere ait kripto paraların en az yüzde 80’ini soğuk cüzdanlarda tutmak zorunda.
- Dijital Varlıklar Temel Yasası henüz kabul edilmedi ve önerilen siber güvenlik kuruluşu için bir takvim açıklanmadı.