Devlet sözleşmeleri yapay zekâ eğitimini yasaklıyor ve verilerin silinmesini şart koşuyor
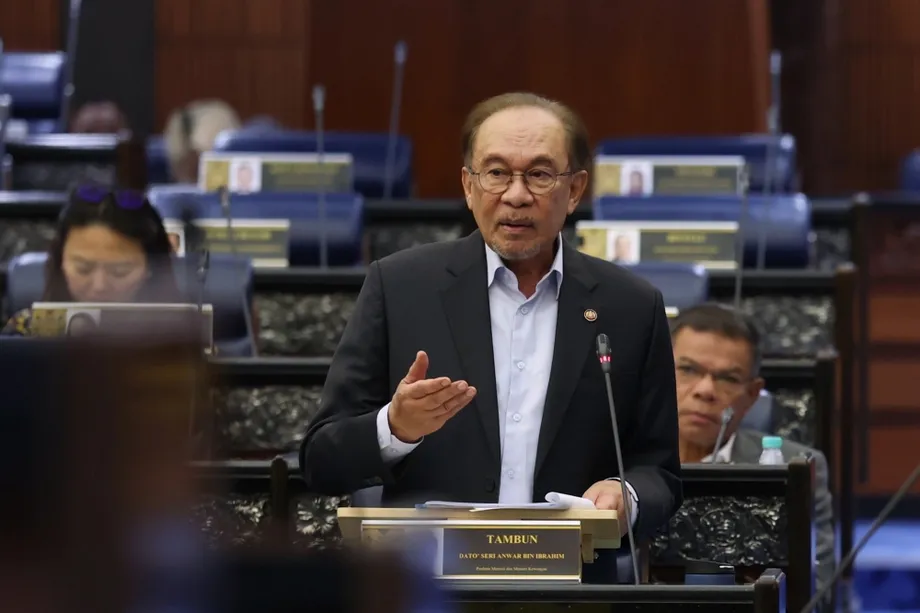
Dijital İşler Bakanı Gobind Singh Deo, 20 Ekim 2026'da parlamentoya yazılı olarak verdiği yanıtta, Malezya hükümetine yapay zekâ hizmeti sunan şirketlerin modellerini eğitmek için devlet verilerini veya kamuya açık verileri kullanmasının yasak olduğunu söyledi. Kısıtlama, tüm devlet yapay zekâ tedarik sözleşmelerinde yer alıyor; sözleşmeler ayrıca hizmet sağlayıcıların işleme sonrasında verileri silmesini şart koşuyor.
İçindekiler
- Devlet sözleşmeleri yapay zekâ eğitimini yasaklıyor ve verilerin silinmesini şart koşuyor
- Her tür devlet verisi nereye gidebilir?
- Şifreleme anahtarlarının denetimi devlette kalıyor
- Devlet sistemlerine kimler erişebilir?
- Kurumlar, yapay zekâ işlemesinden önce verileri azaltmalı
- Şubat 2025'te başlatılan çerçeve
- Özel sektördeki veri aktarımları farklı bir yasal çerçeveye tabi
- Önerilen yapay zekâ yasası neleri kapsayacak?
- Önemli Noktalar
Gobind, yabancı sağlayıcılar da dâhil olmak üzere bulut ve yapay zekâ şirketlerinin işlediği bilgilerin Malezya'nın denetiminde nasıl kaldığını soran, Pasir Mas milletvekili ve Perikatan Nasional üyesi Ahmad Fadhli Shaari'ye yanıt verdi. Yanıtında depolama konumlarını, şifrelemeyi, devlet sistemlerine erişimi ve yapay zekâ tedarikçilerinin bilgileri yeniden kullanmasını kapsayan denetimleri sıraladı.
Buradaki temel ayrım, bilgilerin bir devlet görevini yerine getirmek için kullanılmasıyla tedarikçinin yapay zekâ modelini geliştirmek amacıyla kullanılmasının farklı şeyler olması. Bir kurumun, belirli bir hizmet için bilgileri işleyecek bir yapay zekâ sistemine ihtiyacı olabilir. Gobind'in sözünü ettiği sözleşme kısıtlamasına göre sağlayıcı, aldığı bilgileri modellerini eğitmek için kullanamaz ve işleme tamamlandıktan sonra elinde tutamaz.
Eğitim, bir yapay zekâ modelinin örneklerden örüntüler öğrendiği süreçtir. İşleme ise bir sistemin aldığı bilgileri kullanarak bir görevi yerine getirmesidir. Bu iki faaliyetin birbirinden ayrılması, kurumlara bir sağlayıcıya gönderdikleri bilgilere sonrasında ne olacağını denetlemek için sözleşmeye dayalı bir zemin sunuyor.
Gobind ayrıca Dijital İşler Bakanlığının, bir yapay zekâ sisteminin tüm yaşam döngüsü boyunca hesap verebilirliği ele alacak bir Yapay Zekâ Yönetişim Yasası taslağı hazırladığını söyledi. Şimdiye kadar açıklanan önlemler devlet sözleşmeleri, güvenlik talimatları ve kamu sektörü yönergeleri aracılığıyla uygulanıyor. Önerilen yasa ise sorumluluk konusunda daha kapsamlı bir çerçeve oluşturacak.
Her tür devlet verisi nereye gidebilir?
Malezya'nın depolama kuralları, bilgilerin ne kadar hassas olduğuna göre değişiyor. Gobind, gizli veya çok gizli olarak sınıflandırılan materyallerin devlet veri merkezlerinde tutulması gerektiğini söyledi. Gizli olmayan ancak hassas kabul edilen ve erişimi kısıtlı bilgiler yalnızca Malezya'da bulunan özel bulut veya hibrit bulut ortamlarında saklanabilir. Yurt dışındaki bulut hizmetlerinde yalnızca açık ve hassas olmayan devlet verileri tutulabilir.
Bulut hizmeti, bir ağ üzerinden erişilen bilişim altyapısında bilgileri depolar veya işler. Özel bulut belirli bir kuruma ayrılırken hibrit bulut, birbirinden ayrı bilişim ortamlarını bir araya getirir. Gobind'in açıkladığı düzenlemelerde, bir devlet kaydının sınıflandırması kurumun kullanabileceği depolama seçeneklerini belirliyor.
- Gizli ve çok gizli bilgiler: Bulut hizmetleri yerine devlet veri merkezlerinde tutulmalı.
- Gizli olmayan hassas ve erişimi kısıtlı bilgiler: Malezya'da bulunan özel veya hibrit bulut ortamlarında saklanabilir.
- Açık ve hassas olmayan bilgiler: Yurt dışındaki bulut ortamlarında saklanabilir.
Bir kurumun sağlayıcı seçerken vereceği ilk karar bu nedenle bilginin niteliğiyle ilgili. Tedarikçinin verileri işleyebilmesi, bu verilerin nerede barındırılabileceğini tek başına belirlemiyor. Kurum, hizmeti kullanmadan önce depolama düzenlemelerini güvenlik sınıflandırmasına uygun hâle getirmeli.
Şifreleme anahtarlarının denetimi devlette kalıyor
Gobind, devlet verilerinin Ulusal Kriptografi Politikası uyarınca hem depolanırken hem de sistemler arasında aktarılırken şifrelenmesi gerektiğini söyledi. Bu korumalar genellikle depolama sırasında şifreleme ve aktarım sırasında şifreleme olarak adlandırılıyor.
Şifreleme, okunabilir bilgileri kodlanmış içeriğe dönüştürür. Kriptografik anahtar, bu içeriği yeniden okunabilir hâle getirmek için gereken aracı sağlar. Gobind, sınıflandırılmış sistem ve verilerde bu anahtarların devlete ait olduğunu ve devletin denetiminde bulunduğunu söyledi. Amaç, yabancı bir hizmet sağlayıcının, başka bir ülkenin yetkililerinden gelen talep üzerine bile içerikleri kendi başına okuyamamasını sağlamak.
Depolama kurallarıyla anahtar denetimi, aynı sorunun farklı boyutlarını ele alıyor. Depolama kuralları bilgilerin nerede bulunabileceğini belirliyor. Anahtarların mülkiyeti ise şifrelenmiş içeriği kimin okuyabileceğini tayin ediyor. Devlet, sınıflandırılmış bilgiler söz konusu olduğunda barındırma konumlarına getirilen kısıtlamaların yanı sıra bu denetimi de elinde tuttuğunu söylüyor.
Devlet sistemlerine kimler erişebilir?
Devlet hizmetleri sunmak üzere görevlendirilen şirketler güvenlik taramasından geçmek zorunda. Gobind, devlet sistemlerine erişimin kişinin görevine göre belirlendiğini, birden fazla doğrulama yöntemi gerektirdiğini ve denetimler için kayda alındığını söyledi.
Göreve dayalı erişimde bir kişinin izinleri, yapmaya yetkili olduğu işe göre belirlenir. Çok faktörlü doğrulamada yalnızca parola yeterli olmaz; ek bir güvenlik kontrolü de gerekir. Denetim kayıtları, daha sonra incelenebilecek erişim bilgilerini tutar.
Bu koşullar, korumayı sunucunun bulunduğu konumun ötesine taşıyor. Malezya'da barındırılan bir sistemde bile sisteme kimlerin girebildiği, hangi bilgilere erişebildiği ve faaliyetlerinin nasıl kaydedildiği denetlenmeli. Tedarikçilerin taranması, erişim izinlerinin sınırlandırılması ve erişim kayıtlarının tutulması, devlet verilerinin işlenmesine ilişkin koşulların parçası.
Kurumlar, yapay zekâ işlemesinden önce verileri azaltmalı
Gobind, GPAISA olarak bilinen Kamu Sektöründe Yapay Zekâ Kullanım Yönergelerinin, kurumların kullanılan veri miktarını en aza indirmesini ve yapay zekâ sistemleri tarafından işlenmeden önce bilgileri gizlemesini veya anonimleştirmesini zorunlu kıldığını söyledi. Veri minimizasyonu, yalnızca görev için gereken verilerin kullanılması demek. Verileri gizlemek veya anonimleştirmek, bir kişiyi tanımlayabilecek bilgilerin açığa çıkma riskini azaltıyor.
Ulusal Dijital Dairesinin kamu sektörüne yönelik yapay zekâ yönergeleri; Malezya yasa ve politikalarına uyumu, yapay zekâ etiğinin yedi ilkesini, yapay zekâ alanında çalışan kişi ve kuruluşların sorumluluklarını, benimseme süreçlerini ve risk yönetimini kapsıyor. Eklerinde Malezya'dan ve diğer ülkelerden kamu sektörü kullanım örneklerinin yanı sıra etik uyumuna yönelik bir öz değerlendirme de yer alıyor.
Dairenin yapay zekâ girişimleri raporu, GPAISA'yı kamu kurumlarına yapay zekânın etik, şeffaf ve sorumlu biçimde kullanılmasını sağlamak üzere sunulan bir başvuru kaynağı olarak tanımlıyor. Yönergelerin hizmet sunumunu iyileştirmeye, devletin işleyişini güçlendirmeye ve yeni teknolojilere dayalı yenilikçiliği teşvik etmeye odaklandığını belirtiyor. Daire, yapay zekâ politikaları ve uygulamalarının eşgüdümüne yardımcı olmak üzere 2025'te devlet kurumlarına 40 teknik danışmanlık hizmeti verdi.
Çerçeve, sorumlulukları tedarikçilerin yanı sıra kurumlara da yüklüyor. Bilgiler bir yapay zekâ hizmetine ulaşmadan önce kurum, görevin ne kadar veri gerektirdiğini ve kişileri tanımlayan ayrıntıların nasıl korunacağını değerlendirmeli. Ardından sözleşme, sağlayıcının aldığı bilgileri nasıl kullanacağını ve sileceğini düzenliyor.
Etik değerlendirmesi ve risk yönetimi bölümleri de veri işlemeyi, bir yapay zekâ sisteminin kullanılıp kullanılmayacağına ve nasıl kullanılacağına ilişkin daha geniş karar sürecinin içine yerleştiriyor. Tedarik, bu kararın aşamalarından biri; bilgilerin hazırlanması ve ortaya çıkan hizmete ilişkin sorumluluk da kurumun görevleri arasında kalıyor.
Şubat 2025'te başlatılan çerçeve
Dijital İşler Bakanlığının yönergelerin tanıtımına ilişkin açıklamasında, GPAISA'nın 27 Şubat 2025'te Putrajaya'daki Le Meridien Oteli'nde tanıtıldığı kaydediliyor. Ulusal Dijital Dairesi, kamu kurumları için özel bir başvuru kaynağı olarak yönergeleri Malezya Dijital Ekonomi Kurumu ile birlikte hazırladı.
Tanıtım törenine, Kamu Hizmetleri Genel Müdür Yardımcısı Dato' Mohd Shaiful bin Ibrahim ile birlikte Gobind başkanlık etti. Etkinlikte devlet dairelerinin yöneticileri, baş dijital sorumlular, kamu sektörü teknoloji yöneticileri ve sektör temsilcileri bir araya geldi; devletin yapay zekâ kullanım örnekleri, etik ve yönetişim konularında oturumlar düzenlendi.
Yönergeler altı bölüm ve üç ekten oluşuyor. Yayımlanmaları, sözleşme kısıtlamaları ile önerilen yapay zekâ yasasına ilişkin Ekim 2026 tarihli parlamento açıklamasından önce gerçekleşti. Önemli tarihler şöyle:
- 2024: Kişisel verilerin yurt dışına aktarımını açıklarken Gobind'in atıfta bulunduğu 2010 tarihli Kişisel Verilerin Korunması Yasası'nda yapılan değişiklikler.
- 27 Şubat 2025: Kamu sektörü yapay zekâ yönergelerinin Putrajaya'da tanıtılması.
- 20 Ekim 2026: Gobind'in parlamentoya verdiği yazılı yanıtta devletin yapay zekâ sözleşmelerindeki koşullar, depolama kuralları ve Yapay Zekâ Yönetişim Yasası taslağına yönelik çalışmalar açıklandı.
Özel sektördeki veri aktarımları farklı bir yasal çerçeveye tabi
Özel işletmelerin işlediği kişisel veriler konusunda Gobind, 2024'te değiştirilen 2010 tarihli Kişisel Verilerin Korunması Yasası'nın 129. maddesine işaret etti. Yurt dışına aktarım koşulları arasında ilgili kişinin rızası ile verilerin gönderildiği yerde Malezya'nın Kişisel Verilerin Korunması Yasası'na (PDPA) benzer yasaların bulunmasını saydı.
Bir işletmenin kişisel bilgileri yurt dışında bulunan bir bulut hizmetine göndermesi, sınır ötesi veri aktarımı sayılabilir. Gobind'in açıklamasına göre bu aktarımlar kişisel verilerin korunmasına ilişkin çerçeveye tabi. Devlet bilgileri ise ayrıca açıkladığı depolama sınıflandırmaları ve güvenlik denetimleri kapsamına giriyor.
Aradaki fark, bilgileri hem kamu kurumları hem de işletmeler tarafından işlenen kişiler açısından önem taşıyor. Devletin tedarik koşulları, yapay zekâ sözleşmelerinde çalışan sağlayıcıları kapsıyor. Kişisel veri işleyen özel işletmelerin ise bu bilgileri başka bir ülkeye aktarırken PDPA kurallarını dikkate alması gerekiyor.
Önerilen yapay zekâ yasası neleri kapsayacak?
Gobind, Dijital İşler Bakanlığının teknoloji sağlayıcılarını bir yapay zekâ sisteminin yaşam döngüsü boyunca hesap verebilir kılmayı amaçlayan bir Yapay Zekâ Yönetişim Yasası taslağı hazırladığını söyledi. Yasanın ele alacağı konular arasında veri kalitesi, şeffaflık ve açıklanabilirliği saydı. Tasarının parlamentoya ne zaman sunulacağı açıklanmadı; yanıtta önerilen cezalar veya ayrıntılı bir uygulama ve denetim yapısı da belirtilmedi.
Veri kalitesi, bilgilerin doğruluğu ve görev için uygunluğu da dâhil olmak üzere sistemin kullandığı verilerle ilgilidir. Şeffaflık, bir sistemin nasıl geliştirildiğinin ve kullanıldığının görülebilmesini ifade eder. Açıklanabilirlik ise sistemin çıktılarının veya kararlarının insanlar tarafından anlaşılabilmesiyle ilgilidir. Bu konular, hesap verebilirliği yapay zekâ hizmetinin ilk kez satın alınmasının ötesine taşıyor.
Malezya, bilişim altyapısını genişletirken bu denetimleri gündeme getiriyor. Veri merkezleri ve güneş enerjisi parkları için plantasyon arazilerinin yeniden geliştirilmesi, palm yağı sektörünün büyük şirketlerini bu alana çekti. Daha önce açıklanan tahminlere göre veri merkezlerinin elektrik talebi 2035'e kadar en az beş gigavata çıkabilir. Bu miktar, ülkenin o dönemki elektrik üretim kapasitesinin yaklaşık yüzde 20'sine denk geliyor. Hükümet ayrıca 2035'e kadar 81 veri merkezinin faaliyette olması hedefini açıkladı.
Bu genişleme, izin verilen kullanımlara ilişkin kuralları kurumlar ve tedarikçiler açısından somut hâle getiriyor. Bilgileri depolayıp işleme kapasitesinin artması, dijital hizmetler için daha fazla seçenek yaratıyor. Devlet sözleşmeleri, veri sınıflandırmaları, şifreleme anahtarları ve erişim denetimleri, kurumların bu seçeneklerden hangilerini kullanabileceğini ve sağlayıcıların bilgilerle ne yapabileceğini belirliyor.
Önemli Noktalar
- Devletin yapay zekâ sözleşmeleri, sağlayıcıların devlet verilerini veya kamuya açık verileri model eğitimi için kullanmasını yasaklıyor ve işlem sonrasında verilerin silinmesini şart koşuyor.
- Gizli ve çok gizli bilgiler devlet veri merkezlerinde tutulmalı. Gizli olmayan hassas ve erişimi kısıtlı bilgiler, ülke içindeki özel veya hibrit bulut ortamlarında saklanabilir.
- Yurt dışındaki bulut ortamlarında yalnızca açık ve hassas olmayan devlet verileri tutulabilir.
- Şifreleme anahtarları üzerindeki denetim devlette kalıyor; tedarikçiler ise güvenlik taramasından ve erişim kontrollerinden geçiyor.
- GPAISA uyarınca kamu kurumları verileri en aza indirmeli, yapay zekâ işlemesinden önce bilgileri gizlemeli veya anonimleştirmeli.
- Hesap verebilirlik, veri kalitesi, şeffaflık ve açıklanabilirliği ele alacak bir Yapay Zekâ Yönetişim Yasası taslağı hazırlanıyor.