Üç Teslimat Markasının Müşteri Kayıtları Risk Altında
Ride On Express Holdings, 13 Ekim 2026'da yaptığı açıklamada, Gin no Sara, Kamatora ve Sushi Joto'nun resmî internet siteleri ve uygulamaları üzerinden kaydedilen yaklaşık 6,5 milyona kadar kişisel bilgi kaydının, harici bir sunucuya yönelik siber saldırının ardından açığa çıkmış olabileceğini duyurdu. Etkilenmiş olabilecek bilgiler arasında ev adresleri, telefon numaraları, doğum tarihleri, parola özetleri ve sipariş geçmişleri bulunuyor.
İçindekiler
- Üç Teslimat Markasının Müşteri Kayıtları Risk Altında
- Olay Nasıl Gelişti?
- Hangi Bilgiler Etkilenmiş Olabilir?
- Parola Uyarısı Ne Anlama Geliyor?
- Müşterilerin Kullanabileceği Kanallar
- Uyarılar ve Özel İletişim Hattı
- Ayrı Bir Bulut Kesintisi 495 Kuruluşu Etkiledi
- Doğrulananlar ve Belirsiz Kalanlar
- Öne Çıkanlar
Şirket, saldırganların bilgileri ele geçirdiğini doğrulamadı. Açıklama yapıldığı sırada araştırmacılar sızıntıya dair açık bir kanıt bulamamış, herhangi bir ifşanın gerçekleşip gerçekleşmediğini ya da ne kadar bilginin söz konusu olduğunu belirleyememişti. 6,5 milyon rakamı, etkilenmiş olabilecek kayıtların azami sayısını ifade ediyor; çalındığı doğrulanmış kayıtların sayısını veya etkilenen farklı kişilerin sayısını değil.
Ride On Express Holdings, olaya ilişkin üçüncü duyurusunda, sunucu işletmecisinin bir fidye yazılımı saldırısı bildirdiğini ve daha sonra kendisine emanet edilen verilerin geri alınmasının veya kurtarılmasının zor olacağı uyarısında bulunduğunu söyledi. Üç markanın resmî internet siteleri ve akıllı telefon uygulamaları üzerinden sipariş verme hizmeti askıda kalmaya devam etti; yeniden açılacağı tarih açıklanmadı.
Şirketin 13 Ekim tarihli olaya ilişkin ikinci duyurusunda da olası veri ifşası hakkında bilgi verildi. Şirket, 8 Ekim'deki ilk duyurusunun ardından müşterilerden, iş ortaklarından ve etkilenen diğer kişilerden özür diledi; araştırmada sızıntı veya kapsamı henüz belirlenmemiş olsa da etkilenmiş olabilecek müşterileri bilgilendirmeye karar verdiğini söyledi.
Açıklama, başlangıçta 7 Ekim'de bir hizmet kesintisi olarak duyurulan olayın kapsamını genişletti. Olası veri ifşası, hesap sahiplerinin ötesine de uzanıyor: müşterilerin girdiği aile bilgileri ve teslimat alıcılarına ait bilgiler de etkilenmiş olabilir. Şirketin belirttiğine göre kredi kartı bilgileri bu kapsamın dışında, çünkü şirket bu bilgileri saklamıyor.
Olay Nasıl Gelişti?
Şirketin kronolojisi, sipariş sistemlerinin çevrim dışı kalmasından önce başlıyor. Ride On Express Holdings, 5 Ekim'den itibaren kullandığı sunuculara üçüncü bir tarafın yetkisiz erişimini tespit ettiğini ve saldırı yolunu ve olası zararı incelemeye başladığını söyledi.
7 Ekim sabahı erken saatlerde bazı sunucularda sistem arızası meydana geldi. Sunucu işletmecisinin fidye yazılımı saldırısı bildirmesinin ardından Ride On Express Holdings aynı gün sistemlerini durdurdu ve bir acil müdahale ekibi kurdu. Ekip, olası bilgi ifşasını araştırmaya ve müşterilerin daha fazla zarar görmesini önleyecek tedbirleri değerlendirmeye başladı.
- 5 Ekim 2026'dan itibaren: Yetkisiz erişim tespit edildi; saldırı yolu ve olası zarar araştırılmaya başlandı.
- 7 Ekim: Sabah erken saatlerde bazı sunucular arızalandı. İşletmeci fidye yazılımı saldırısı bildirdi, Ride On Express Holdings sistemlerini askıya aldı ve bir acil müdahale ekibi kurdu.
- 8 Ekim'den itibaren: Telefonla sipariş, mağazalardan gel-al siparişi ve Demae-can ile Uber Eats üzerinden sipariş verilebiliyordu. Resmî internet sitelerindeki menüler ve mağaza arama işlevi de çalışıyordu.
- 13 Ekim: Şirket, sızıntı veya kapsamı belirlenmemiş olmasına rağmen yaklaşık 6,5 milyona kadar kaydın etkilenmiş olabileceğini açıkladı.
Şirket, 13 Ekim tarihli açıklamanın acil müdahale ekibindeki görüşmelerin ardından yapıldığını söyledi. Bilgi hırsızlığı doğrulanana kadar beklemek yerine, araştırma henüz sonuçlanmamışken etkilenmiş olabilecek müşterileri bilgilendirmeye karar verdi.
Hangi Bilgiler Etkilenmiş Olabilir?
Olası veri ifşası, üç markanın resmî internet sitelerinden veya uygulamalarından herhangi birine daha önce bilgi kaydetmiş kişileri kapsıyor. Duyuru, uyarıyı yakın tarihli siparişlerle veya hâlen aktif olan müşterilerle sınırlamıyor; kapsama giren en eski kayıt tarihini de belirtmiyor.
Listelenen bilgiler arasında adlar, adresler, telefon numaraları, e-posta adresleri, cinsiyet, doğum tarihleri, parola özetleri, sipariş geçmişleri ve Deli Point üyelik numaraları bulunuyor. Deli Point, üç markanın ortak kullandığı bir ödül programı.
Müşterilerin aile üyelerinin adlarını ve doğum günlerini girdiği durumlarda bu bilgiler de etkilenmiş olabilir. Teslimat adresleri için girilen adlar, adresler ve telefon numaraları da kapsama girebilir. Bu, bir hesap sahibi tarafından bilgileri girilmiş kişilerin, kendileri hesap oluşturmuş olmasalar bile olası veri ifşasından etkilenebileceği anlamına geliyor.
Yalnızca Demae-can, Uber Eats veya telefon aracılığıyla sipariş veren müşteriler açıklamada belirtilen kapsamın dışında. Burada yalnızca sözcüğü önemli: Bu kanallardan birini kullanmış olmak, geçmişte resmî bir internet sitesi veya uygulama üzerinden de bilgi kaydetmiş kişileri kapsam dışına çıkarmıyor.
Parola Uyarısı Ne Anlama Geliyor?
Ride On Express Holdings, etkilenmiş olabilecek veriler arasında parola özetlerini de sayıyor. Şirket, bu bilgilerin şifrelenmiş olduğunu ve saklandığı hâliyle okunamayacağını belirtiyor. Parola özeti, parolanın düz metin olarak yazılmış hâli değil, dönüştürülmüş bir gösterimidir.
Olaya ilişkin ikinci duyurudaki ifade aynen şöyle: “パスワードは暗号化されており、そのままでは読み取りできない情報です。” Türkçesi: “Parolalar şifrelenmiştir ve bu hâlleriyle okunamaz.”
Bu ayrım, saklanan bir değerin saldırganlar için hemen kullanılabilir olmasını zorlaştırır; ancak her parolanın güvende olduğunu kanıtlamaz. Kullanılan özetleme yöntemine ve parolanın kendisine bağlı olarak saldırganlar, tahminleri deneyerek eşleşme bulmaya çalışabilir. Duyuruda kullanılan özetleme yöntemi veya diğer teknik korumalar açıklanmadığından, bu değerlere yönelik bu tür girişimlere karşı ne ölçüde dayanıklı oldukları konusunda belirli bir değerlendirme yapmak mümkün değil.
Kredi kartı bilgilerinin kapsam dışında olması ayrı bir konu. Şirket bu bilgileri saklamadığını, dolayısıyla olayda olası veri ifşasına dahil olmadıklarını söylüyor. Ancak bu durum, iletişim bilgileri, teslimat adresleri veya sipariş geçmişleriyle ilgili riskleri ortadan kaldırmıyor; bu bilgiler dolandırıcılık amaçlı mesajların daha inandırıcı görünmesine yol açabilir.
Müşterilerin Kullanabileceği Kanallar
Hizmet kesintisi, tüm siparişlerin durduğu anlamına gelmiyor. Ride On Express Holdings, 8 Ekim'den itibaren müşterilerin telefonla sipariş verebildiğini, mağazalardan gel-al siparişi oluşturabildiğini veya Demae-can ve Uber Eats üzerinden sipariş verebildiğini söyledi.
Resmî internet sitelerindeki menüler ve mağaza arama işlevi de çalışıyordu. Bu işlevler, internet sitelerinden sipariş verme devre dışı olsa da müşterilerin ürünleri inceleyip mağaza bulmasına olanak tanıyor.
Resmî akıllı telefon uygulamaları üzerinden sipariş verme de kullanılamıyordu. 13 Ekim tarihli duyuru itibarıyla şirket, resmî sipariş kanallarından herhangi birinin ne zaman yeniden açılacağına dair öngörüsü olmadığını ve gelişmeleri açıklayacağını belirtti. Aradaki fark pratik: Menüye göz atmak veya mağaza bulmak mümkün, ancak siparişi tamamlamak için hâlen çalışan kanallardan birini kullanmak gerekiyor.
Uyarılar ve Özel İletişim Hattı
Ride On Express Holdings, kişisel bilgilerin kötüye kullanılması sonucunda ikincil bir zararı doğrulamadığını söyledi. Buna rağmen müşterileri, özellikle parola isteyen veya alışılmadık bir konu başlığı ya da beklenmedik içerik taşıyan mesajlar olmak üzere, şüpheli telefon aramalarına ve e-postalara karşı dikkatli olmaya çağırdı.
Şirketin tavsiyesi, şüpheli e-postaları yanıtlamamak, içlerindeki bağlantılara tıklamamak ve bu e-postaları silmek. Uyarı, olası veri ifşasının doğurabileceği bir sonuca ilişkin; belirli bir dolandırıcılık mesajı kampanyasının bu olayla bağlantılı olduğuna dair kanıt değil.
Şirket, müşterilerin bilgi danışma hattını 0120-782-272 numarasıyla hizmete açtı. Açıklanan çalışma saatleri 15 Kasım'a kadar her gün 10.00-20.00; 16 Kasım'dan itibaren ise hafta içi 10.00-20.00.
Olaya ilişkin ikinci duyuruda ayrı bir kurumsal iletişim kişisi de belirtiliyor: Direktör ve Başkan Yardımcısı Kazumasa Watanabe (渡邊一正), telefon 03-5444-3625. Bu numara, müşteri danışma hattından farklıdır.
Ride On Express Holdings, etkilenmiş olabilecek müşterilere aşamalı olarak özür ve bilgilendirme mesajları göndereceğini de söyledi. Bildirimlerin ne zaman tamamlanacağına dair tarih vermedi. Daha önceki kayıtlarının uyarı kapsamında olup olmadığını merak eden kişiler, özel danışma hattını arayabilir.
Ayrı Bir Bulut Kesintisi 495 Kuruluşu Etkiledi
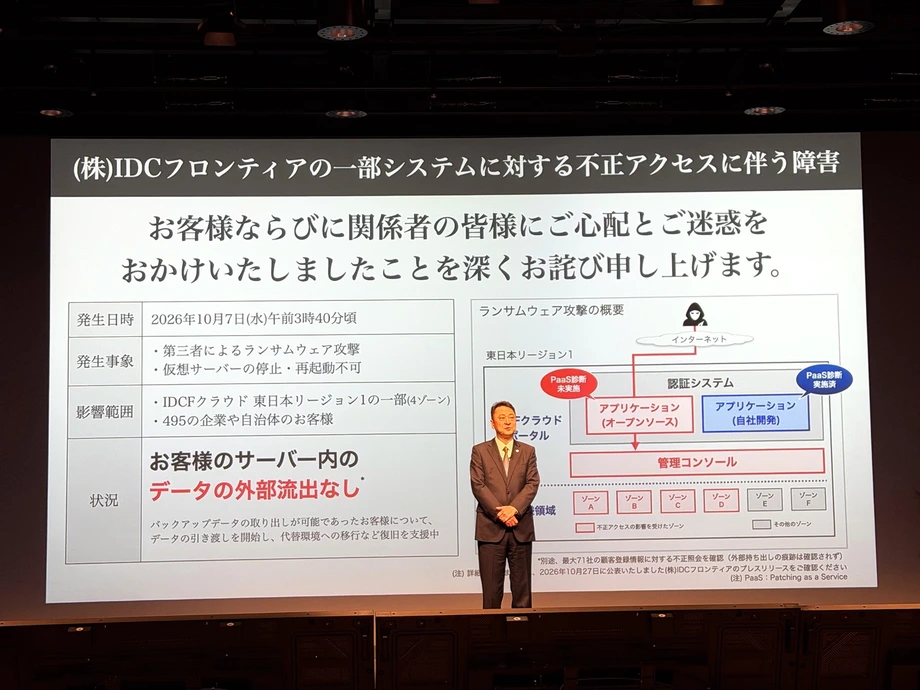
Aynı dönemde IDC Frontier'in IDCF Cloud hizmetinde bir fidye yazılımı olayı yaşandı. SoftBank'ın iştiraki IDC Frontier, platformu işletiyor. Kesinti 495 şirket ve kuruluşu etkiledi; bu durum, ortak kullanılan bir bulut hizmetindeki arızanın birbirinden bağımsız pek çok faaliyeti aksatabileceğini gösterdi.
Platformun Doğu Japonya Bölgesi 1 bölümündeki bazı sanal sunucular 7 Ekim saat 03.40 civarında çalışmayı durdurdu. Sanal sunucular, paylaşımlı fiziksel altyapı üzerinde çalışan bilişim ortamlarıdır. IDC Frontier, etkilenen bölgede saklanan verileri geri almanın veya kurtarmanın zor olacağını söyledi.
IDC Frontier, üçüncü taraf kaynaklı bir saldırı tespit ettiğini ve saldırının fidye yazılımı saldırısı olduğunu doğruladı. Etkilenen Doğu Japonya Bölgesi 1, Fukuşima eyaletindeki Şirakava'da bulunuyor. Şirket, o sırada doğrulanan etkinin bu bölgeyle sınırlı olduğunu ve diğer bölgelerin güvenliğini de kontrol ettiğini söyledi.
Kesinti internet sitelerinin ötesine geçti. Gıda üreticisi Nissui'nin bir lojistik iştiraki, Japonya genelindeki 17 dağıtım merkezinin hiçbirinde mal kabulü veya sevkiyatı yapamadığını bildirdi. İbaraki eyaletindeki yerel yönetimlere ve polis merkezine hizmet veren internet sitelerine de erişilemedi.
IDC Frontier, daha fazla zararı önlemek için etkilenen sistemi kapattığını ve bilgi sızıntısı olup olmadığını kontrol ettiğini söyledi. Ancak Ride On Express Holdings sunucu işletmecisinin kimliğini açıklamadı. Olayların zamanlamasının benzer olması ve veri kurtarmayla ilgili uyarılar, restoran şirketinin olayının IDCF Cloud'da gerçekleştiğini kanıtlamıyor.
Doğrulananlar ve Belirsiz Kalanlar
Ride On Express Holdings'in aktardığına göre doğrulanan olaylar; yetkisiz erişim tespitleri, sunucu arızaları, işletmecinin fidye yazılımı saldırısı bildirmesi, sistemlerin askıya alınması ve saklanan verileri geri almanın ya da kurtarmanın zor olması. Kişisel bilgilerin gerçekten ifşa edilip edilmediği ise belirsizliğini koruyor.
Verilere erişimin kaybedilmesi ile verilerin çalınması farklı sonuçlardır. Fidye yazılımı, yetkili kullanıcıların dosyalara veya sistemlere erişmesini engelleyebilir; bilgi sızıntısı ise verilerin yetkisiz bir tarafın eline geçmesi anlamına gelir. Birine dair kanıt, tek başına diğerini kanıtlamaz. Şirketin ciddi bir hizmet kesintisi yaşandığını bildirirken 6,5 milyon kaydı olası veri ifşasına uğramış olarak değerlendirmesi bu ayrımla açıklanıyor.
Şirket, olayı Japonya Kişisel Bilgileri Koruma Komisyonu'na ve yetkili polis merkezine bildirdiğini söyledi. Bilgi güvenliği düzenlemelerini güçlendirme sözü de verdi; ancak duyuruda belirli teknik değişikliklere, soruşturmanın tamamlanacağı tarihe veya hizmetlerin yeniden açılma takvimine yer verilmedi.
Olaya ilişkin ikinci duyuruda, acil müdahale ekibinin sistemleri yeniden çalışır duruma getirmek için çalıştığı ve iş faaliyetlerindeki aksamayı en aza indirmek üzere önlemler aldığı belirtildi. Şirket, müşterileri kullanılabilir sipariş kanallarına yönlendirmek için düzenleme yaptığını ve normal faaliyetlerle hizmetlere dönmenin ek zaman almasının beklendiğini de söyledi. Belirli teknik güvenlik önlemlerini açıklamadı.
Dolayısıyla yanıt bekleyen sorular somut: Bilgiler etkilenen sistemlerin dışına çıktı mı, hangi kayıtlar etkilendi, veriler kurtarılabilir mi ve resmî sipariş hizmeti ne zaman yeniden başlayacak? Duyuruda danışma hattı çalışma saatlerindeki değişikliklerin tarihleri yer alıyor; ancak bu soruların ne zaman yanıtlanacağına dair bir süre verilmiyor.
Öne Çıkanlar
- Gin no Sara, Kamatora ve Sushi Joto'nun internet siteleri ve uygulamaları üzerinden kaydedilen yaklaşık 6,5 milyona kadar kayıt etkilenmiş olabilir.
- 13 Ekim 2026 itibarıyla sızıntıya dair açık bir kanıt bulunmamış; sızıntının gerçekleşip gerçekleşmediği ve kapsamı doğrulanmamıştı.
- Etkilenmiş olabilecek veriler arasında iletişim bilgileri, doğum günleri, parola özetleri, sipariş geçmişleri ve bazı aile üyeleriyle teslimat alıcılarına ait bilgiler bulunuyor.
- Kredi kartı bilgileri kapsam dışında. Yalnızca telefonla, Demae-can veya Uber Eats üzerinden sipariş veren müşteriler belirtilen kapsamın dışında.
- Resmî internet sitesi ve uygulama üzerinden sipariş verme askıda kalırken telefonla sipariş, mağazadan gel-al ve harici teslimat platformları üzerinden sipariş verilebiliyordu.
- Müşteri danışma hattı 0120-782-272; açıklanan çalışma saatleri 10.00-20.00.
- Ayrı bir IDC Frontier bulut hizmeti olayı 495 kuruluşu etkiledi; ancak Ride On Express Holdings kendi sunucu işletmecisinin adını açıklamadı.