Soruşturma genişlerken yedi finans kuruluşunda veri ihlali tespit edildi
Güney Kore polisi, yaklaşık 66.000 kişinin ve 2.200 kurumsal kaydın bilgilerinin açığa çıktığı bildirilen finans sektörünü hedef alan bir siber saldırı kampanyasına ilişkin soruşturmasını genişletti. Soruşturmacılar, saldırganların güvenlik testleri için tasarlanmış bir yapay zekâ aracı olan ARTEX'i kullandığından şüpheleniyor. Aracın geliştiricisi ise kamuya açık dağıtımın ve güncellemelerin sona erdiğini duyurdu.
İçindekiler
- Soruşturma genişlerken yedi finans kuruluşunda veri ihlali tespit edildi
- Saldırı kampanyası ve müdahale süreci
- ARTEX ne yapıyor, soruşturmacılar ne buldu?
- Yapay zekâ desteği, saldırganın bağımsız hareket ettiği anlamına gelmiyor
- Çin'e işaret eden kanıtlar tartışmalı
- Telegram hesabı soruşturmaya yeni bir yön kazandırıyor
- ARTEX'in kamuya açık geliştirilmesini sonlandırmak mevcut kopyaları ortadan kaldırmıyor
- İkincil sistemler ve daha kapsamlı güvenlik incelemesi
- Dolandırıcılığa karşı önlemler ve bekleyen kararlar
- Öne Çıkanlar
Polis görev gücü 28 soruşturmacıdan 43'e çıkarılırken, dijital adli incelemeler ve uluslararası iş birliği için 15 personel daha görevlendirildi. Temel sorular hâlâ yanıtlanmış değil: Saldırıları kim gerçekleştirdi, kaç kişi katıldı ve yapay zekâ hırsızlığa tam olarak nasıl katkıda bulundu?
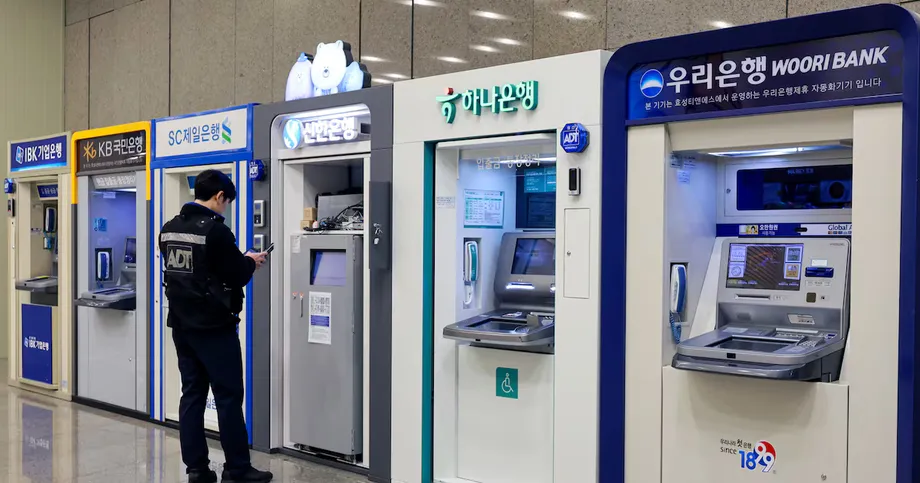
Yedi kurum veri ihlali bildirdi: Shinhan Bank, KB Kookmin Bank, Hana Bank, BNK Busan Bank, Yegaram Savings Bank, Welcome Savings Bank ve Hyundai Capital. NH NongHyup Bank ile Woori Bank'ın da hedef alındığı bildirildi ancak iki banka da veri sızıntısını doğrulamadı. Bu ayrım, bazı haberlerde neden ihlale uğrayan kurum sayısının yedi, bazılarında ise hedef alınan kurum sayısının en az dokuz olarak verildiğini açıklamaya yardımcı oluyor.
Shinhan, kredi başvurularıyla birlikte sunulan adlar, telefon numaraları ve gelir bilgileri dâhil 25.729 müşteriye ait bilgilerin çalındığını açıkladı. Yegaram, yaklaşık 40.000 müşterinin etkilendiğini bildirdi. Bu iki rakamın toplamı 65.729; bu da bildirilen yaklaşık 66.000 bireysel kaydın neredeyse tamamına karşılık geliyor. Hana, 89 kişinin etkilendiğini, KB Kookmin ise bu sayının 119 olduğunu bildirdi.
Toplam etkilenen kayıt sayısına ilişkin haberler farklılık gösteriyor. Bir haberde sayının 68.000 müşteriye kadar çıkabileceği belirtilirken, başka bir haberde yaklaşık 66.000 kişi ile 2.200 kurumsal kayıt ayrı kategorilerde veriliyor. Bu kategoriler doğrudan toplanarak bireysel mağdur sayısı olarak kabul edilemez. Yetkililer, tüm kurumlarda etkilenen farklı kişilerin sayısını ortaya koyan uzlaşıya varılmış bir toplam yayımlamadı.
Açığa çıkan bilgilerin türü bankadan bankaya değişiyor. Hana, adların, kimlik numaralarının ve telefon numaralarının çalındığını, ancak finansal bilgilerin etkilenmediğini bildirdi. Daha geniş çaplı kampanyada açığa çıkan kayıtların yıllık gelir, kredi limitleri ve kredi ürünlerini de içerdiği bildirildi. Bu bilgilerin çalınması, mevduatların çalındığı anlamına gelmiyor; ancak dolandırıcılara inandırıcı kimliğe bürünme girişimlerinde kullanabilecekleri malzeme sağlayabilir.
Saldırı kampanyası ve müdahale süreci
Yetkililer, başlıca saldırıların yaklaşık 27 Eylül ile 1 Ekim arasında gerçekleştiğine inanıyor. Shinhan'ın 30 Eylül'de siber saldırıya uğradığı, veri ihlalini ise 1 Ekim'de açıkladığı değerlendiriliyor. Sonraki güvenlik bulguları ve ARTEX'in kamuya açık geliştirilmesinin sona erdirilmesi, soruşturmanın ilk banka açıklamalarının ötesine genişlemesine yol açtı.
- Temmuz: ARTEX, GitHub'da ücretsiz olarak kullanıma sunuldu.
- Eylül: Araç, Baidu'nun Agent+ saldırı ve savunma yarışmasını kazandı.
- 27 Eylül - 1 Ekim: Soruşturmacılar, finans sektörünü hedef alan şüpheli saldırı kampanyasının bu yaklaşık dönemde gerçekleştiğini değerlendiriyor.
- 30 Eylül: Yetkililer, Shinhan'daki veri ihlalinin bu tarihte gerçekleştiğine inanıyor.
- 1 Ekim: Shinhan, müşteri bilgilerinin çalındığını kamuoyuna açıkladı.
- 8 Ekim: Geliştirici Autumn-27, ARTEX'in kamuya açık güncelleme almayı durduracağını ve özel bir dağıtım modeline geçeceğini duyurdu. İnceleme altındaki bir Telegram hesabı da aynı gün silindi.
- 11 Ekim: Yeni bulgular, söz konusu hesap ile çevrimiçi hizmetleri yoğun trafikle çalışamaz hâle getiren saldırılar satan Çinli bir grup arasındaki olası bağlantılara işaret etti.
Polisin ilk görevlendirmesi, Ulusal Polis Teşkilatı Siber Terörle Mücadele Soruşturma Birimi bünyesindeki dört ekipten 28 soruşturmacıdan oluşuyordu. Sayının daha sonra 43'e çıkarılması yaklaşık yüzde 54'lük artış anlamına geliyor. Ek personel, dijital kanıtları kurtarmaya ve sınır ötesi iş birliğine odaklanıyor.
ARTEX ne yapıyor, soruşturmacılar ne buldu?
ARTEX kendi başına büyük bir dil modeli değil. ChatGPT, Claude ve DeepSeek dâhil harici modellere bağlanan ve bu modellerin çıktılarını kullanarak güvenlik testi görevlerini koordine eden bir otomasyon platformu. Sızma testi, kötü niyetli bir saldırgan istismar etmeden önce güvenlik açıklarını bulmaya yönelik, izinli bir girişimdir.
Araç, Autumn takma adını ve Autumn-27 GitHub kullanıcı adını kullanan Çinli siber güvenlik mühendisi Li Puhua tarafından oluşturuldu. Tasarımı, yapay zekâ ajanlarının hedefler hakkında bilgi toplamasına, güvenlik açıkları aramasına, sistemlere giriş yolları planlamasına, güvenlik araçlarını çalıştırmasına ve zafiyetleri doğrulamasına olanak tanıyor. Bu süreç, aracı kimin yönlendirdiğine ve gerekli iznin bulunup bulunmadığına bağlı olarak meşru testlerde de izinsiz sızmalarda da kullanılabilir.
Güney Koreli siber güvenlik şirketi Genians'ın güvenlik merkezi başkanı Moon Jong-hyun, saldırıları kontrol ettiği düşünülen sunucuların HTML başlıklarında bir ARTEX konsol etiketi tespit etti. Etikette "ARTEX - 自主渗透测试控制台" yazıyordu; bu ifade "otonom sızma testi konsolu" anlamına geliyor. Bu tür izler, yazılımın kullanıldığı değerlendirmesini destekliyor ancak operatörün kimliğini ortaya koymuyor.
CrowdStrike, saldırganın muhtemelen ARTEX'i Anthropic'in Claude ve Claude Code araçlarıyla birlikte kullandığını değerlendirdi. Diğer soruşturma haberlerinde ARTEX'le birlikte DeepSeek dâhil birden fazla modelin kullanıldığı aktarılıyor. Bu anlatımlar, tek başına hareket eden bir yapay zekâ sisteminden ziyade çeşitli araçların bir arada kullanıldığına işaret ediyor; hangi modellerin hangi görevleri yürüttüğüne dair tam bir tablo henüz ortaya konmuş değil.
Yapay zekâ desteği, saldırganın bağımsız hareket ettiği anlamına gelmiyor
Otomasyon ile insan sorumluluğu arasındaki ayrım, soruşturmanın merkezinde yer alıyor. Yapay zekâ sistemleri, sistemleri incelemek, sonuçları yorumlamak ve kod hazırlamak için gereken süreyi kısaltabilir; ancak hedefleri seçen ve operasyonu yönlendiren yine bir kişi olabilir. Yapay zekâ kullanıldığına ilişkin kanıtlar, sızmanın tümüyle insan kararlarından bağımsız gerçekleştiğini göstermez.
Kore Finansal Güvenlik Enstitüsünden bir yetkili, saldırılarda insan yönlendirmesinin rolünü şöyle anlattı:
Saldırılarda yapay zekânın kullanıldığı doğru, ancak yapay zekâ insan müdahalesi olmadan bağımsız hareket etmedi. Bir bilgisayar korsanı yapay zekâyı araç olarak kullandı.
CrowdStrike, yapay zekâ oturum kayıtlarında, çalınan Güney Kore verilerinin genellikle nerede satıldığına ilişkin soruların ve veri satışı için kullanılan Korece Telegram gruplarını bulma taleplerinin yer aldığını bildirdi. Bu talepler, faaliyetin maddi kazanç amacı taşıdığı değerlendirmesine katkıda bulundu. Ancak bunlar, çalınan kayıtların gerçekten satıldığını tek başına kanıtlamıyor.
Korea Üniversitesinin Siber Güvenlik Fakültesinde profesör olan Kim Seung-joo, ARTEX gibi araçların daha az teknik deneyime sahip kişilerin de saldırı düzenlemesini kolaylaştırabileceği uyarısında bulundu:
Yapay zekâ destekli korsanlık araçları kullanılmaya devam edecek ve uzman olmayanların saldırı düzenlemesini kolaylaştıracak. Bunun sonucunda bu saldırılar daha sık yaşanacak.
Uygulamaya dönük temel kaygı, hız ve ölçek. Bir operatör, her işi elle yapmak yerine ajanları kullanarak arka arkaya birden fazla kuruluşu inceleyebilir. Bu, istismar edilebilir güvenlik açıklarına, erişim yollarına veya insan muhakemesine duyulan ihtiyacı ortadan kaldırmıyor; ancak bu imkânları değerlendirmek için gereken çabayı azaltabiliyor.
Çin'e işaret eden kanıtlar tartışmalı
CrowdStrike, şüpheli operatörün muhtemelen Çince konuşan, maddi kazanç amacı güden ve Guangdong eyaletinde bulunan biri olduğunu değerlendirdi. Ancak bu atfı kesin bir sonuç olarak sunmak yerine değerlendirmesine orta düzeyde güven duyduğunu belirtti.
Kimlik tespitinin bir bölümü, Claude oturumunda bir güvenlik araştırmacısı özgeçmişi talep edilmesine dayanıyordu. Oturumda 26 yaş, Maoming'de ikamet, eğitim bilgileri ve bir Telegram hesabı yer alıyordu. CrowdStrike, bu bilgilerin saldırgana ait olma ihtimalinin yüksek olduğunu değerlendirdi. Yayımlanan telefon numarasıyla ilişkilendirilen kişi ise saldırıyla ilgisi olmadığını ve kişisel bilgilerinin izinsiz kullanıldığını söyledi.
Finansal Denetim Servisi, bilgisayar korsanlığı girişimleriyle bağlantılı 28 IP adresi tespit etti. Bu adreslerin coğrafi dağılımına ilişkin haberler farklılık gösteriyor: Birinde yaklaşık bir düzine ülkeden söz edilirken, diğerinde ABD, Japonya, Almanya ve en az 10 başka ülke listeleniyor. Soruşturmacıların ayrıca Hong Kong'da kontrol sunucuları, ayrı saldırı sunucuları ve alternatif erişim yolları tespit ettiği bildirildi.
Bir IP adresi, internet bağlantısını veya sunucunun bulunduğu yeri gösterir; bu bağlantıyı ya da sunucuyu kontrol eden kişiyi zorunlu olarak belirlemez. Benzer şekilde, Çinli bir geliştiricinin yaptığı yazılımın kullanılması da saldırganın Çinli olduğunu kanıtlamaz. Brave New Coin analisti Aditya Das, yalnızca ARTEX'e dayanarak bu sonuca varılmaması gerektiği uyarısında bulundu.
Çin Dışişleri Bakanlığı Sözcüsü Mao Ning, bakanlığın söz konusu özel vakadan haberdar olmadığını ve Çin'in bilgisayar korsanlığına her zaman karşı çıktığını ve bu tür faaliyetlerle mücadele ettiğini söyledi. Doğrulanmış bir kimlik veya devletin olaya dâhil olduğuna ilişkin bir bulgu açıklanmadı.
Telegram hesabı soruşturmaya yeni bir yön kazandırıyor
Ayrı bir güvenlik incelemesinde, YY520CN adlı Telegram hesabı; çevrimiçi hizmetlere yoğun trafik göndererek onları kullanılamaz hâle getiren dağıtık hizmet engelleme saldırıları satan Çinli Vitas grubunun oluşturduğu GodNet çevrimiçi topluluğuyla ilişkilendirildi. Bu faaliyet, banka kayıtlarının çalınmasından farklı. Dolayısıyla toplulukla bağlantı bir soruşturma ipucu niteliğinde; veri ihlallerini grubun gerçekleştirdiğinin kanıtı değil.
Hesap, Eylül 2024'te GodNet moderatörleri listesinde yer aldı. Yapay zekâ kullanım kayıtlarının saldırılarla bağlantılı bir sunucudan incelenmesi sonucunda hesabın adı kamuoyuna yansıdıktan sonra YY520CN, 8 Ekim'de silindi. İncelemede Telegram üyelik bilgileri, GitHub etkinliği ve parola çalan kötü amaçlı yazılımların açığa çıkardığı kimlik bilgileri karşılaştırıldı.
Daha sonra aynı kullanıcı adıyla yeni bir hesap açıldı ve bağlantılı bir kanalda saldırıyla ilgisi olmadığı yönünde bir açıklama yayımlandı. İlk hesabı ve yenisini aynı kişinin yönetip yönetmediği bilinmiyor. Telefon numarasının sahibi de saldırıyla ilgisi olmadığını söyledi; bu durum kimlik tespitini daha da zorlaştırıyor. Soruşturmacılar bu meseleyi henüz çözüme kavuşturmadı.
GodNet'teki ikinci bir üye üzerinde yapılan incelemede, GitHub düzenleme geçmişinde bulunan bir e-posta adresi 2023'te çalınmış kimlik bilgileriyle ilişkilendirildi. Bu kayıtlar, Microsoft ve Oracle bulut hizmetlerine ait oturum açma bilgilerini içeriyordu. Bu da hesap sahibinin grubun teknik sistemlerini işletmeye yardımcı olmuş olabileceğine işaret ediyor.
İkinci üyenin banka sistemlerine yönelik saldırılarla doğrudan bağlantısı kurulmadı. Çalınan kimlik bilgilerini bulut hizmetlerine ait abone kayıtlarıyla karşılaştırmak, hesapları kullanan kişilerin tespiti için başka bir yol sağlayabilir. Ancak hesaplar arasındaki bağlantılar, hırsızlığı kimin gerçekleştirdiğini veya bundan tek bir kişinin sorumlu olup olmadığını ortaya koymuyor.
ARTEX'in kamuya açık geliştirilmesini sonlandırmak mevcut kopyaları ortadan kaldırmıyor
Autumn-27, 8 Ekim'de ARTEX'in kaynak kodunun kapatılacağını, artık yeni sürümlerin yayımlanmayacağını ve bakım desteği sunulmayacağını duyurdu. Geliştirici, aracın kötüye kullanılmasını gerekçe gösterdi ancak açıklamada Güney Kore'deki finans sektörüne yönelik saldırılardan doğrudan söz etmedi. Daha sonra ARTEX'in GitHub sayfasının ortadan kaybolduğu bildirildi.
Geliştirici, yasa dışı kullanımın projenin amaçladığı kullanımla çeliştiğini belirtti ve kullanıcıların gerçekleştirdiği ihlallerin sorumluluğunu kabul etmedi. Proje, kullanımdan kaldırılmadan önce amacını; çevrimiçi sistemleri izinsiz test etmek yerine kişisel öğrenme, kod araştırması ve yerel teknik doğrulama olarak tanımlıyordu.
Kamuya açık dağıtımın sona ermesi, projenin orijinal sürümüne erişimi gelecekte kısıtlıyor ve kamuya açık bakım çalışmalarını bitiriyor. Ancak kullanıcıların daha önce indirdiği kopyaları silemiyor veya bu kopyaların çalışmaya devam etmesini engelleyemiyor. Dolayısıyla bu duyuru, yazılımın dağıtımında bir değişikliğe işaret ediyor; saldırı kapasitesinin ortadan kalktığını göstermiyor.
Bu karar, yazılımı geliştiren kişi ile iddiaya göre aracı bankalara karşı kullanan kişiler arasındaki ayrımı da koruyor. Soruşturmacıların hâlâ altyapıyı, hesapları ve eylemleri kimliği belirlenebilir operatörlerle ilişkilendirmesi gerekiyor. Aracın nerede geliştirildiği ve geliştiricisinin projeden çekilmesi bu sorunu çözmüyor.
İkincil sistemler ve daha kapsamlı güvenlik incelemesi
Şüpheli erişim yolları, temel bankacılık ağlarının ötesindeki sistemlere de işaret ediyor. Kredi aracısı portallarında, çalışanların kullandığı mobil araçlarda ve satış destek sistemlerinde zayıf kimlik doğrulama olası bir sorun olarak tespit edildi. Ödeme sistemlerini korumak, müşteri bilgilerini saklayan veya kredi işlemlerini destekleyen her uygulamanın da korunduğu anlamına gelmiyor.
Sogang Üniversitesi profesörü Hyobin Lee, daha az ilgi gören alanlardan biri olarak yardımcı sistemleri gösterdi:
Kredi aracısı bilgi portalları ve çalışanların kullandığı kurum içi mobil uygulamalar gibi bazı yardımcı sistemlere daha az güvenlik önlemi uygulanmış görünüyor.
Önerilen çözümlerden biri, saldırı yüzeyinin sürekli yönetilmesi. Bu yaklaşım, bir kuruluşun dışarıdan erişilebilen sistemlerinin envanterini tutmayı ve bu sistemlerde internete açık hizmetleri, zayıf erişim denetimlerini ve güvenlik açıklarını düzenli olarak kontrol etmeyi kapsıyor. Yapay zekâ bu çalışmaya yardımcı olabilir; ancak tespit edilen sorunların giderilmesi de gerekiyor.
Devlet Başkanı Lee Jae Myung, siber güvenlikte yapay zekânın geliştirilmesi ve devreye alınmasının hızlandırılması, kritik sistemlerin derhâl incelenmesi ve ulusal altyapının daha iyi korunması çağrısında bulundu. Müdahalenin aciliyetine ilişkin Lee şöyle konuştu:
Burada hız belirleyici.
Bakanlar Kurulu düzeyindeki uyarıların kime ait olduğu konusunda haberler farklılık gösteriyor. Bazı haberlerde yapay zekâ güvenliğinin baştan sona yenilenmesi çağrısını yapan kişi olarak Devlet Başkanı Lee gösterilirken, başka bir haberde finans sektörünün ötesinde yeni sızıntılar ve riskler konusunda uyarıda bulunan kişi Başbakan Han Seong-sook olarak belirtiliyor. Bildirilen politika yönü ise aynı: müdahaleyi yalnızca hasarı gidermekle sınırlamak yerine daha kapsamlı denetimler yapmak ve yeni bir olay yaşanmadan önce harekete geçmek.
İki büyük kilise ile Korea Electric Power Corp. da çevrimiçi sistemlerine yetkisiz erişim sağlandığını doğruladı. Bu olayların banka saldırı kampanyasıyla bağlantılı olup olmadığı bilinmiyor. Bildirimler, tek bir saldırgan veya ortak bir yöntem olduğunu ortaya koymadan güvenlik kaygılarını genişletiyor.
Dolandırıcılığa karşı önlemler ve bekleyen kararlar
Finansal Hizmetler Komisyonu ile Finansal Denetim Servisi, sızdırılan veriler kullanılarak gerçekleştirilen oltalama saldırılarından kaynaklanan doğrulanmış bir finansal kayıp veya para hırsızlığı vakası olmadığını bildirdi. Kurumlar, mevduat sahiplerine paralarının güvenliği konusunda aşırı kaygılanmamalarını tavsiye etti. Bu açıklama, yapıldığı tarihte doğrulanmış bir kayıp bulunmadığı anlamına geliyor; ileride dolandırıcılık yaşanmayacağı garantisi vermiyor.
Adlar, telefon numaraları, gelir bilgileri ve yakın zamanda kredi başvurusu yapıldığına dair bilgiler, dolandırıcıların banka çalışanı gibi davranmasına yardımcı olabilir. Hyobin Lee, çalınan bilgilerin başka sızıntı verileriyle birleştirilerek ilk veri ihlalinin ötesine uzanan risk yaratabileceği uyarısında da bulundu.
Denetleyici kurumlar, bankalara etkilenen müşteriler için destek masaları kurmaları, yapay zekâ tabanlı Oltalama Karşıtı Paylaşım ve Analiz Platformu'nu kullanmaları, dolandırıcılık izlemesini geçici olarak artırmaları ve dolandırıcılığa uğrayan müşterilere telafi ve tazminat sağlamaları talimatını verdi. Shinhan özür diledi ve müşterilerin etkilenip etkilenmediklerini kontrol edebileceği bir sayfa oluşturdu.
Finans kuruluşları, veri ihlali mağdurlarıyla bağlantılı bilgilerin kullanıldığı çevrimiçi kredi başvurularını, yeni hesap açılışlarını ve yüksek tutarlı transferleri incelemeyi kabul etti. Gerektiğinde ek kimlik doğrulaması yapılacak. Denetleyici kurumların daha kapsamlı denetim gerekliliklerini de değerlendirdiği bildiriliyor.
Finansal Denetim Servisi, şüpheli 28 IP adresini finans kuruluşlarıyla paylaştı ve duyurunun ardından gelen perşembe gününe kadar kontrolleri tamamlayıp güvenlik açıklarını gidermelerini istedi. Bu kontrollerin birleştirilmiş sonuçları açıklanmadı ve daha ileri bir tarihe yönelik kamuya açık bir son tarih de belirtilmedi.
Polis, etkilenen sistemlerin elektronik finansal altyapı kapsamında değerlendirilip değerlendirilmeyeceğini Finansal Hizmetler Komisyonuna sordu. Bu sınıflandırma, yeni kurulan Ciddi Suçlar Soruşturma Kurumuna bildirim zorunluluğunu doğurabilir ve dosyanın başka bir kuruma devredilip devredilmeyeceğini etkileyebilir. Henüz bir karar açıklanmadı.
Bu nedenle bundan sonraki önemli gelişmeler; operatörlerin kimliklerinin tespit edilmesi, mağdur sayılarının netleştirilmesi, sistemlere giriş yollarının belirlenmesi ve soruşturma sorumluluğuna ilişkin kararın verilmesi olacak. Bunların hiçbiri, ARTEX'in kullanıldığına dair kanıtla tek başına çözüme kavuşmuş değil.
Öne Çıkanlar
- Yedi finans kuruluşu veri ihlali bildirdi; iki kuruluşun daha hedef alındığı bildirildi ancak bu kuruluşlar veri sızıntısını doğrulamadı.
- Bildirilen etkilenen kayıtlar yaklaşık 66.000 kişiyi ve 2.200 kurumsal kaydı kapsıyor; başka bir haberde etkilenen müşteri sayısı 68.000'e kadar çıkıyor.
- Polis görev gücü 28 soruşturmacıdan 43'e çıkarıldı.
- Kanıtlar, bağımsız hareket eden bir yapay zekâ sisteminden ziyade ARTEX'i ve harici yapay zekâ modellerini kullanan insan operatörlere işaret ediyor.
- Kimlik iddiaları ve Çinli bir saldırı topluluğuyla olası bağlantılar doğrulanmış değil ve tartışmalı.
- ARTEX'in geliştiricisi kamuya açık güncellemeleri durdurdu ancak daha önce indirilmiş kopyalar kullanılmaya devam edebilir.
- Denetleyici kurumlar, sızdırılan verilerle bağlantılı doğrulanmış bir oltalama kaybı bildirmedi ve daha sıkı izleme ile kimlik kontrolleri talimatı verdi.