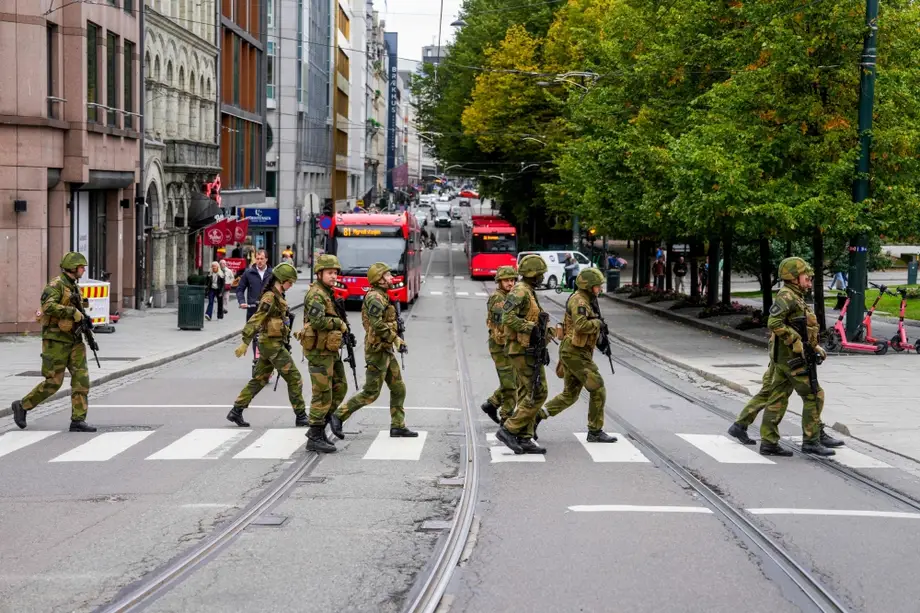
Askerler araç ekranlarında hassas görüntüler buldu
Norveç’te bir askerî tatbikat sırasında kullanılan en az iki Deepal marka kiralık araç; askerlerin araçlara binişi, askerî tesislere giden güzergâhlar ve kapı ya da girişleri açmak için kullanılan kodlar dâhil hassas faaliyetleri kaydetti. Kayıtlar, Norveççe adı Operasjon Hovedstad olan Capital Harekâtı sırasında, 14-18 Eylül tarihleri arasında Oslo Havalimanı’nda bulundu.
İçindekiler
- Askerler araç ekranlarında hassas görüntüler buldu
- Kameralar neleri kaydetti?
- Araçları kim üretti ve sağladı?
- Norveç neden tesis bazında kısıtlamaları tercih ediyor?
- Modern bir otomobilde 200’den fazla sensör
- Oslo otobüsleri farklı bir güvenlik endişesi yarattı
- Egzersiz uygulamaları askerî hareketliliği de açığa çıkardı
- Bağımlılık yeni bir kırılganlık katmanı ekliyor
- Öne Çıkanlar
Araçlarda bekleyen Home Guard askerleri, araç içi ekranlara göz atarken videoları fark etti. Yedek araç sayısı sınırlı olduğundan ordu, tatbikat sona erene kadar araçları kullanmayı sürdürdü. Askerler görüntüleri bulduktan sonra sildi.
Norveç Home Guard sözcüsü Yarbay Per Gunnar Grosberghaugen, araçların içinde kayıtlar bulunduğunu doğruladı:
Evet, Home Guard askerleri araçların sensörlerinden alınan ve sistemlerinde saklanan videolar buldu.
Kayıtların araçların dışına aktarılıp aktarılmadığı bilinmiyor. Grosberghaugen, Çin dâhil üçüncü taraflarla paylaşılmış olma ihtimalini göz ardı edemeyeceğini söyledi. Araçları sağlayan Hertz Norge, müşteri bilgilerini koruduğunu ve Norveç ile Avrupa yasalarına uyduğunu belirtti.
Olay, pratikte iki güvenlik sorununu bir araya getiriyor: sıradan araç kameraları kısıtlı bilgileri kaydedebilir ve askerî personel, tatbikat sırasında bir sorun fark ettiğinde ulaşım için sınırlı alternatife sahip olabilir. Norveç ordusu, Çin’de üretilen araçlara genel bir yasak getirmek yerine belirli tesislere ve araçların özelliklerine göre uyarlanmış kısıtlamaları tercih ettiğini açıkladı.
Kameralar neleri kaydetti?
Teğmen Fredrik Blanck, görüntülerde araçlara kimlerin bindiğinin ve araçlardan kimlerin indiğinin, araçları kimin kullandığının, nerelere gidildiğinin, yolcuların kimler olduğunun ve belirli noktalarda ne kadar kalındığının görüldüğünü anlattı. Bazı kayıtlarda personelin askerî tesislerde giriş kodlarını girdiği de görülüyordu.
Bir kapı kodu, anahtar işlevi gördüğü için özellikle hassastır. Girişe dönük bir kamera hem konumu hem de bir kişinin içeri girmek için kullandığı tuş dizisini kaydedebilir. Geliş ve gidiş görüntüleri de belirli kişileri belirli tesisler ve saatlerle ilişkilendirerek rutinleri ortaya çıkarabilir.
Kameraların, açık bırakılmış standart araç içi kameralar olduğu belirtildi. Deepal, araç çevresini gösteren kameraların reklamını yaygın olarak yapıyor; ancak tatbikatta kullanılan araçların tam modelleri açıklanmadı. Bu tür donanımlar trafik kazalarını kaydedebilir veya sürücülerin çevrelerini görmesine yardımcı olabilirken, kısıtlı bir girişin yakınındaki faaliyetleri de kaydedebilir.
Olay, tatbikattan yaklaşık üç hafta sonra kamuoyuna yansıdı. Süreç özetle şöyle gelişti:
- 14-18 Eylül: Norveçli personel, Oslo Havalimanı’nda düzenlenen Capital Harekâtı sırasında kiralık araçları kullandı.
- Tatbikat sırasında: Araç menülerine göz atan askerler, hassas faaliyetleri içeren kayıtlı videoları buldu.
- Tatbikat sona ermeden önce: Personel kayıtları sildi ancak alternatifler sınırlı olduğu için araçları kullanmayı sürdürdü.
- Yaklaşık üç hafta sonra: Kayıtların ayrıntıları kamuoyuna yansıdı, ardından Home Guard olayı doğruladı.
Araçları kim üretti ve sağladı?
Deepal araçlarını, devlet kontrolündeki Çinli otomobil üreticisi Changan üretiyor. Kiralama hizmetini, First Rent A Car Norway AS tarafından işletilen Hertz Norge sağladı. Kiralama şirketinin sahibi Volvo Cars; Volvo Cars da Geely grubunun kontrolünde.
Sahiplik zinciri önemli, çünkü üretici ile kiralama şirketi farklı işletmeler. Deepal araçlarını Changan üretti. Hertz Norge, Geely ile bağlantılı bir şirket üzerinden kiralama hizmeti sağladı. Dolayısıyla şirketlerin araç donanımı, kiralama düzenlemeleri ve bilgilerin işlenmesi konularında farklı sorumlulukları bulunuyor.
Hertz Norge Pazarlama ve İletişim Direktörü Hallvard Nerbovik şu güvenceyi verdi:
Müşterilerimizin verileri bizde güvende.
Nerbovik, şirketin kişisel bilgilerin paylaşılmasına ilişkin kurallarını da şöyle anlattı:
Kiralamalarımızla ilgili hiçbir kişisel veri, açık bir yasal dayanak olmaksızın otomobil üreticileriyle, sahiplerimizle veya diğer üçüncü taraflarla paylaşılmaz.
Nerbovik’in açıklamasında araç içi videoların nasıl işlendiği ya da aktarılmış olma ihtimali belirtilmedi. Changan ise olayla ilgili sorulara yanıt vermedi.
Norveç neden tesis bazında kısıtlamaları tercih ediyor?
Norveç ordusu, Çin araçlarına yönelik kapsamlı bir yasağın beklenen güvenlik yararıyla orantısız bir etkisi olacağını söyledi. Ordunun tercih ettiği yaklaşım, tesisleri ayrı ayrı değerlendirmek ve gerektiğinde üretim yeri ne olursa olsun kamerası ve sensörleri bulunan araçları dışarıda bırakmak.
Bu yaklaşım, erişim kararlarında kayıt donanımını merkeze alıyor. Bir tuş takımını görüntüleyebilen kamera; kiralık, özel mülkiyetteki ya da askerî bir araca takılı olsun, güvenli bir kapıda sorun teşkil eder.
Capital Harekâtı sırasında yedek araç sıkıntısı yaşanması, ulaşım imkânlarının güvenlik kararlarını nasıl etkilediğini de gösteriyor. Personel hassas kayıtlar bulmasına rağmen tatbikatı tamamlamak için araçlara ihtiyaç duyuluyordu. Alınan önlemler, görüntülerin silinmesi ve aynı araçların kullanılmaya devam edilmesini içerdi.
Norveç’in genel güvenlik değerlendirmeleri, Çin’e yönelik endişeyi açıklıyor. Norveç Polis Güvenlik Servisi’nin (PST) 2026 Ulusal Tehdit Değerlendirmesi, Çin istihbarat ve güvenlik kurumlarının Norveç’te dijital erişim ve insan kaynakları dâhil yöntemlerle operasyon yürütme kapasitesinin arttığını belirtti. Politikalarına ilişkin haberlere göre İsrail de bir önceki yıl Çin araçlarının askerî üslere girişini yasaklamıştı.
Norveç Polis Güvenlik Servisi (PST), değerlendirmesinde siber alanı Çin kaynaklı en büyük istihbarat tehdidi olarak tanımladı. Çin istihbarat unsurlarının 2026’da bilgi toplayacağını, Norveç’in dijital altyapısının haritasını çıkaracağını ve Çin Komünist Partisi’ne yönelik eleştirileri caydırmak için Norveç’teki grupları ve kişileri tehdit edeceğini belirtti.
PST, Norveç’teki Çin istihbarat operasyonlarının giderek daha fazlasının ticari siber yükleniciler ve kişiler aracılığıyla yürütülmesini bekliyor. Çin güvenlik ve istihbarat kurumları siber operasyonları yalnızca kendileri yürütmüyor, kendi adlarına hareket etmeleri için ticari yüklenicilere de ödeme yapıyor. Bu yükleniciler daha merkezi bir rol üstlenmeye başladı ve kendi kaynak ağlarını kurmaları giderek daha fazla teşvik ediliyor. Bu durum kurumların kapasitesini genişletiyor.
Çin istihbarat servisleri, hassas ve gizli bilgiler elde etmek için Norveç vatandaşlarını doğrudan ve dolaylı yollarla işe almaya da çalışıyor. Eğitim, iş, arkadaşlık veya aile bağları nedeniyle Çin’le ilişkisi olan kişiler daha fazla risk altında; çünkü bu bağlantılar, istihbarat servislerine ödül teklif etmek veya baskı uygulamak için daha geniş imkân sağlıyor. PST ayrıca Norveç vatandaşlarının başka Batı ülkelerindeki kaynaklar aracılığıyla işe alınmaya çalışılmasını bekliyor.
Norveç’in kuzey bölgelerinde Çin faaliyetlerine yönelik denetimlerin ve hükümetin ulusal güvenlik stratejisinin sıkılaşması, Çinli aktörlerin hareket alanını daralttı. Buna rağmen PST, özellikle Çin araştırma kurumlarının ve Çin güvenlik ve istihbarat kurumları adına hareket eden kişilerin örtülü girişimleriyle bölgede yer edinme çabalarının süreceğini öngörüyor. Değerlendirmeye göre araştırma ve eğitim, bölgede bağlantı ve iş birliği geliştirmeye hâlâ açık olan az sayıdaki alandan.
Değerlendirme, Çin’in veya İran’ın araştırma tesislerine ve uzman topluluklarına erişim sağlayarak Norveç’teki araştırma ve geliştirme ortamlarından teknoloji edinmeye çalışabileceği uyarısında da bulunuyor. Kritik altyapıda Çin teknolojisinin kullanılması, Çinli şirketlerin Çin makamları ve istihbarat servisleriyle iş birliği yapmakla yükümlü olması nedeniyle bilgi toplama fırsatları yaratıyor.
Norveç’in tercih ettiği yanıt, teknik açıdan daha kapsamlı: yerel kısıtlamalar, belirli bir tesisin koruması gereken bilgileri toplayabilecek donanıma sahip her türlü aracı kapsayabilir.
Modern bir otomobilde 200’den fazla sensör
Norveç Ulusal Güvenlik Kurumu (NSM), 5 Şubat 2025’te yayımladığı Risiko 2025 değerlendirmesinde araçlar üzerinden gözetim yapılabileceği uyarısında bulunmuştu. Modern bir otomobilde bilgi toplayan 200’den fazla sensör ve işlev bulunabilir.
Değerlendirme, araçları cep telefonları, akıllı saatler, elektrik sayaçları, elektronik kapı kilitleri ve insansız hava araçlarındaki elektronik sensörlere ilişkin daha geniş bir uyarının parçası olarak ele alıyor. Bu sensörler günlük yaşamı ve işi kolaylaştırsa da dinleme, gözetleme ve takip amacıyla kötüye kullanılabilir. Hassas varlıklardan veya korunması gereken varlıklardan sorumlu kuruluşlar, bu güvenlik sorunlarının farkında olmalı ve yönettikleri varlıkları korumak için önlem almalı.
NSM; sürücünün dikkatini izleyen ve yolcuları da görüntüleyebilen araç içi kameralara dikkat çekti. Mikrofonlar telefon görüşmelerini ve sesli komutları destekliyor. Dış kameralar ve sensörler ise aracın çevresindeki kişi ve nesneleri gözlemliyor. Bu sistemler bir araya geldiğinde sıradan bir yolculuk sırasında görüntü, ses ve hareket bilgisi toplayabiliyor.
İç kameralar, sürücülerin uyuyakalmasını, dikkatinin dağılmasını veya karanlıkta araç kullanırken gözlerinin kamaşmasını önlemek amacıyla tasarlanıyor. Pek çok kamera sensörü yol güvenliğini artırsa da başka amaçlarla da kullanılabilir. NSM, ses ve görüntülerin araç sahibinin bilgisi dışında istihbarat toplamak için kullanılabileceği ve bir tehdit aktörünün araç sensörü verilerine erişmesi ya da araç işlevlerini uzaktan kontrol edebilmesi durumunda çok sayıda güvenlik senaryosunun ortaya çıkabileceği uyarısında bulundu.
İnternet bağlantıları riske bir katman daha ekliyor. Bu bağlantılar bakım bilgileriyle yazılım güncellemelerinin araç ve dış sistemler arasında aktarılmasını sağlıyor; ancak başka verileri de taşıyabiliyor. NSM, bir aracın sensörlerine veya kontrollerine erişim sağlayan bir kişinin bunları gözetleme amacıyla kullanabileceği ya da araç işlevlerine müdahale edebileceği uyarısında bulundu.
Modern araçların, halka açık internet üzerinden kurulan bağlantılar da dâhil olmak üzere birden fazla ağı bulunuyor. NSM, bunların araç elektroniklerinin dışarıdan etkilenebileceği veya kontrol edilebileceği savunmasız bir alan oluşturduğunu belirtti. Bu bağlantılar, bakım ve yazılım güncellemeleri için gerekenden daha fazla verinin aktarılmasına da yol açabilir.
Satın alma sözleşmeleri, üreticilere çoğu zaman aracın topladığı veriler üzerinde hak tanıyor. Bu bilgiler yeniden satılabilir, büyük veri olarak kullanılabilir ve analiz amacıyla başka verilerle birleştirilebilir. Bilgi araçtan çıktıktan sonra başına ne geldiğini bilmek güçleşiyor; bu da hem mahremiyet hem güvenlik açısından sorun yaratıyor.
NSM, sensörlerden ve sosyal medyadan toplanan büyük miktarda bilginin ses veya yüz tanıma ve konum verileriyle birleştirilmesinin; korunan ya da başka önemli varlıklara erişimi olan kişilerin takip edilmesini mümkün kılabileceği uyarısında da bulundu. Aynı bilgiler, bu varlıkların nerede olduğunu, çevrelerinin nasıl göründüğünü ve hangi noktalarda zafiyet bulunduğunu ortaya çıkarabilir. Dolayısıyla sensör verileri ulusal varlıkları hedef almak için kullanılabilir.
NSM yetkilisi Andreas Skjold-Lorange, modern araçları şöyle tanımladı:
Bilgi toplayan tekerlekli bilgisayarlar
Topladıkları bilgilerin akıbetindeki belirsizliği de şöyle anlattı:
Bilgilerin nereye gönderildiğini veya ne için kullanıldığını kesin olarak bilmiyoruz.
NSM’nin tavsiyesi net: modern araçların içi de dâhil olmak üzere, kamerası veya sensörü bulunan cihazların yakınında hassas konuları konuşmaktan kaçının. Hassas varlıkları koruyan kuruluşlar, yakındaki araçların gözlem, dinleme ve haritalama faaliyetlerine karşı bu varlıkları nasıl koruyabileceklerini de değerlendirmeli.
Önerilen önlemler, bu tür sensörlere sahip diğer ürünleri de kapsıyor; cep telefonları için de benzer önlemler alınması gerekiyor.
Oslo otobüsleri farklı bir güvenlik endişesi yarattı
Oslo toplu ulaşım idaresi Ruter için yapılan testler, Çinli üretici Yutong’un yazılım güncellemelerini iletmekte kullanılan sistem üzerinden elektrikli otobüslerini teorik olarak uzaktan devre dışı bırakabileceğini ortaya koydu.
Uzaktan güncelleme, araca bir atölyede kabloyla bağlanmak yerine ağ bağlantısı üzerinden ulaşıyor. Böylece onarım ve yazılım değişiklikleri daha kolay dağıtılabiliyor. Ancak araçların çalışma şeklini etkileyebilecek değişikliklerin iletilebileceği bir bağlantı da oluşturuyor.
Ruter, güncellemeleri kontrol edebilmek için gelen sinyalleri izleme ve geciktirme mekanizmaları kurduğunu açıkladı. Böylece toplu ulaşım işletmesi, değişikliklerin otobüslere ne zaman ulaşacağını yönetebiliyor.
Bu meselenin sivil savunma açısından doğrudan sonuçları var. Norveç, acil bir durumda insanları tahliye etmek için otobüsleri kullanabilir. Araçlar tam da o sırada kullanılamaz hâle gelirse sorun, seferlerin iptal edilmesinin ötesine geçerek insanları tehlikeden uzaklaştırma imkânını da etkiler.
Kiralık araç olayı, askerî faaliyet sırasında kaydedilen bilgilerle ilgili. Otobüs testleri ise araçların çalışıp çalışamayacağı üzerindeki kontrolü ele alıyor. Her iki durum da gündelik ulaşım araçlarını ulusal güvenlik hesabının içine yerleştiriyor: Yetkililerin, bir aracın neleri gözlemleyebileceğini ve işleyişini kimin değiştirebileceğini anlaması gerekiyor.
Egzersiz uygulamaları askerî hareketliliği de açığa çıkardı
Egzersiz kayıtlarını tutmak için kullanılan Strava uygulaması, kişisel teknolojilerin askerî faaliyetleri nasıl açığa çıkarabileceğini daha önce gösterdi. 2018’de yayımlanan Strava verileri, özellikle Afganistan ve Suriye’de askerî tesislerin ve askerlerin güzergâhlarının tespit edilmesini sağladı.
Mart ayında bir denizcinin uygulamayı kullanması, Fransız uçak gemisi Charles de Gaulle’ün Doğu Akdeniz’de neredeyse gerçek zamanlı olarak tespit edilmesine imkân verdi. Egzersizi izlemek için tutulan bir kayıt, bunun yerine askerî bir geminin konumunu açığa çıkardı.
Norveç’teki araçlarla bağlantı pratik. Alışıldık bir işi yapan cihaz, kullanıldığı yer nedeniyle hassas hâle gelen ayrıntıları toplayabilir. Koşu rotası bir geminin konumunu ortaya çıkarabilir. Araç içi kamera kaydı bir giriş kodunu açığa çıkarabilir. Bu nedenle personelin, cihazların hangi işi yaptığını hesaba katmanın yanı sıra çevrelerinde hangi bilgileri topladığını da göz önünde bulundurması gerekiyor.
Bağımlılık yeni bir kırılganlık katmanı ekliyor
NSM’nin uyarısı, tek tek kayıtların ötesine geçiyor. Stratejik ve dijital riskleri azaltmak için çalışan kurum, özellikle güvenlik konularında iş birliği yapmayan bir ülkeye ait ürün ve hizmetlere aşırı bağımlılığın Norveç’i savunmasız bırakabileceğini belirtiyor.
Skjold-Lorange, endişeyi herhangi bir tedarikçi ülke için geçerli olacak şekilde şöyle anlattı:
Belirli bir ülkenin hizmet veya ürünlerine aşırı bağımlı hâle gelirsek, o ülke hangisi olursa olsun savunmasız kalırız.
Capital Harekâtı, bağımlılığın seçenekleri nasıl sınırlayabileceğine dair küçük ama somut bir örnek sunuyor: Yedek araç sıkıntısı, görüntüler bulunduktan sonra etkilenen araçların hizmette kalmasına neden oldu. Ruter’in yanıtı ise yerel işletmeye gelen yazılım değişiklikleri üzerinde daha fazla kontrol vererek sorunun başka bir yönünü ele alıyor.
Askerler, ulaşım işletmeleri ve onlara güvenen kişiler için acil mesele kontrol. Yetkililerin, bir tatbikat ya da acil durum gerektirdiğinde araçlara ihtiyacı var; aynı zamanda giriş kodlarını ve hareket bilgilerini korumaları, araçların çalışmaya devam etmesini sağlamaları gerekiyor.
Öne Çıkanlar
- 14-18 Eylül tarihleri arasında Oslo Havalimanı’ndaki Capital Harekâtı sırasında kullanılan kiralık araçlar, askerî hareketleri ve giriş kodlarını kaydetti.
- Araçlardan en az ikisi, Changan tarafından üretilen ve Hertz Norge tarafından sağlanan Deepal marka otomobillerdi.
- Askerler görüntüleri sildi ancak yedek araç sayısı az olduğu için tatbikat sona erene kadar otomobilleri kullanmayı sürdürdü.
- Kayıtların araçların dışına gönderilip gönderilmediği bilinmiyor.
- Norveç ordusu, Çin otomobillerine yönelik genel bir yasak yerine tek tek tesislere ve kayıt özelliklerine göre uyarlanan kısıtlamaları tercih ediyor.
- NSM araç sensörleri, uzaktan erişim ve tedarikçilere bağımlılık konusunda uyarıda bulunurken Ruter, otobüslere gelen yazılım güncellemelerini kontrol altına aldı.