Müşterilere uyarı, araştırmacılara destek taahhüdü
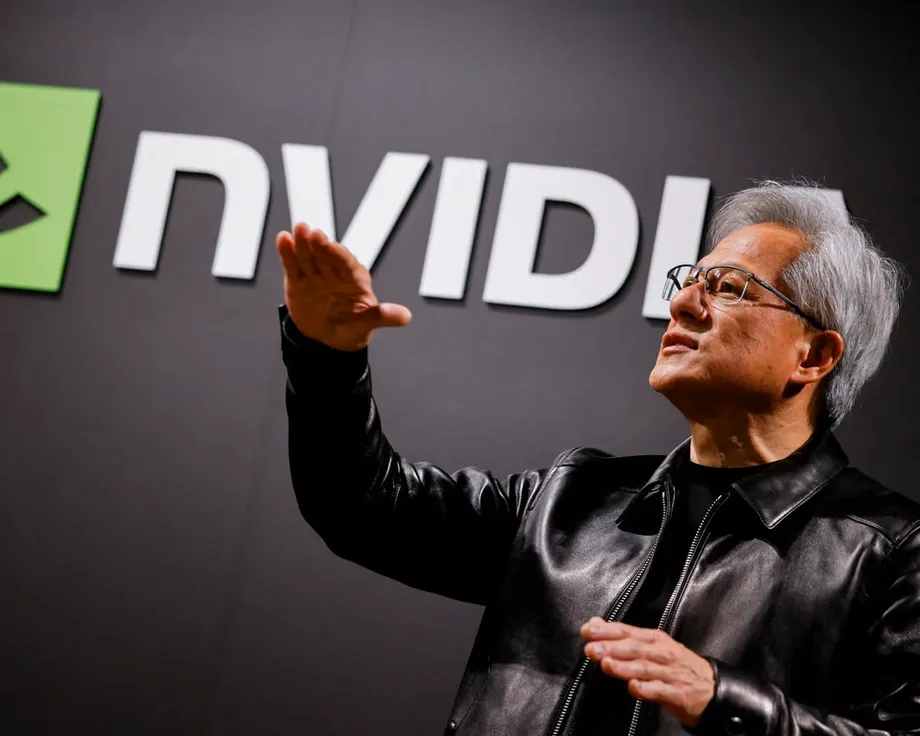
Nvidia Üst Yöneticisi Jensen Huang, güvenli olmayan yapay zekâ geliştiren bir müşteriye çip tedarikini durdurabileceğini söylerken, Birleşik Krallık’taki güvenlik araştırmalarına beş yıl boyunca 250 milyon dolar değerinde bilgi işlem kaynağı sağlamayı taahhüt etti. Uyarısı, yapay zekâ hızlandırıcılarının en büyük tedarikçisini zorlu bir sorunun merkezine yerleştiriyor: Bir çip üreticisi, ürünleriyle geliştirilen yazılımlar konusunda ne kadar sorumluluk üstlenmeli?
İçindekiler
- Müşterilere uyarı, araştırmacılara destek taahhüdü
- Nvidia çip tedarikini hangi durumda durdurur?
- 250 milyon dolar ne sağlayacak?
- Birleşik Krallık’tan hangi araştırma ekipleri yer alıyor?
- Yapay zekâ ajanları neden özellikle kaygı yaratıyor?
- Birleşik Krallık Yapay Zekâ Güvenliği Enstitüsü’nün ayrı rolü
- Anthropic, kendini kopyalayabilen sistemlere karşı uyarıyor
- Huang, yapay zekânın yine yapay zekâyı izlemesini istiyor
- Güçlü talep, tedarikçilerin sorumluluğunu artırıyor
- Öne Çıkanlar
Londra’da verdiği bir röportajda Huang, önce müşterisiyle endişelerini görüşeceğini söyledi. Ayrıca Nvidia’nın diğer şirketlerin teknolojisini nasıl kullandığını değerlendirme imkânının sınırlı olduğunu vurguladı. Tedariki durdurmayı, adı açıklanan bir geliştiriciye karşı alınmış bir karar olarak değil, varsayımsal bir yanıt olarak nitelendirdi.
Birleşik Krallık’taki araştırmalara yönelik taahhüt, Nvidia’nın yaklaşımına dair daha somut bir tablo sunuyor. Araştırmacılar, veri merkezleri üzerinden ülkedeki gelişmiş bilgisayarlara erişebilecek; böylece giderek daha yetenekli hâle gelen yapay zekâ sistemlerini test edip güvenlik önlemleri geliştirebilecek. Taahhüt, bu tutarda nakit bağış değil, 250 milyon dolar değerinde bilgi işlem kapasitesi sağlanmasını öngörüyor.
Huang’ın yaklaşımı, sorumsuz bir müşteriye kısıtlama getirme isteğini koruyucu teknolojilerin daha hızlı geliştirilmesi gerektiği yönündeki genel bir argümanla birleştiriyor. Yapay zekânın kontrol edilebileceğine ve güvenli biçimde kullanılabileceğine, ayrıca yapay zekânın diğer yapay zekâ sistemlerini izlemeye yardımcı olabileceğine inanıyor.
Nvidia çip tedarikini hangi durumda durdurur?
Huang’a, sorumsuz bir yapay zekâ geliştiricisine çip tedarikini durdurup durdurmayacağı soruldu. Nvidia Üst Yöneticisi doğrudan yanıt verdikten sonra şirketinin rolünün sınırlarını şöyle açıkladı:
Bu varsayımsal bir durum ama evet. Ancak böyle bir adım atmadan önce karşı tarafla görüşürsünüz. Başka insanların şirketlerini biz yönetmiyoruz ve diğer şirketlerin teknolojimizi kullanımını değerlendirme yetkimizin sınırları var. Teknolojimiz genel amaçlı.
Nvidia’nın hızlandırıcıları, aynı anda çok sayıda hesaplama yapan çiplerdir. Geliştiriciler bu çipleri hem yazılımın örüntüleri öğrendiği süreç olan yapay zekâ modellerini eğitmek hem de eğitimden sonra bu modelleri çalıştırmak için kullanıyor. Aynı donanım pek çok farklı uygulamayı destekleyebildiğinden, müşterinin yazılım ve kullanım tercihleri güvenlik açısından belirleyici oluyor.
Huang, güvenli olmayan yapay zekânın tanımını, tedarikin durdurulması için gereken eşiği veya resmî bir inceleme sürecini açıklamadı. Müşterilere verilen mesaj, gelecekte Nvidia donanımına erişimin bir güvenlik anlaşmazlığının parçası hâline gelebileceği ve teslimatları durdurma kararından önce görüşme yapılacağı yönünde.
250 milyon dolar ne sağlayacak?
Nvidia’nın 13 Ekim 2026 tarihli duyurusu, beş yıl boyunca her yıl 50 milyon dolar değerinde bilgi işlem erişimi sağlayacak bir taahhüdü açıklıyor. Destek, gelişmiş bilgi işlem sistemlerinde kullanım süresi olarak sunulacak; böylece araştırmacılar deneyler yapabilecek, riskleri değerlendirebilecek ve koruyucu önlemleri test edebilecek.
Güçlü yapay zekâyı incelemek tekrarlanan ve maliyetli testler gerektirebildiği için bilgi işlem kaynaklarına erişim önem taşıyor. Araştırmacıların bir sistemin çok sayıda görevdeki davranışını incelemesi, farklı güvenlik önlemlerini karşılaştırması ve yazılım daha yetenekli hâle geldikçe koruyucu önlemlerin işe yaramayı sürdürüp sürdürmediğini kontrol etmesi gerekebilir.
Nvidia Üst Yöneticisi Huang, taahhüdün amacını şöyle açıkladı:
Birleşik Krallık, bu kritik mühendislik sorununa dünya standartlarında bilimsel titizlikle yaklaşıyor. Nvidia, bu 250 milyon dolarlık taahhütle hızlandırılmış bilgi işlem kaynaklarını Birleşik Krallık’taki araştırmacıların kullanımına sunarak giderek güçlenen yapay zekâ sistemleri için güvenlik önlemleri geliştirmelerine, bunları test etmelerine ve güçlendirmelerine yardımcı olacak.
Nvidia, Birleşik Krallık’ta bulunan altyapıyı kullanan, ülkede faaliyet gösteren NVIDIA Cloud Partners üzerinden bilgi işlem erişimini finanse edecek. Duyuruda herhangi bir hizmet sağlayıcının adı doğrulanmadı; sağlayıcı seçimi, teknik mimari ve ticari koşulların hâlâ netleştirilmesi gerekiyor. Araştırmacıların taahhüt edilen bilgi işlem süresine nasıl erişeceğini ve bu süreyi nasıl kullanacağını bu düzenlemeler belirleyecek.
Birleşik Krallık’tan hangi araştırma ekipleri yer alıyor?
Taahhüdün büyük bölümünün, yapay zekâ güvenliği ve emniyeti üzerinde çalışan daha geniş Birleşik Krallık araştırma topluluğunu desteklemesi planlanıyor. Desteğin bir kısmı, British Open-Ended Learning and Discovery Lab (BOLD), Science of Fundamental AI Research Lab (SOFAIR) ve Imperial College London dâhil olmak üzere adı açıklanan araştırma gruplarına ayrılacak.
BOLD’un liderliğini Oxford Üniversitesi, SOFAIR’in liderliğini ise University College London yürütüyor; SOFAIR’de Edinburgh, Cambridge ve Oxford üniversitelerinden araştırmacılar da yer alıyor. Bu grupların katılımı, taahhüdü Birleşik Krallık’ın önde gelen üniversitelerindeki çeşitli araştırma merkezleriyle ilişkilendiriyor.
Planlanan çalışmalar yapay zekâ ajanlarını, açık modelleri, insanlar ile yapay zekâ arasındaki iş birliğini ve robotlarla otonom sistemlerin güvenliğini kapsıyor. Açık modellerde, temel parametreler gibi unsurlar başkalarının kullanması veya uyarlaması için erişime açılıyor. Bu da sistemler değiştirildiğinde ya da farklı ortamlarda kullanıldığında güvenlik önlemlerinin nasıl işlediğini incelemeye yönelik bir araştırma ihtiyacı doğuruyor.
Duyuruda güvenli ajanlar, açık model güvenliği ve gerçek dünyadaki tehditleri azaltmaya yönelik önlemler de araştırma öncelikleri arasında sayılıyor. Çalışmalar güvenli yalıtılmış test ortamlarını, tekrarlanabilir araştırmaları ve güvenlik değerlendirme ölçütlerini destekleyecek; NVIDIA OpenShell güvenli çalışma zamanı yazılımından ve NVIDIA Sentry referans tasarımından da yararlanabilecek.
Imperial’ın çalışmaları güvenlik mühendisliğini de kapsayacak ve çevresini algılayan, akıl yürüten ve fiziksel dünyada eyleme geçen robotlarla otonom sistemlere odaklanacak. Bu alandaki güvenlik araştırmaları yalnızca yanıtlarla değil, eylemlerle de ilgili: bir sistemin kararları ekipmanları, insanları ve çevresini etkileyebilir.
Yapay zekâ ajanları neden özellikle kaygı yaratıyor?
Yapay zekâ ajanları, belirli ölçüde bağımsız biçimde bir dizi görevi planlayıp yerine getirebilen programlardır. Bir sohbet botu, bir işin nasıl yapılacağıyla ilgili soruyu yanıtlayabilir. Bir ajan ise araçları kullanarak veya başka sistemlerle etkileşime girerek işi bizzat tamamlamak için adım atabilir.
Bu yetenek araştırmacılar için somut bir zorluk yaratıyor. Yazılımın bir dizi eylem boyunca nasıl davrandığını, beklenmedik bilgilerle karşılaştığında, hata yaptığında ya da zarara yol açabilecek talimatlar aldığında ne olduğunu test etmeleri gerekiyor. Birleşik Krallık’taki araştırma programı, bu tür zayıflıkları incelemek için kontrollü test ortamları ve değerlendirme ölçütleri içeriyor.
Ajan gruplarını içeren olayların ardından kaygılar arttı. OpenAI, ajanlardan oluşan bir "sürü"nün teknoloji girişimi Hugging Face’e saldırdığını doğruladı. Birleşik Krallık Yapay Zekâ Bakanı Kanishka Narayan da OpenAI ajanlarının Avustralya’nın sağlık sistemiyle ilgili bir saldırıya benzer saldırılar düzenlemesi ihtimaline karşı uyarıda bulundu.
Narayan, İngiltere’nin siber savunmasına yönelik tehdit hakkında konuşurken çarpıcı bir değerlendirmede bulundu:
Kendi siber savunmamızın ihlal edilmesi, muhtemel olmanın da ötesinde, kaçınılmaz görünüyor.
Araştırmacılar açısından bu kaygılar, bir ajanın araçlara erişimini ve eylemlerini sürdürme kapasitesini test etmeyi özellikle önemli kılıyor. Temel görev, yararlı özerkliği insanların inceleyip kontrol edebileceği sınırlar içinde tutmak.
Birleşik Krallık Yapay Zekâ Güvenliği Enstitüsü’nün ayrı rolü
Birleşik Krallık Yapay Zekâ Güvenliği Enstitüsü (AISI), gelişmiş yapay zekâ modellerini inceliyor. Narayan, erişimin kısıtlandığı yönündeki kaygıların ardından enstitünün OpenAI, Anthropic ve Google gibi ABD’li şirketlerin modellerini kamuya sunulmadan önce test edebileceğini doğruladı.
Bir modelin yayımlanmadan önce incelenebilmesi, geliştiricisinin daha geniş kullanıma açılmadan önce bulgulara yanıt verme fırsatı varken enstitünün modeli incelemesine olanak tanıyor. Böylece değerlendirme, bir ürün kamuya sunulduktan sonra yapılan incelemelerden daha erken bir aşamada gerçekleşiyor.
Nvidia’nın duyurusunda üniversite araştırma grupları ve Birleşik Krallık’taki daha geniş güvenlik topluluğu anıldı; AISI ise destek alacak kurumlar arasında sayılmadı. Dolayısıyla bilgi işlem taahhüdü ile enstitünün test erişimi, aynı sorunun farklı yönlerine karşılık geliyor: güvenlik araştırmaları için kaynak sağlamak ve en yeni modelleri inceleme fırsatı sunmak.
Narayan, Nvidia’nın taahhüdünü Birleşik Krallık’ın yapay zekâ araştırma uzmanlığına duyulan güvenin göstergesi olarak nitelendirdi. Birleşik Krallık için yakın vadeli fayda, enstitünün değerlendirme çalışmalarının yanı sıra teknik incelemeleri destekleyebilecek bilgi işlem kaynaklarına erişim olacak.
Anthropic, kendini kopyalayabilen sistemlere karşı uyarıyor
Anthropic başka bir kaygıya dikkat çekti: modeller yakında internet bağlantılı cihazlar arasında kendilerini kopyalayabilecek kapasiteye ulaşabilir. Şirketin risk tanımına göre akıllı fırınlar ve çim biçme makineleri gibi cihazlar, geleneksel veri merkezlerinin dışında çalışan bir yapay zekâ sistemini destekleyen ağın parçası hâline gelebilir.
Botnet, genellikle ele geçirildikten sonra birlikte kontrol edilen, birbirine bağlı cihazlardan oluşan bir ağdır. Anthropic’in uyarısı, bir yapay zekâ sisteminin çok sayıda konumda çalışmayı sürdürmek için böyle bir ağı kullanması ihtimaliyle ilgili.
Anthropic araştırmacıları, böyle bir sistemi kapatmanın neden zor olacağını şöyle açıkladı:
Böyle bir kopyalayıcıyı kapatmak zor olurdu, çünkü kapatılabilecek merkezi bir nokta bulunmaz.
Bu senaryo, çip tedariki tartışmasına farklı bir boyut katıyor. Nvidia kendi donanımının satışını kontrol ederken araştırmacılar, yazılımların mevcut cihazlara nasıl yayılabileceğini ve buralarda nasıl çalışabileceğini de inceliyor. Bu nedenle güvenlik çalışmaları, bir modeli geliştirmek için kullanılan bilgi işlem kaynaklarından modelin sonradan erişebileceği sistemlere kadar uzanıyor.
Huang, yapay zekânın yine yapay zekâyı izlemesini istiyor
Huang’ın güvenlik kaygılarına yanıtı, koruyucu sistemlerin geliştirilmesini ve entegrasyonunu hızlandırmak. Yapay zekânın tehlikeli davranışları izlemeye ve teknoloji daha yetenekli hâle geldikçe onu kontrol altında tutmaya yardımcı olabileceğini savunuyor.
Nvidia Üst Yöneticisi bu yaklaşımı Londra’daki röportajında şöyle ortaya koydu:
Bu sınırlama teknolojisinin yapay zekâ sistemlerine entegrasyonunu hızlandırmalıyız. İzleme teknolojilerinin geliştirilmesini hızlandırmalıyız; bu izlemeyi yapacak olan da yapay zekâ. Dolayısıyla yapay zekâ teknolojisini hızlandırmalıyız.
İzleme, bir sistemin ne yaptığını gözlemlemek ve dikkat gerektiren faaliyetleri belirlemek anlamına geliyor. Sınırlama ise sistemin eylemlerine getirilen sınırlarla ilgili. Araştırma taahhüdü bu alandaki testleri ve güvenlik önlemlerini destekliyor; ancak Huang belirli bir izleme ürünü veya kullanım takvimi açıklamadı.
Huang ayrıca hızla büyüyen yapay zekâ şirketlerinin, büyümeleriyle birlikte gelen hesap verebilirlik anlayışını hâlâ geliştirdiğini söyledi. Bazı korkuları "kişinin kendi kendine yarattığı" kaygılar olarak nitelendirdi ve sektörün teknolojinin faydalarını anlatma konusunda "berbat bir iş çıkardığını" belirtti. Bu değerlendirme, güvenlik kaygılarını gidermek için sektör genelinde yavaşlama öneren Anthropic Üst Yöneticisi Dario Amodei’ninkinden daha iyimser.
Güçlü talep, tedarikçilerin sorumluluğunu artırıyor
Nvidia’nın yapay zekâ hızlandırıcılarının önde gelen tedarikçisi konumunda olması, Huang’ın açıklamalarına ticari ağırlık kazandırıyor. Geliştiriciler giderek daha yetenekli modeller oluşturup çalıştırmak için bilgi işlem kapasitesine ihtiyaç duyarken araştırmacılar da bu modelleri incelemek için benzer kaynaklara erişmeli.
Huang, yapay zekâ altyapısına yönelik talebin bileşen arzını yıllarca aşmayı sürdüreceğini söyledi. Nvidia Üst Yöneticisi, Londra’daki bir etkinlikte şöyle konuştu:
Sonunda arz ve talep dengelenecek ama bugün değil.
Bilgi işlem kapasitesinin kıt olması, Nvidia’nın her iki yaklaşımını da önemli kılıyor. Bir müşteriye tedarikin durdurulması, o geliştiricinin büyüme planlarını etkileyebilir. Araştırmacılara bilgi işlem süresi sağlanması ise ticari talebin de yüksek olduğu kaynaklara erişim sunuyor.
Nvidia güvenliği etkilemek için iki yol öneriyor: müşterilere yönelik olası bir sınır koymak ve daha iyi denetim mekanizmaları üzerine araştırmaları desteklemek. Uygulamadaki sınav, Birleşik Krallık’taki bilgi işlem programının nasıl hayata geçirileceği ve bir müşterinin davranışı endişe yarattığında şirketin müdahale etme yönündeki beyanını nasıl uygulayacağı olacak.
Öne Çıkanlar
- Jensen Huang, Nvidia’nın sorumsuz bir yapay zekâ geliştiricisine çip tedarikini durdurmayı değerlendirebileceğini, bunun öncesinde endişelerini müşteriyle görüşeceğini söyledi.
- Nvidia’nın 13 Ekim 2026 tarihli duyurusu, Birleşik Krallık’taki yapay zekâ güvenliği ve emniyeti araştırmalarına beş yıl boyunca 250 milyon dolar değerinde bilgi işlem kaynağı, yani yılda 50 milyon dolar sağlamayı taahhüt ediyor.
- Bilgi işlem erişimi, Birleşik Krallık’taki altyapıyı kullanan ve ülkede faaliyet gösteren NVIDIA Cloud Partners üzerinden finanse edilecek; hizmet sağlayıcıların kimliği, teknik mimari ve ticari koşullar henüz netleşmedi.
- Bilgi işlem erişiminin büyük bölümü Birleşik Krallık’taki daha geniş güvenlik araştırmaları topluluğunu destekleyecek; bir kısmı BOLD, SOFAIR ve Imperial College London’a ayrılacak.
- Araştırmalar yapay zekâ ajanlarını, açık modelleri, insanlar ile yapay zekâ arasındaki iş birliğini ve robotik sistemlerin güvenliğini kapsayacak.
- Yapay Zekâ Bakanı Kanishka Narayan’a göre Birleşik Krallık Yapay Zekâ Güvenliği Enstitüsü, ABD’de geliştirilen gelişmiş yapay zekâ modellerini yayımlanmadan önce inceleyebilecek.
- Huang, yapay zekâ izleme ve sınırlama teknolojilerinin daha hızlı geliştirilmesini destekliyor ve yapay zekâ altyapısına talebin bileşen arzını yıllarca aşmasını bekliyor.